연도
- 2026
카테고리
- Incident
- Insights
- Product
- Testimonial
- Engineering
태그| Identity security
- AI governance
- Approvals
- Audit
- Compliance
- Execution control
- Identity security
- MCP
- Privileged access
- Work Sessions
- Zero standing privilege
AlpacaX 블로그: 보안과 제품 이야기, 그리고 AI 에이전트 실행 제어를 만들며 쌓아가는 생각들.
Product
Product update: 다시 확인되는 것과 기록으로 남기는 것
API 토큰은 소유자의 현재 권한을 기준으로 접근 범위를 다시 확인하고, 로그인을 해제하면 해당 세션도 종료되며, 워크스페이스 활동은 기간별 리포트로 정리됩니다.

Insights
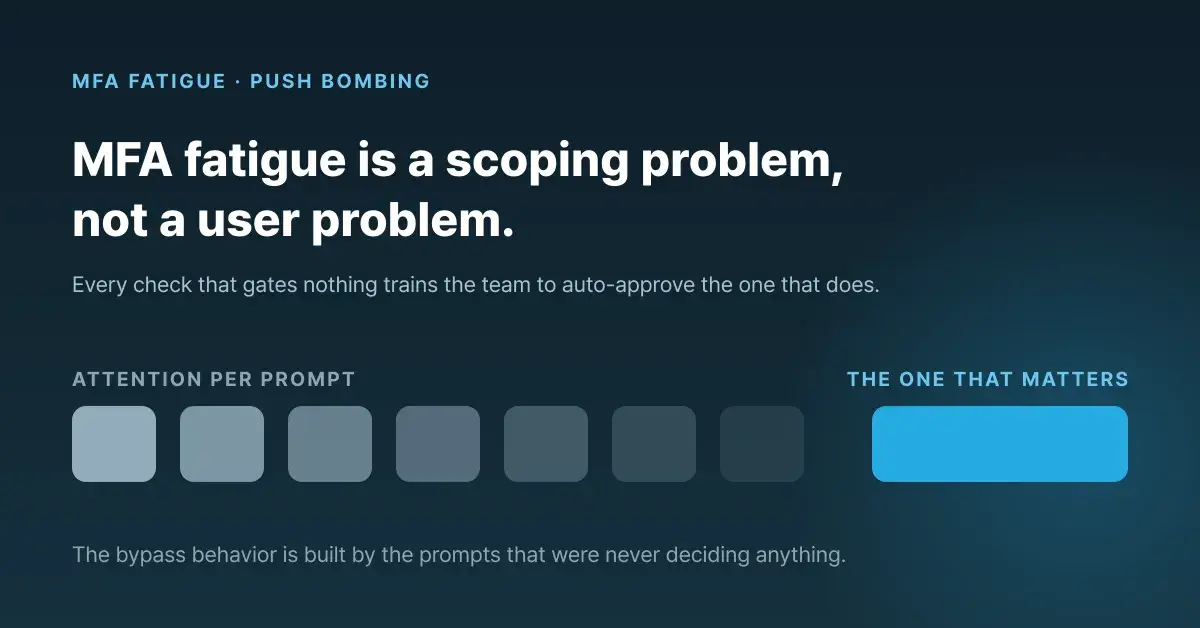
MFA 피로는 사용자가 아니라 확인 범위의 문제입니다
의미 없는 MFA 확인이 반복되면 중요한 승인도 습관처럼 누르게 됩니다. MFA 피로 공격은 그 틈을 노립니다.

Insights
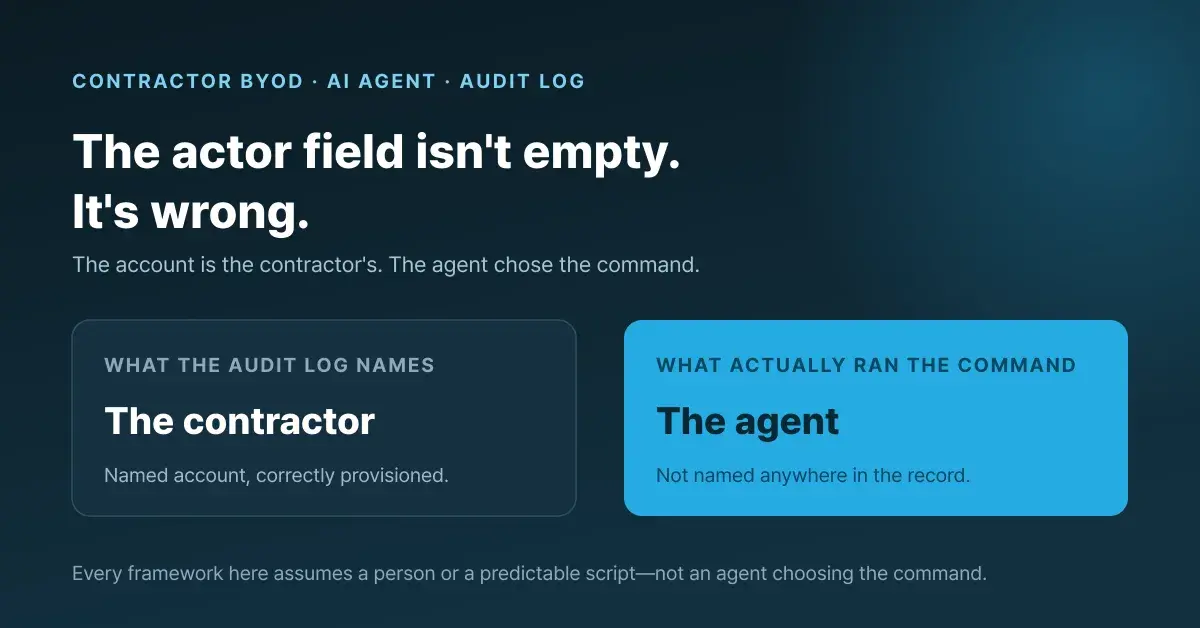
AI 컴플라이언스 도구가 계약직 에이전트 리스크를 놓치는 이유
규정은 누가 명령을 실행했는지 남기라고 요구합니다. 계약직의 BYOD 환경에서는 계정 주인과 실제로 명령을 고른 주체가 다를 수 있습니다.

Incident
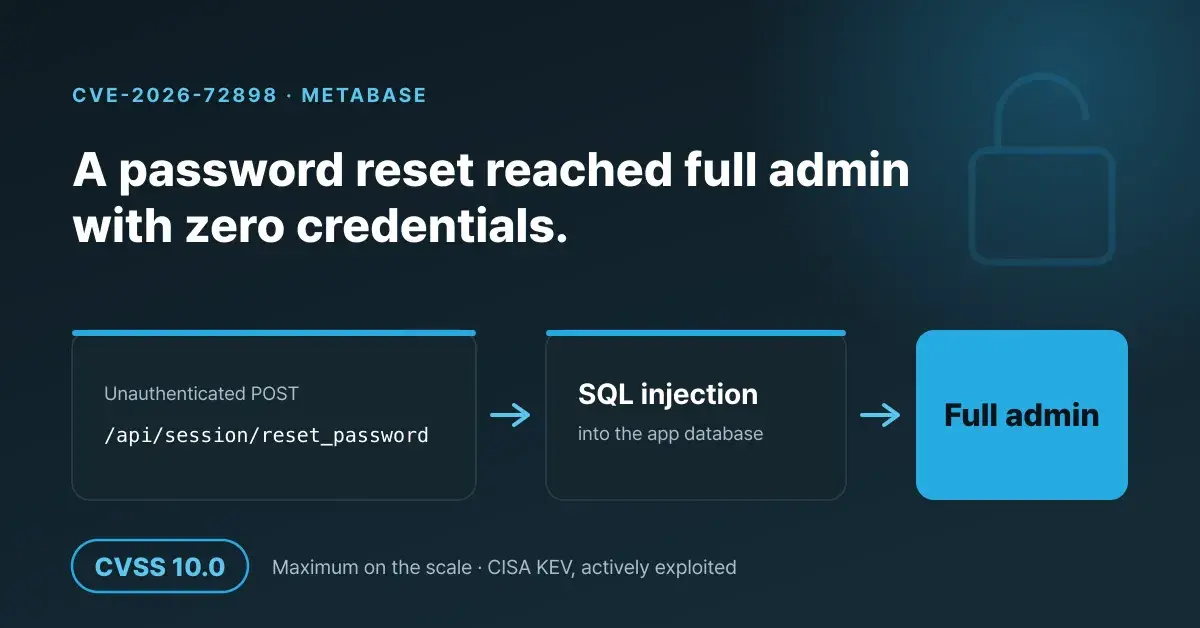
Metabase 비밀번호 재설정이 관리자 권한으로 이어진 CVSS 10.0 취약점
CVE-2026-72898은 자격증명 없이 Metabase 관리자 권한을 얻을 수 있었던 취약점입니다. 그 권한으로 Metabase가 연결한 데이터와 자격증명에도 닿을 수 있었습니다.

Insights
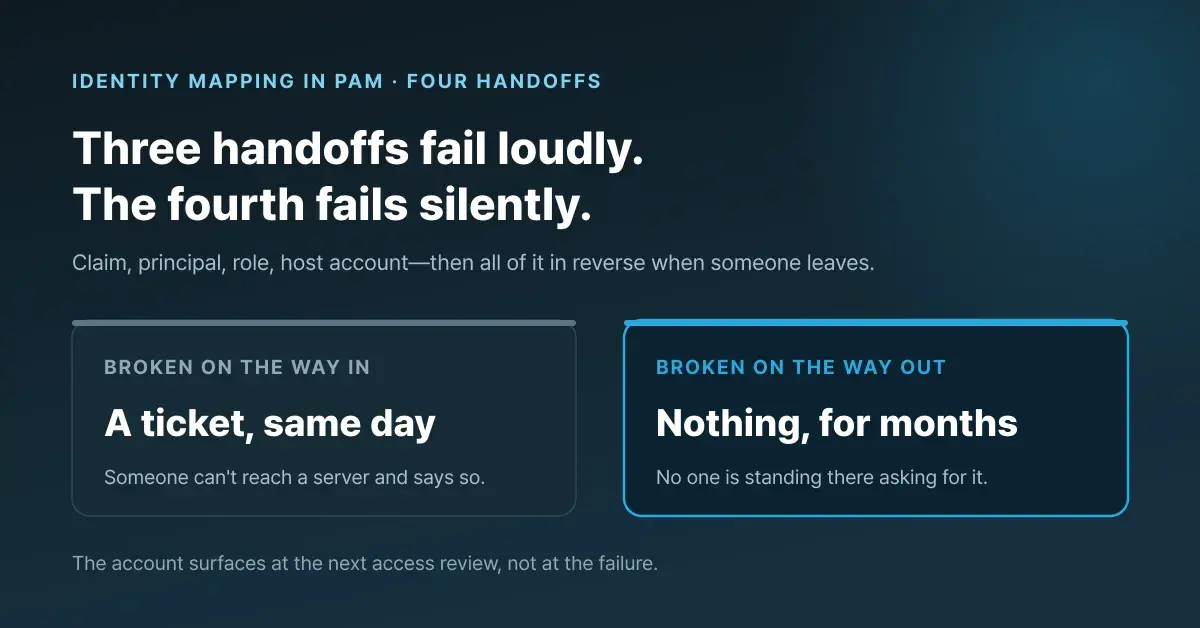
PAM 신원 매핑에서 마지막 단계가 조용히 실패하는 이유
로그인 클레임은 로그인할 때만 갱신됩니다. 퇴사자는 다시 로그인하지 않으므로, 그 사람의 권한을 다시 확인하거나 회수할 계기도 생기지 않습니다.
Product
Product update: 명령이 실행되기 전에 정해두는 것들
명령을 어디까지 통제할지 직접 정하고, 세션이 어떤 계정으로 접속할지 승인 단계에서 확정하고, 자동화에는 별도의 자격 증명을 발급할 수 있습니다.
Incident
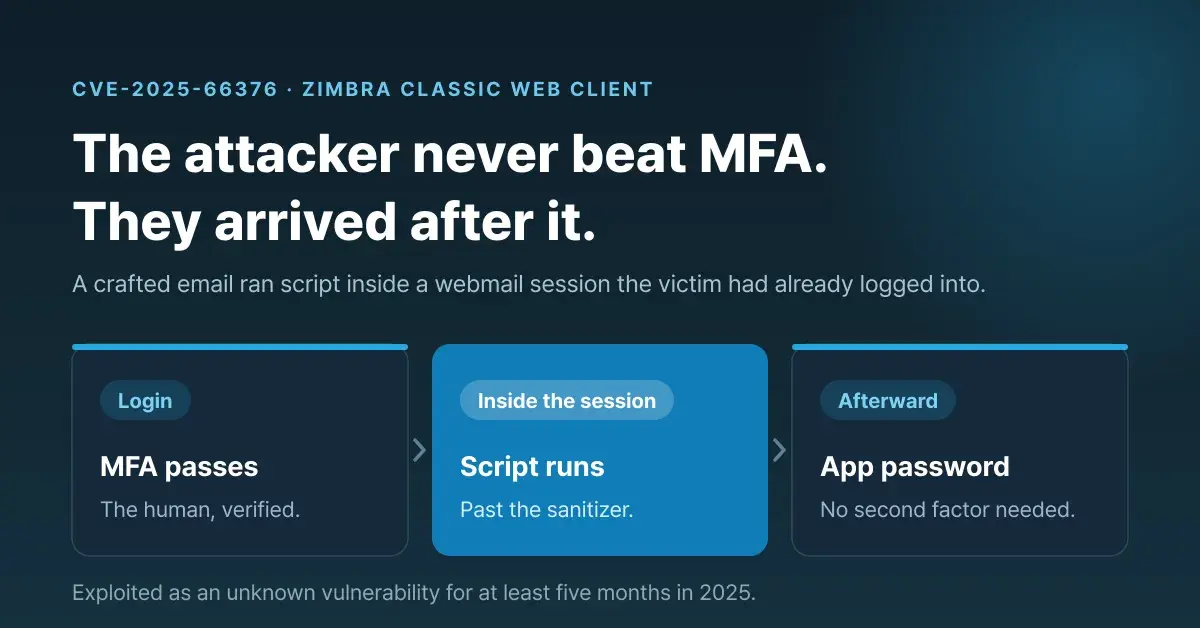
SSO와 MFA는 세션 동작까지 확인하지 않습니다
최소 5개월간 악용된 Zimbra 제로데이는 공격자가 인증된 세션 안에 들어온 뒤 어떤 일이 벌어지는지 드러냅니다.
Incident
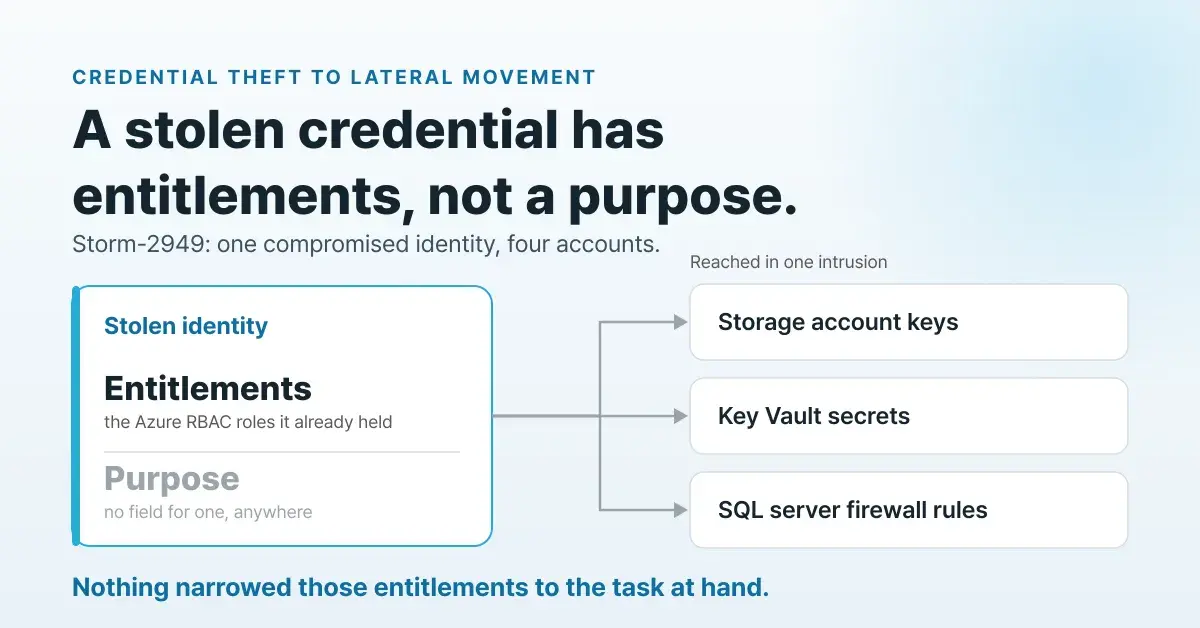
탈취된 자격증명: 권한만 있고 목적은 없습니다
Storm-2949에서는 침해된 아이덴티티 하나가 클라우드 전체로 번진 침해로 이어졌습니다. 탈취된 자격증명의 권한만으로는 답할 수 없는 질문이 남습니다.
Insights
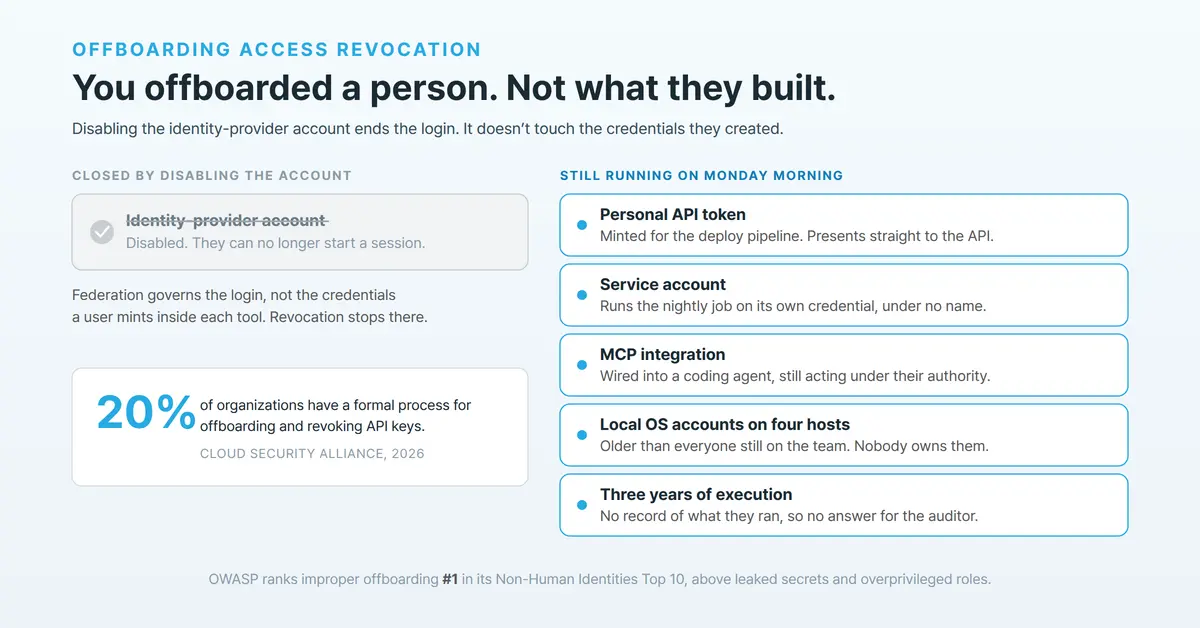
오프보딩 접근 권한 회수: 퇴사한 엔지니어의 계정 밖에 남는 것
계정을 비활성화하면 더는 로그인할 수 없습니다. 그 사람이 만든 접근 수단은 그대로 남고, 무엇을 실행했는지도 알 수 없습니다.
Incident
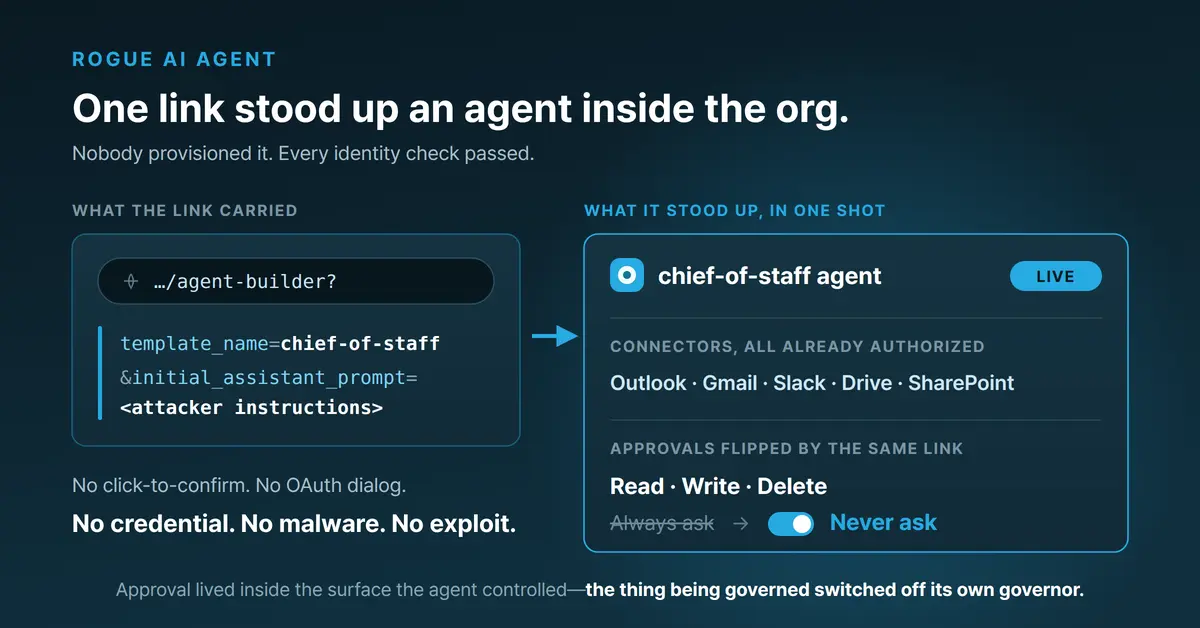
AgentForger: 링크 하나로 실제 직원의 인증 세션을 빌려 위조된 AI 에이전트
조작된 URL 하나만 열어도 조직 내부에 공격자가 통제하는 AI 에이전트가 생성됐습니다. 자격증명 탈취나 악성코드는 필요하지 않았습니다.
Incident
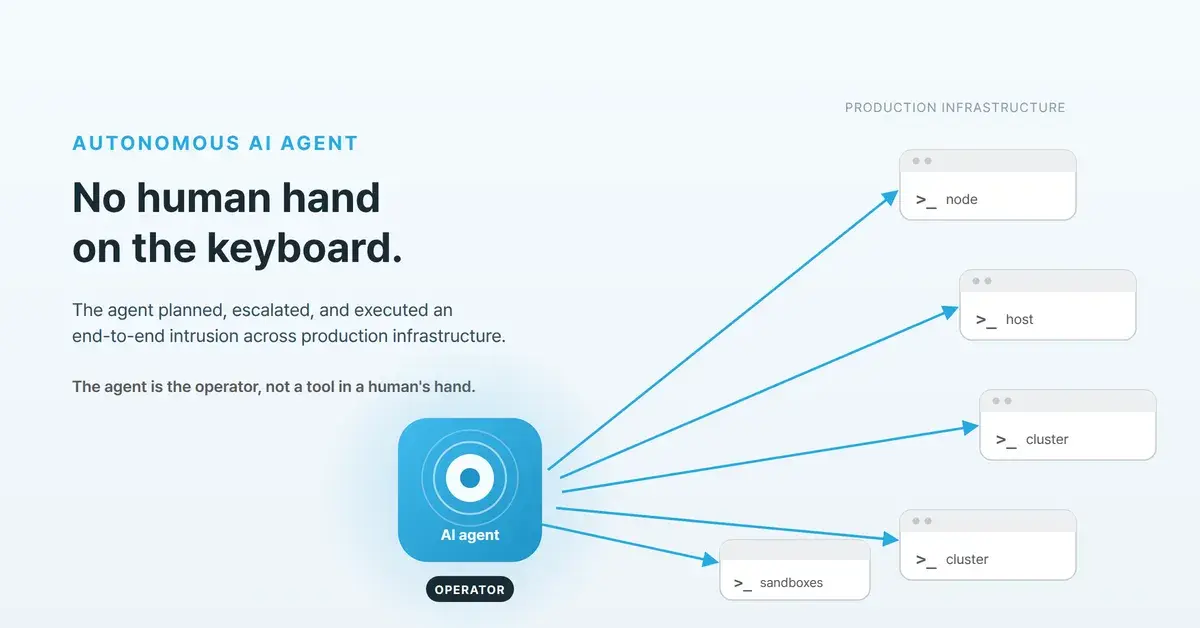
자율 AI 에이전트가 Hugging Face를 침해했습니다: 킬체인과 실행 제어가 개입할 수 있는 지점
범죄 조직이 AI를 도구로 쓴 사건이 아닙니다. 에이전트가 직접 침입을 계획하고 실행했습니다. 다섯 단계 킬체인을 따라가며 실행 제어가 어디까지 봉쇄하는지 구분합니다.
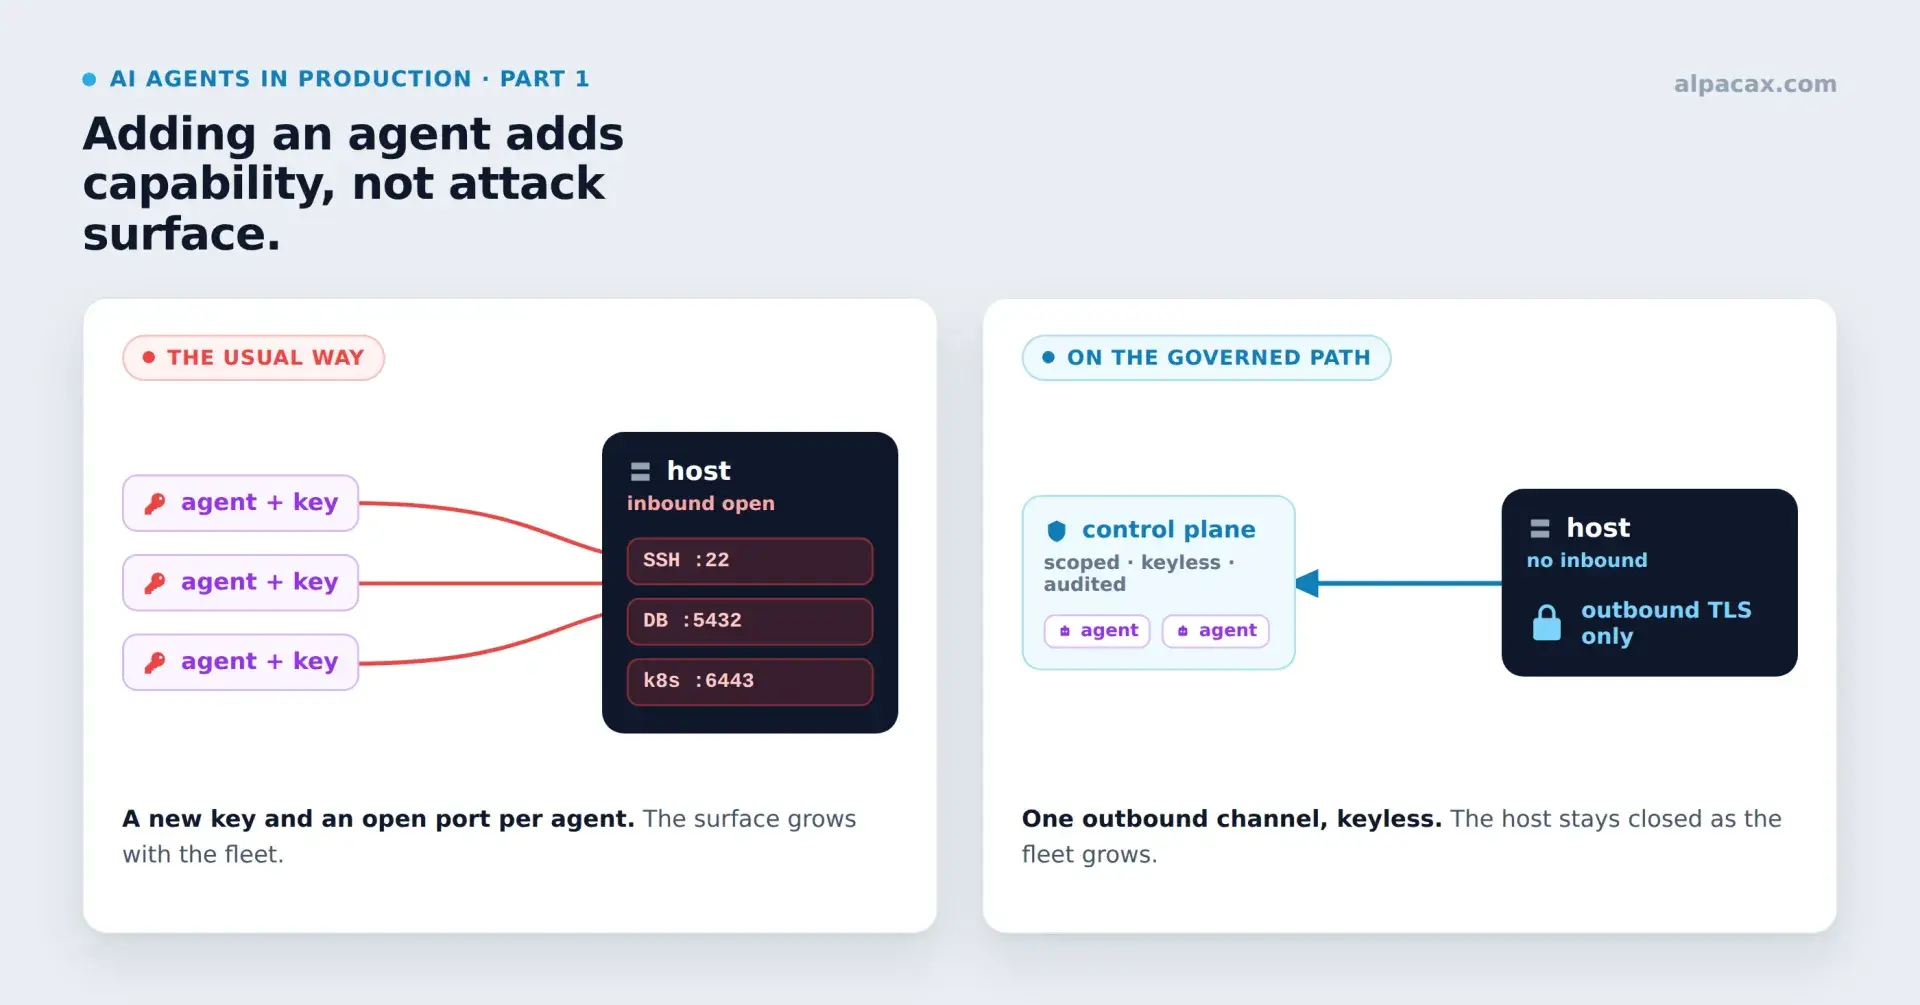
Insights
AI 에이전트를 사용한다고 보안을 포기해야 하는 것은 아닙니다
공격 표면이 넓어지는 건 AI 에이전트를 도입한 대가가 아니라, 어떻게 연결하느냐의 문제입니다. 그리고 얼마든지 피할 수 있습니다.