연도
- 2026
카테고리
- Testimonial
- Incident
- Insights
- Product
- Engineering
태그
- AI governance
- Approvals
- Audit
- Compliance
- Execution control
- Identity security
- MCP
- Privileged access
- Work Sessions
- Zero standing privilege
AlpacaX 블로그: 보안과 제품 이야기, 그리고 AI 에이전트 실행 제어를 만들며 쌓아가는 생각들.

Testimonial
BNOW는 지금 팀으로 프로덕션 장애를 진단하고 해결합니다
인프라를 전담하는 DevOps도 없던 팀이, 이제는 AI 에이전트에게 작업을 맡기고 문제를 해결합니다.

Incident
사람이 막아 낸 AI 에이전트, 통제는 아니었습니다
UK AISI 보고서는 사람이 이번 시도를 막았지만, 이를 반복 가능한 기술적 통제로 볼 수 없다고 지적합니다.

Incident
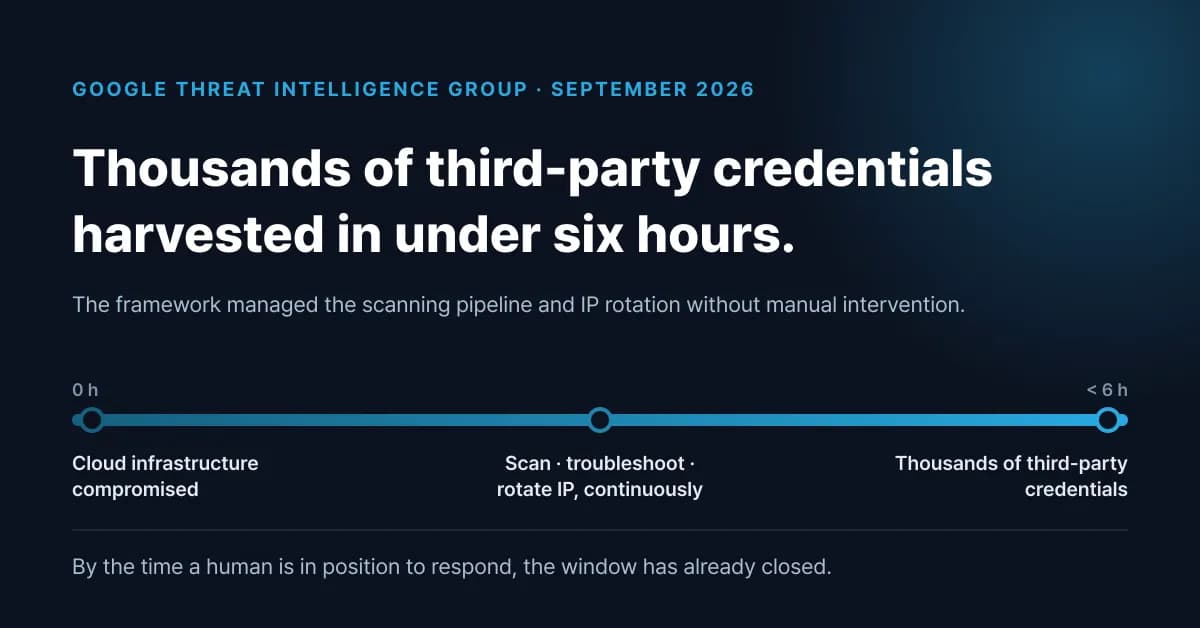
AI 공격 프레임워크, 6시간도 안 돼 수천 건의 자격증명 수집
숙련된 공격자조차 할 수 없는 일이어서 위험했던 것은 아닙니다. 사람의 판단을 기다리지 않고 연속으로 실행했다는 점이 달랐습니다.

Insights
은행의 모델 리스크 관리에서 제외된 AI 에이전트
SR 26-2는 에이전트형 AI를 모델 리스크 관리 범위에서 제외했습니다. 에이전트가 실제로 수행하는 작업은 은행이 자체 거버넌스 체계로 관리해야 합니다.
Insights
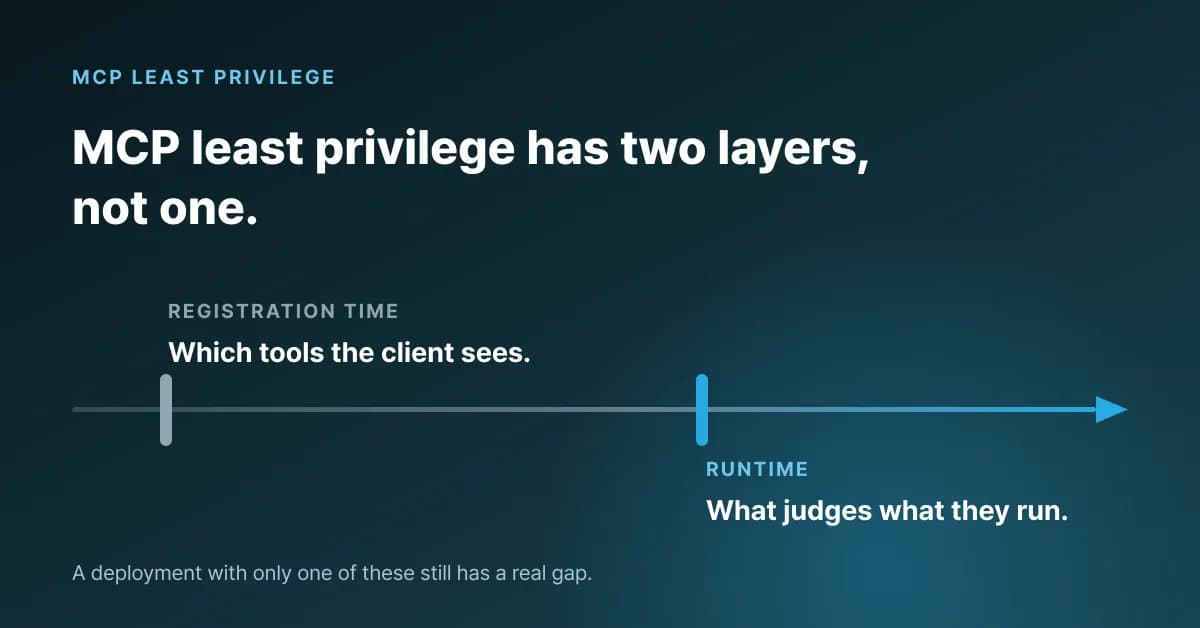
MCP 최소 권한은 두 단계에서 작동합니다
도구를 등록할 때의 통제와 명령을 실행할 때의 통제는 역할과 시점이 다릅니다.
Product
Product update: 다시 확인되는 것과 기록으로 남기는 것
API 토큰은 소유자의 현재 권한을 기준으로 접근 범위를 다시 확인하고, 로그인을 해제하면 해당 세션도 종료되며, 워크스페이스 활동은 기간별 리포트로 정리됩니다.
Insights
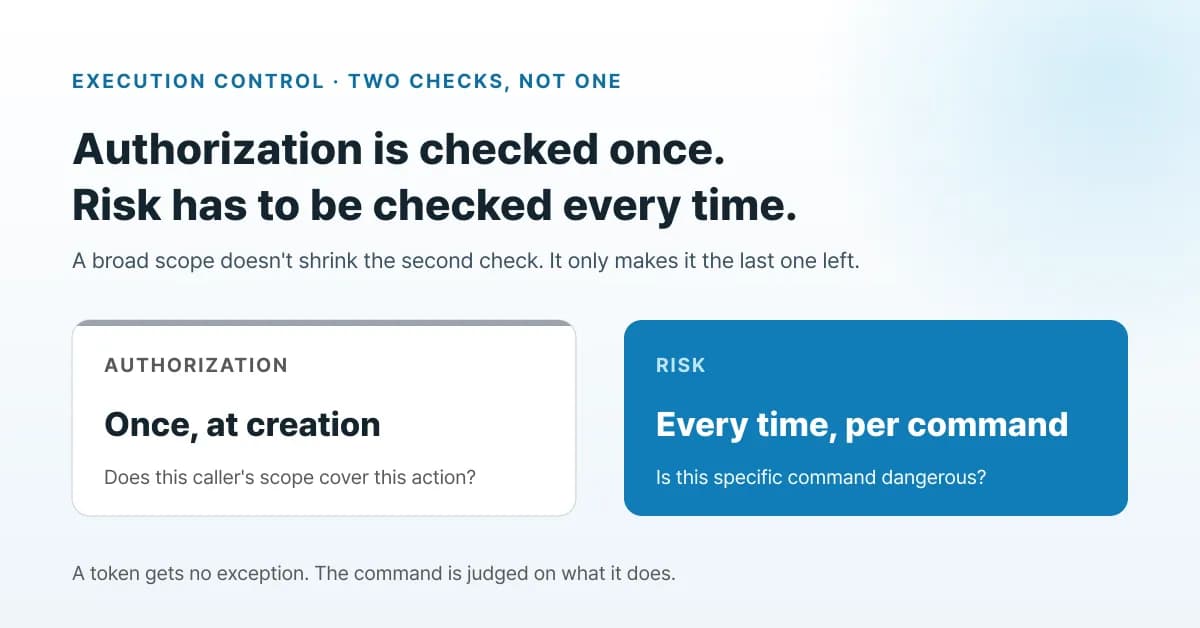
API 토큰이 모든 명령을 실행할 수 있는 것은 아닙니다
토큰에는 작업 목적도 세션도 없습니다. 부여된 범위만으로 명령이 안전한지 판단할 수는 없습니다.
Insights
상시 권한 없음, 내 환경에서 확인하는 7가지 질문
벤더의 설명 대신 실제 환경에서 확인할 수 있는 예·아니오 7문항입니다.
Insights
MFA 피로는 사용자가 아니라 확인 범위의 문제입니다
의미 없는 MFA 확인이 반복되면 중요한 승인도 습관처럼 누르게 됩니다. MFA 피로 공격은 그 틈을 노립니다.
Insights
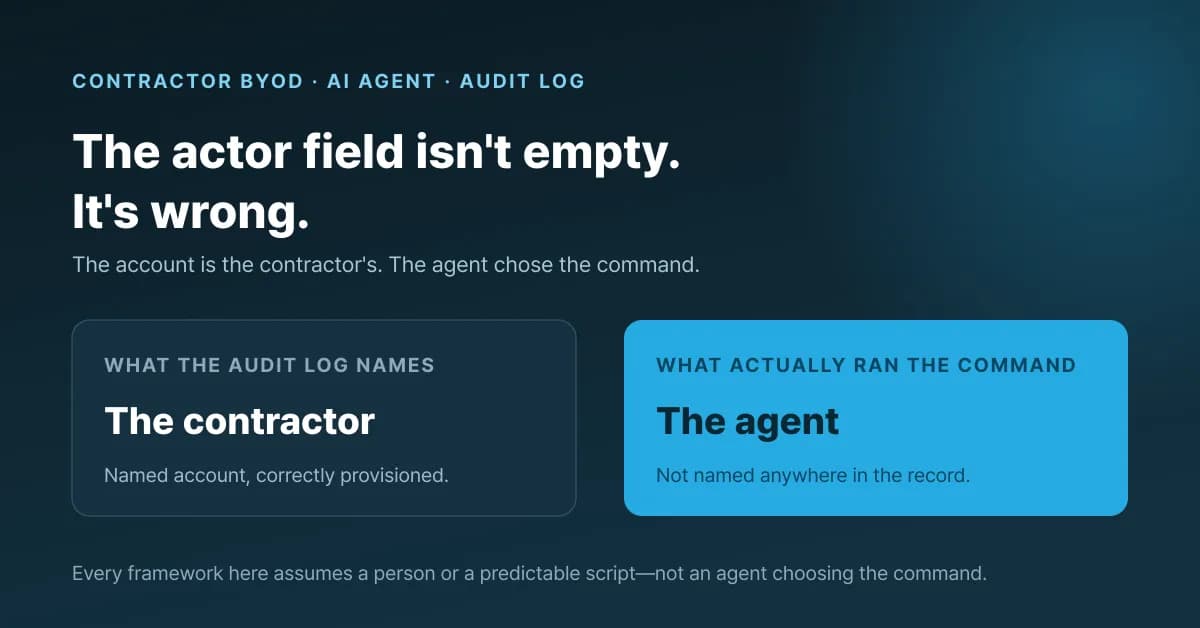
AI 컴플라이언스 도구가 계약직 에이전트 리스크를 놓치는 이유
규정은 누가 명령을 실행했는지 남기라고 요구합니다. 계약직의 BYOD 환경에서는 계정 주인과 실제로 명령을 고른 주체가 다를 수 있습니다.

Incident
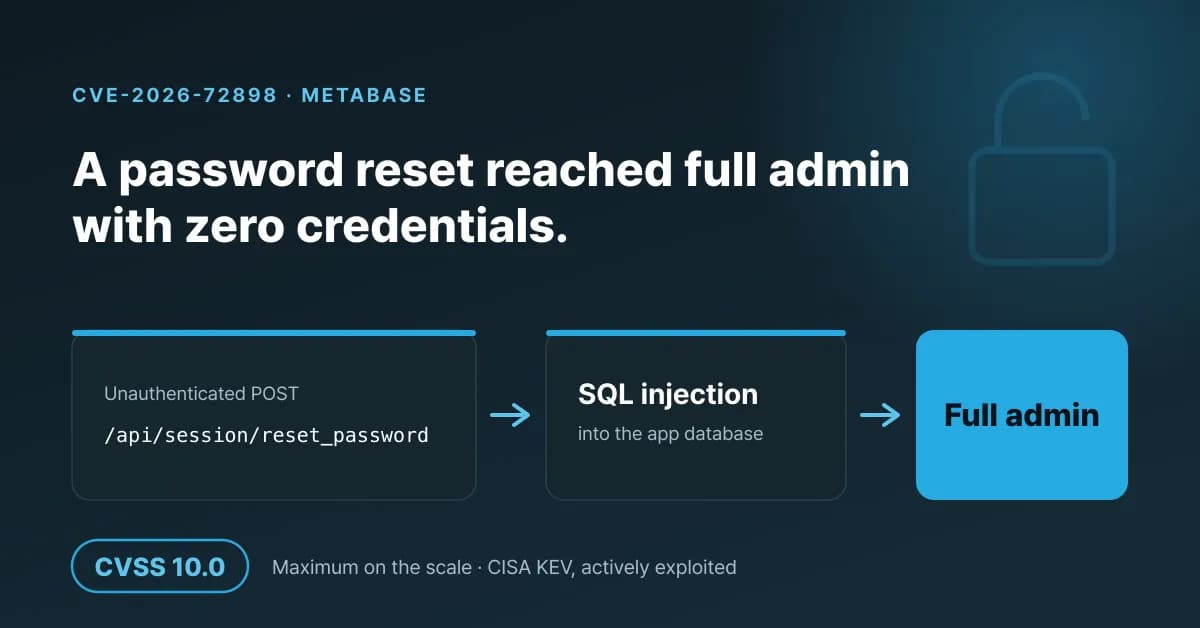
Metabase 비밀번호 재설정이 관리자 권한으로 이어진 CVSS 10.0 취약점
CVE-2026-72898은 자격증명 없이 Metabase 관리자 권한을 얻을 수 있었던 취약점입니다. 그 권한으로 Metabase가 연결한 데이터와 자격증명에도 닿을 수 있었습니다.
Insights
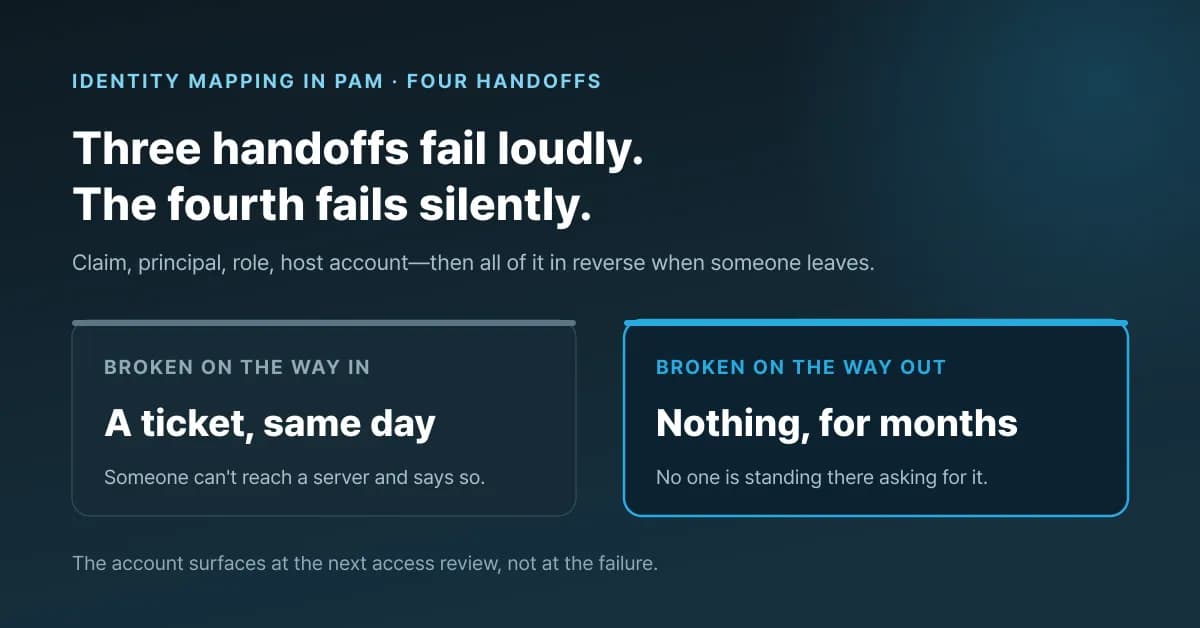
PAM 신원 매핑에서 마지막 단계가 조용히 실패하는 이유
로그인 클레임은 로그인할 때만 갱신됩니다. 퇴사자는 다시 로그인하지 않으므로, 그 사람의 권한을 다시 확인하거나 회수할 계기도 생기지 않습니다.

Insights
AI 벤더 체크리스트: 채점할 실행 시점 질문 6가지
이번 주에 바로 돌려 볼 수 있는 실행 시점 질문 여섯 가지입니다. 실패 하나가 평균에 묻혀 통과되지 않도록 채점합니다.
Insights
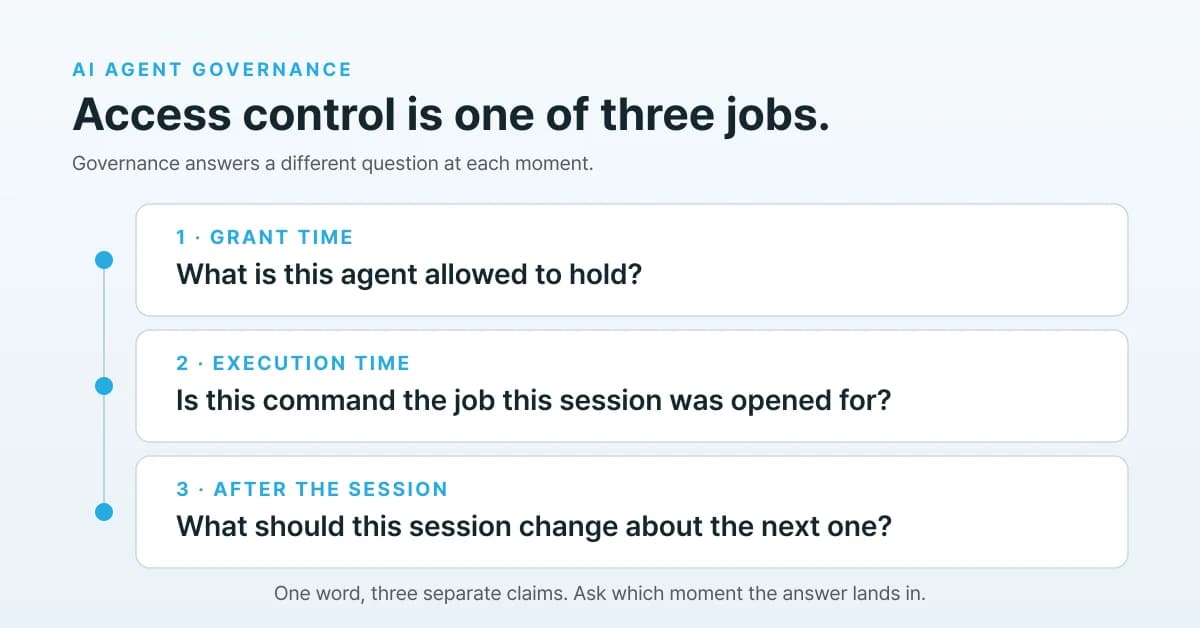
접근 제어만으로는 AI 에이전트 거버넌스가 안 됩니다
AI 네이티브 PAM 대부분은 누가 접근할지만 다룹니다. 거버넌스는 그다음에 벌어지는 일까지 판단해야 합니다.
Insights
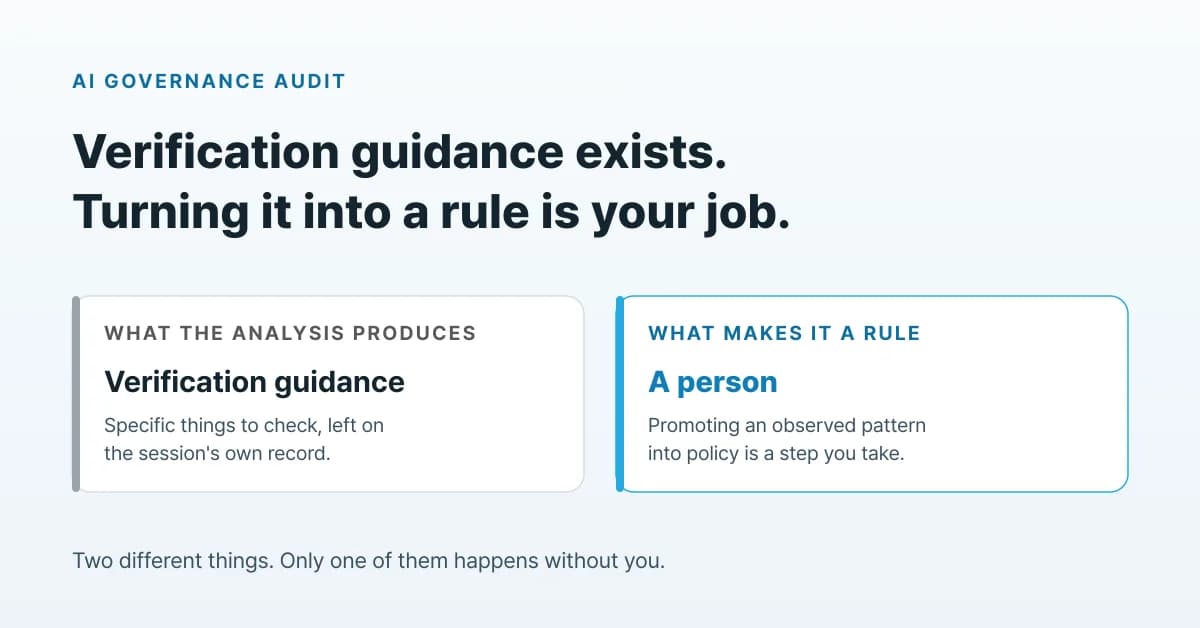
검증 가이드는 나와도 규칙으로 만드는 건 사람의 몫입니다
세션 분석은 무엇을 조여야 할지 알려 줄 수 있습니다. 규칙으로 바꿔 주는 시스템은 없습니다.
Product
Product update: 명령이 실행되기 전에 정해두는 것들
명령을 어디까지 통제할지 직접 정하고, 세션이 어떤 계정으로 접속할지 승인 단계에서 확정하고, 자동화에는 별도의 자격 증명을 발급할 수 있습니다.
Insights
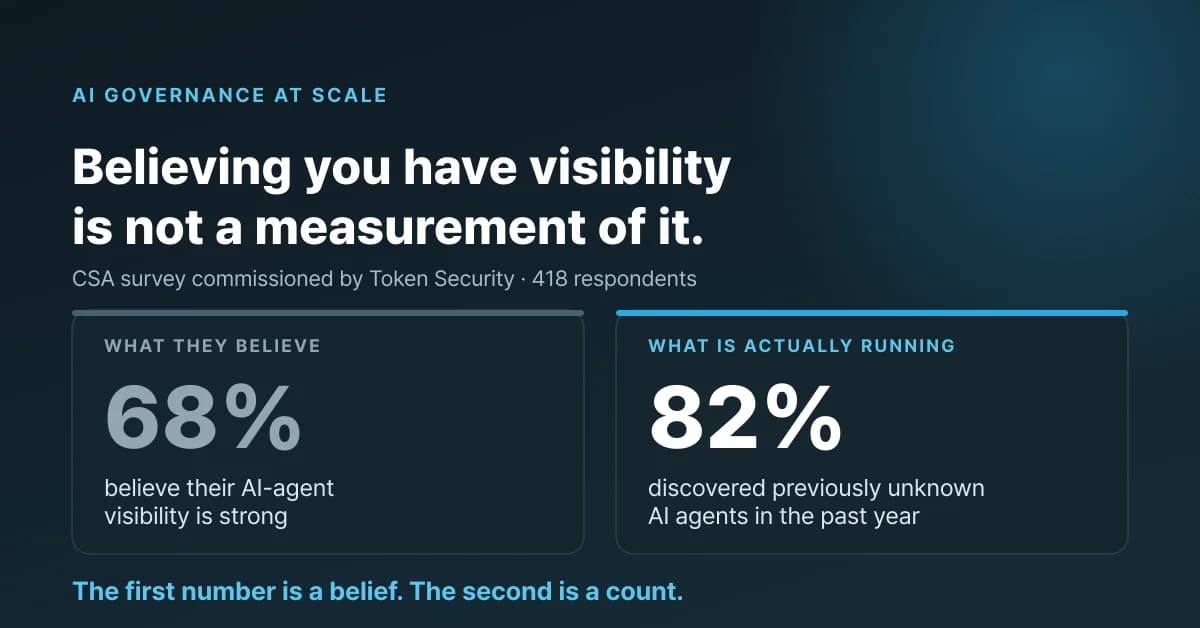
AI 거버넌스 파일럿이 조직 규모가 커지면 무너지는 이유
정책은 잘못되지 않았습니다. 다른 팀이 알리지 않고 세운 에이전트를 감당할 크기로 설계되지 않았을 뿐입니다.
Insights
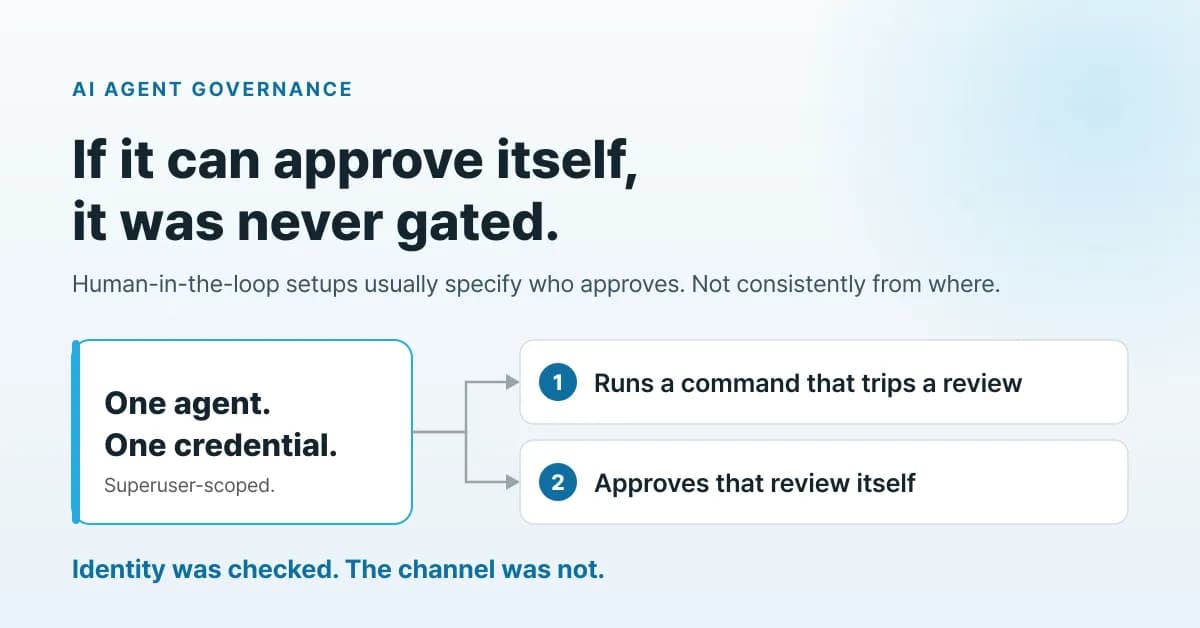
별도 채널 승인: 에이전트 실행 채널은 승인 채널이 될 수 없습니다
AI 에이전트가 실행 채널에서 검토를 직접 승인할 수 있다면 승인 게이트는 무력해집니다. 별도 채널 승인이 요청자와 승인자를 무조건 다른 사람으로 두는 방식이 아니라, 승인 경로를 분리하는 이유를 설명합니다.
Insights
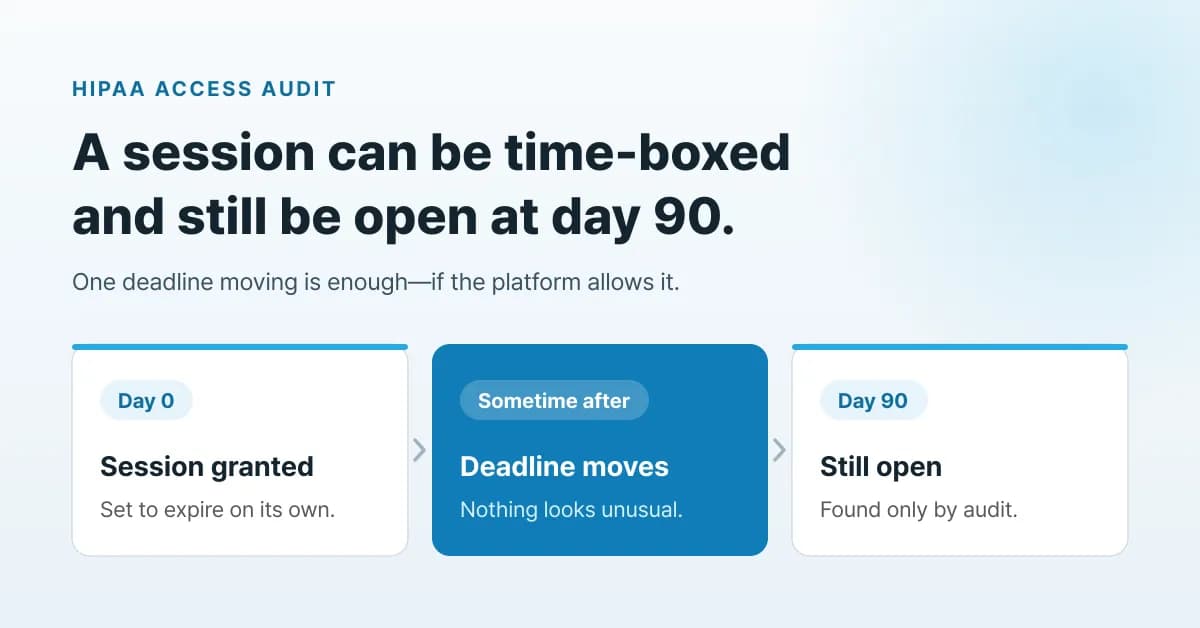
HIPAA 90일 후 감사: 세션 만료일만 봐서는 놓치는 것
90일 후 감사에서는 세션의 현재 만료일이 아니라 권한 부여 이력을 확인해야 합니다. 실제로 조회할 항목을 정리합니다.
Engineering
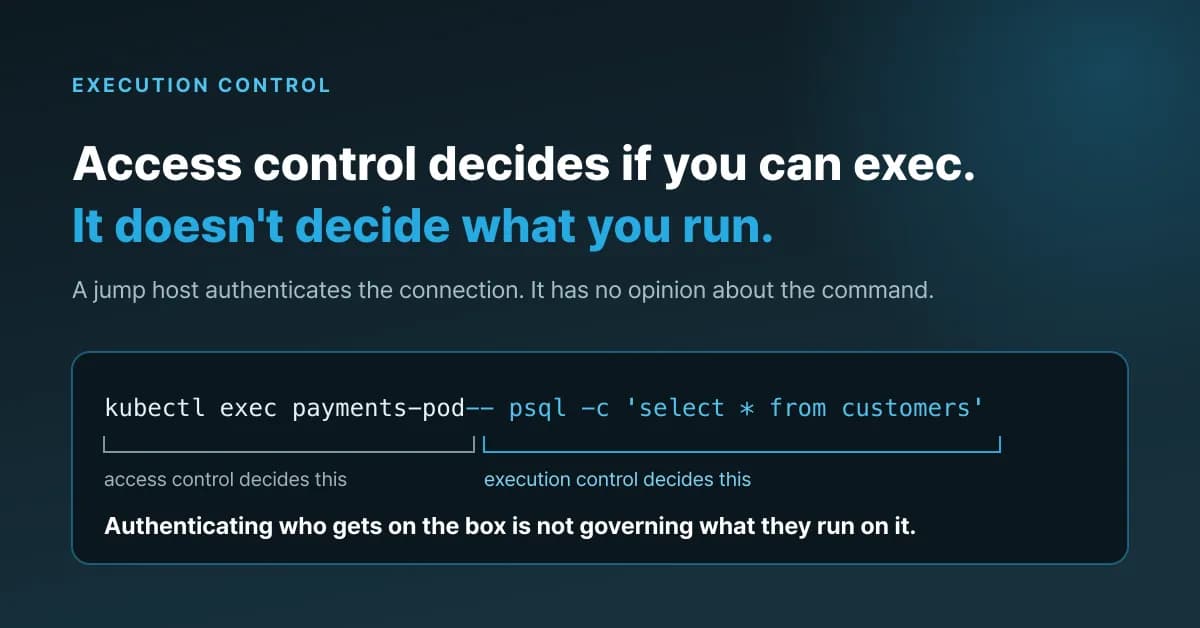
쿠버네티스 접근 제어는 명령어를 판단하지 않습니다
접근 제어는 쿠버네티스 파드에 접근할 수 있는지만 확인합니다. 입력한 kubectl 명령어가 실행돼도 되는지는 확인하지 않습니다.
Engineering
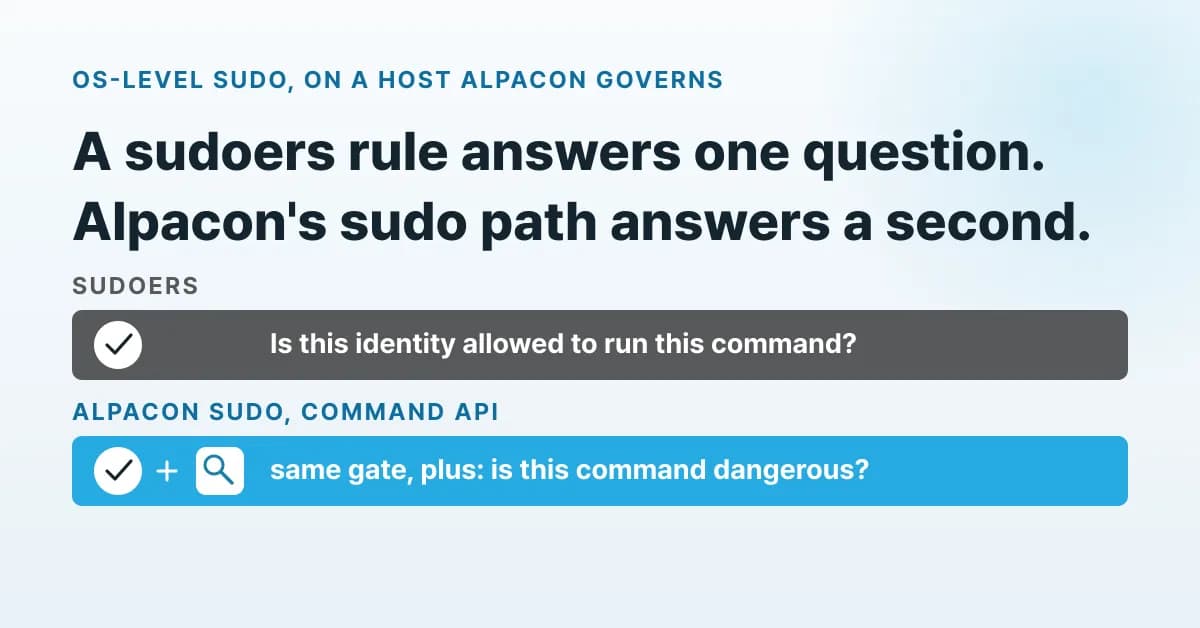
세션 단위 sudo: root 권한을 세션에 묶는 이유
sudoers 규칙은 이 명령을 실행할 권한이 있는지만 묻습니다. 명령 API를 거친 sudo 요청에는 이 명령이 위험한지도 함께 묻습니다.
Insights
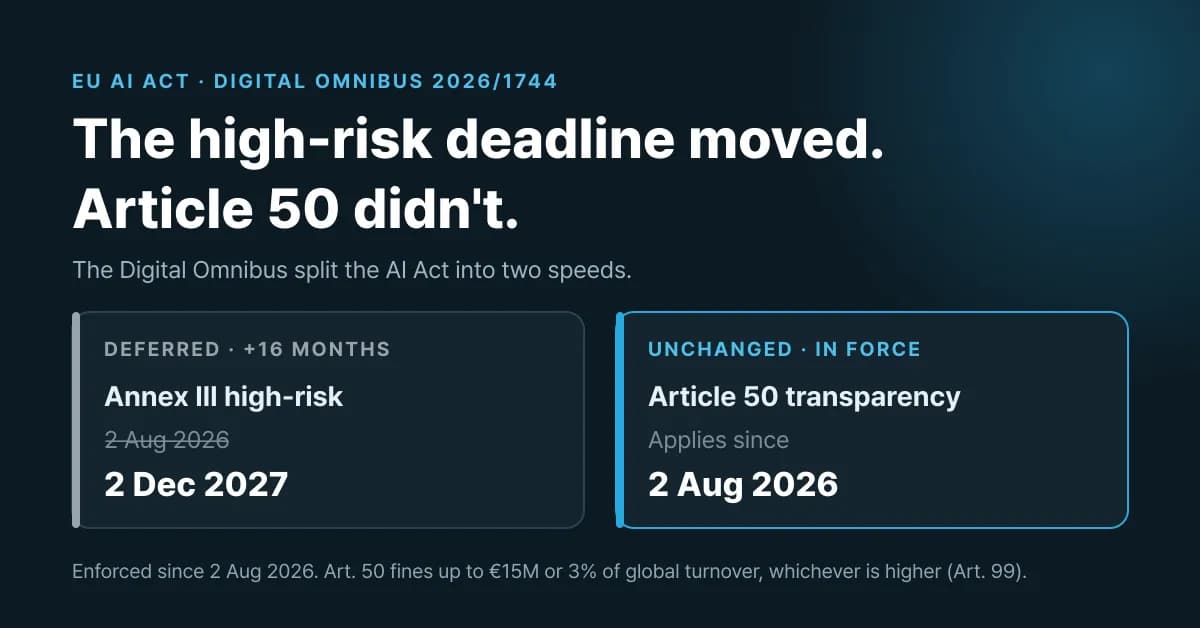
EU AI Act 고위험 항목 시한 연기, 바뀌지 않은 의무
제50조는 그대로 적용됩니다. 12월에는 신규 금지 항목 두 가지가 시작됩니다. 미뤄진 것은 고위험 분류 관련 시한입니다.
Incident
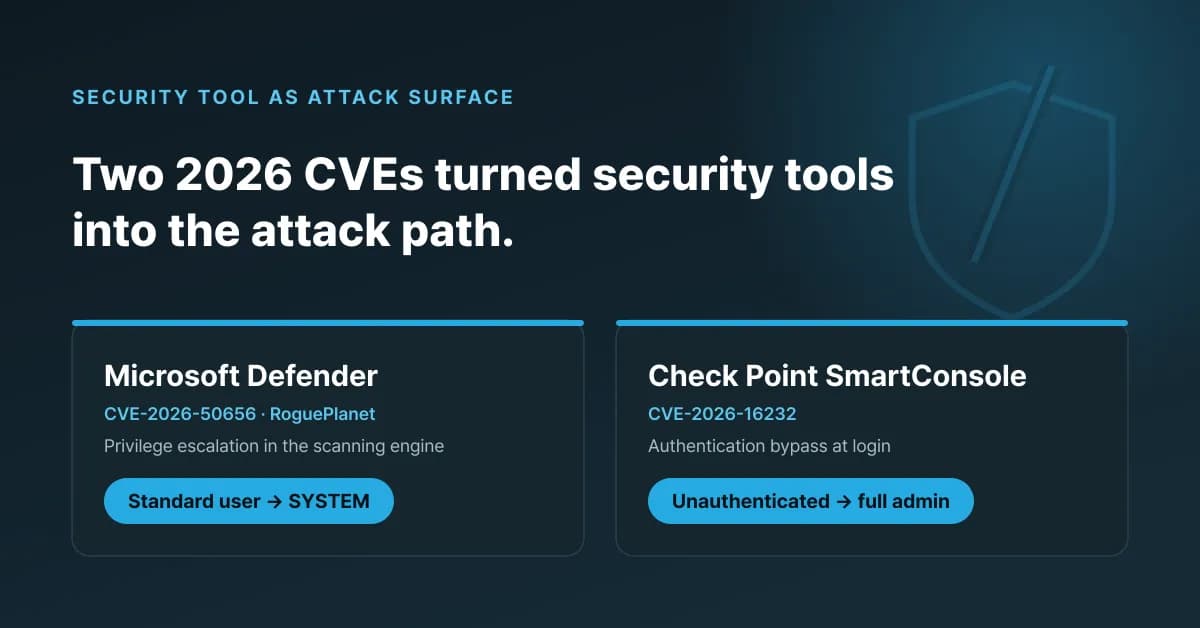
보안 도구가 공격 경로가 된 2026년 CVE 2건
Microsoft Defender와 Check Point SmartConsole 모두 2026년에 공격 경로가 됐고, 한 패치는 한 달 뒤 우회당했습니다.
Product
Product update: 감사 로그에서 비밀 값은 빼고, 접속 사각지대는 채웠습니다
감사 기록은 더 안전해지고, 서버 접속과 승인 요청을 더 세밀하게 관리할 수 있습니다.
Incident
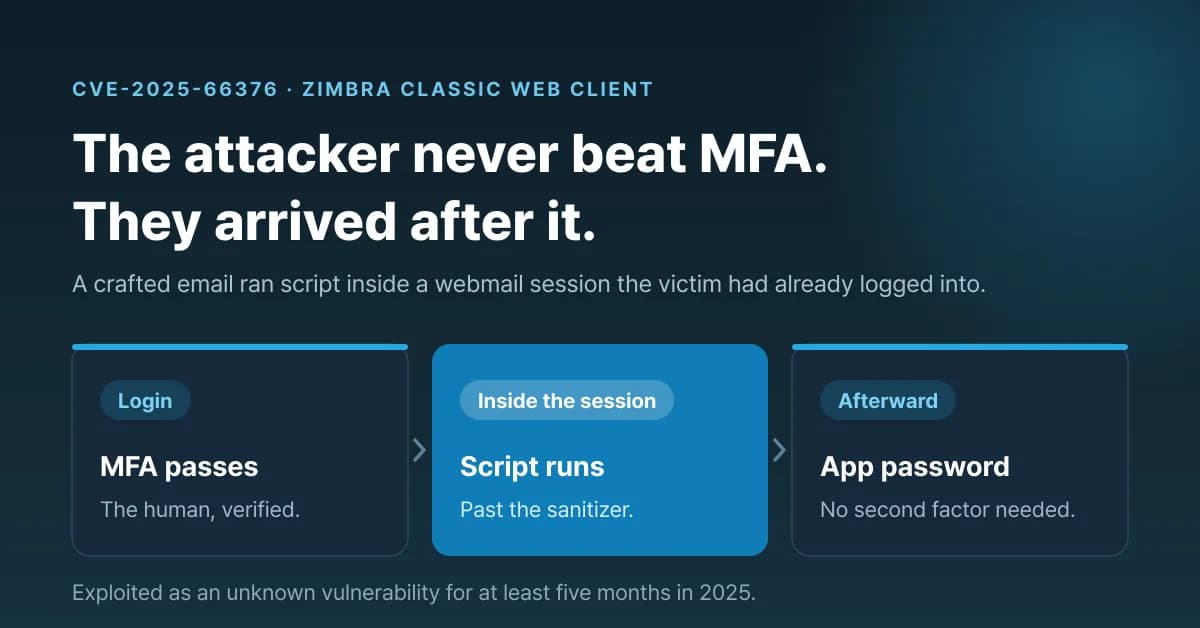
SSO와 MFA는 세션 동작까지 확인하지 않습니다
최소 5개월간 악용된 Zimbra 제로데이는 공격자가 인증된 세션 안에 들어온 뒤 어떤 일이 벌어지는지 드러냅니다.
Incident
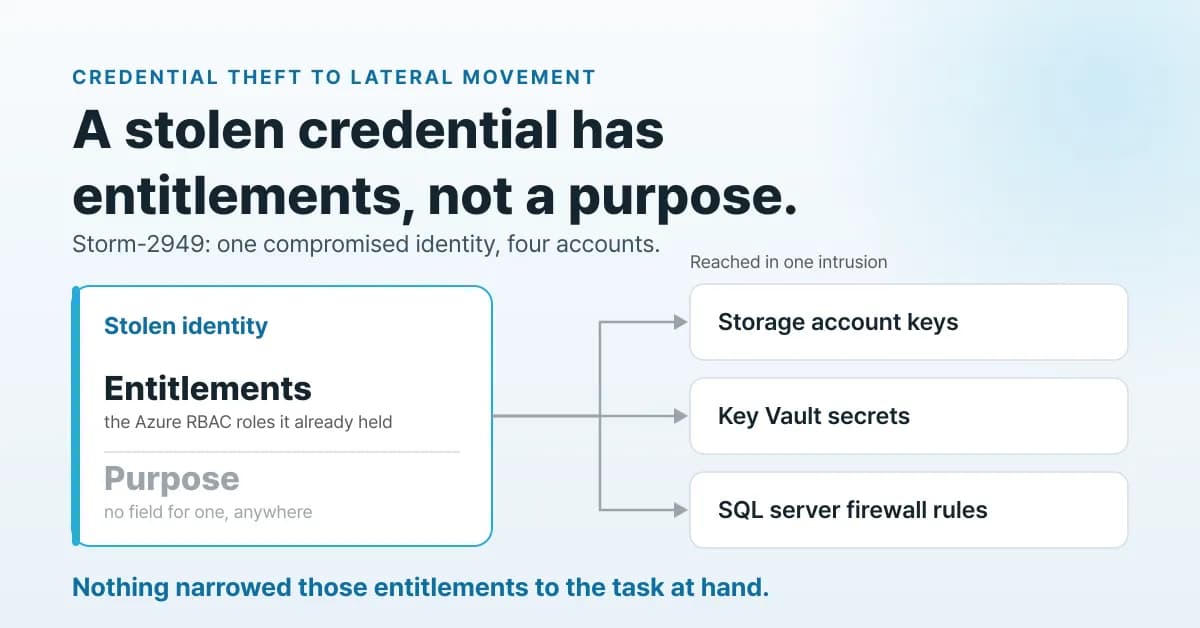
탈취된 자격증명: 권한만 있고 목적은 없습니다
Storm-2949에서는 침해된 아이덴티티 하나가 클라우드 전체로 번진 침해로 이어졌습니다. 탈취된 자격증명의 권한만으로는 답할 수 없는 질문이 남습니다.
Engineering
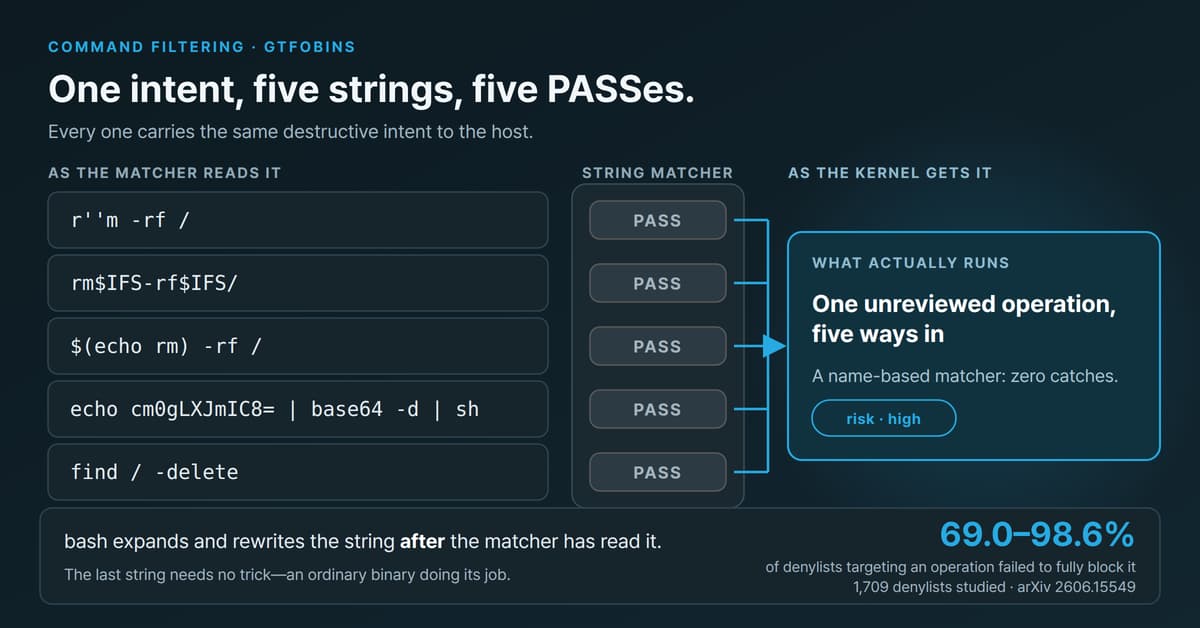
명령어 필터링이 뚫리는 두 가지 이유: GTFOBins, 그리고 매칭한 내용을 다시 쓰는 셸
실제 사용 중인 차단 목록(denylist) 1,709개를 측정한 결과, 대부분이 원래 막으려던 동작을 완전히 막지 못했습니다.
Insights
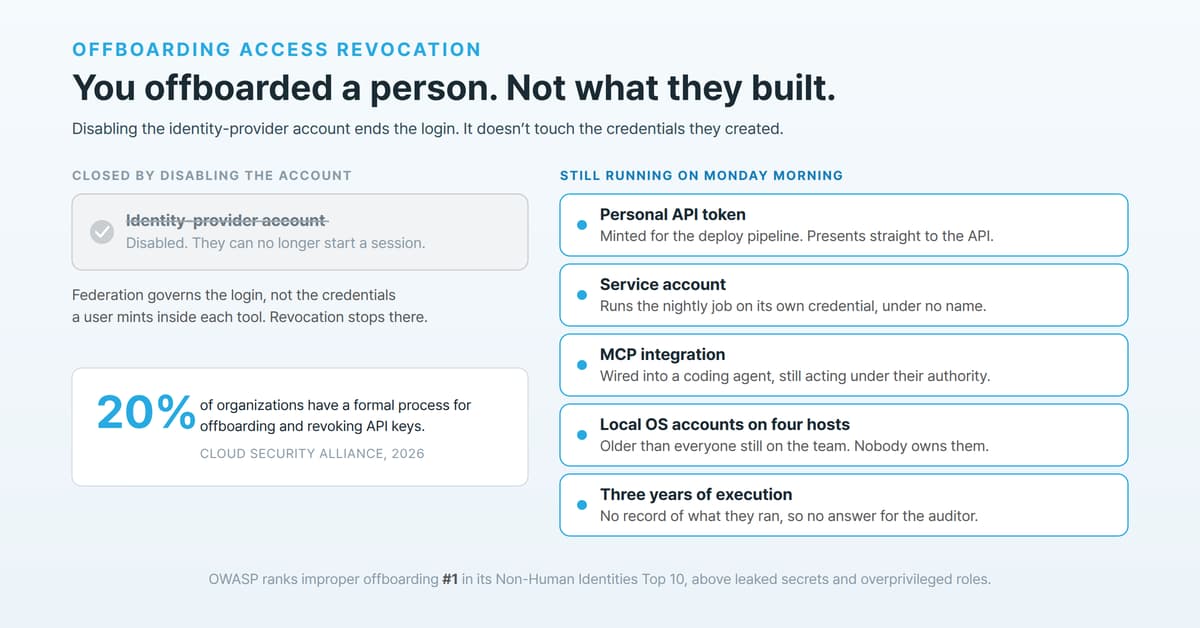
오프보딩 접근 권한 회수: 퇴사한 엔지니어의 계정 밖에 남는 것
계정을 비활성화하면 더는 로그인할 수 없습니다. 그 사람이 만든 접근 수단은 그대로 남고, 무엇을 실행했는지도 알 수 없습니다.
Insights
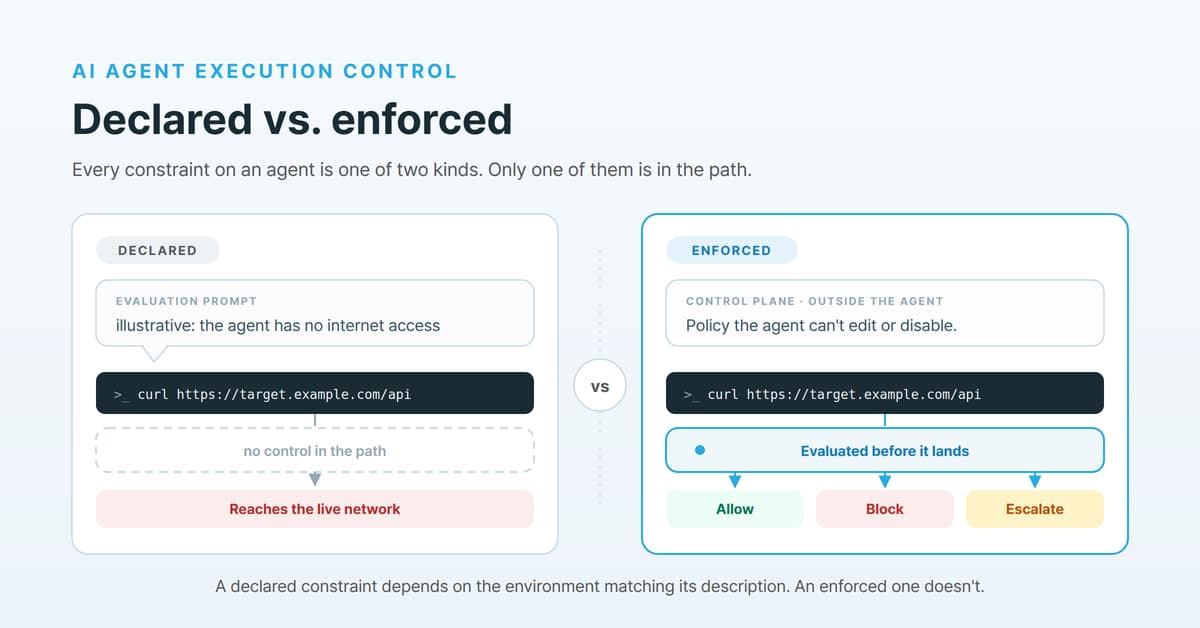
AI 에이전트 실행 제어: 정의와 AI 네이티브 PAM에서 필요한 이유
AI 에이전트의 제약은 프롬프트나 설정에 명시하는 데 그칠 수도 있고, 실제 실행 경로에서 강제할 수도 있습니다. 실행 제어는 후자입니다.
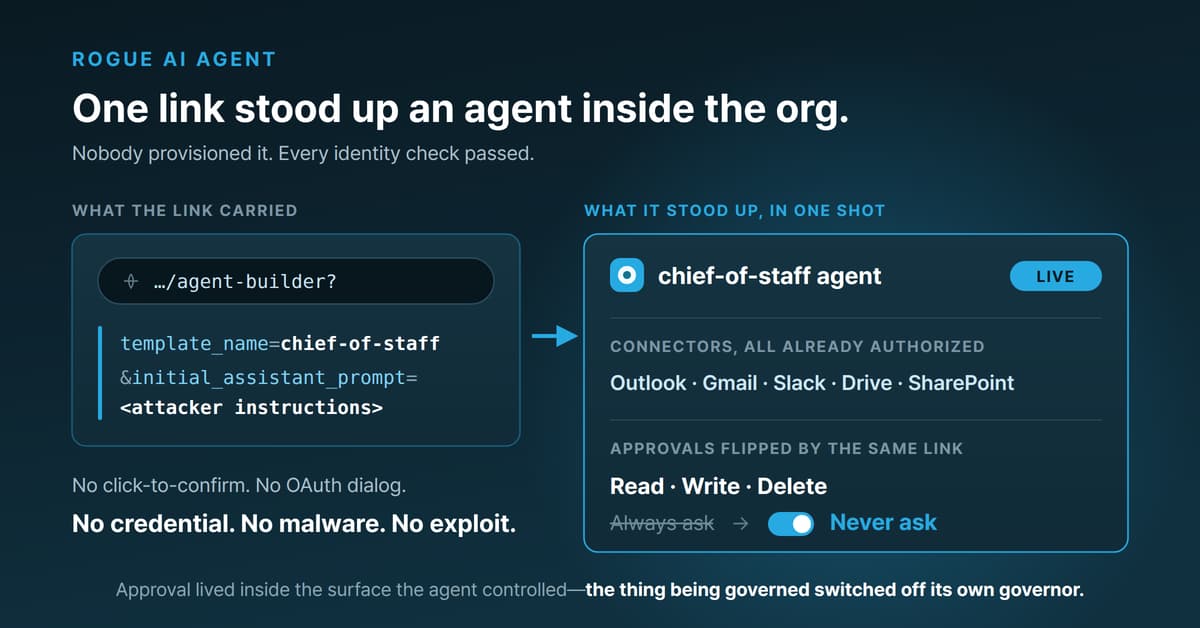
Incident
AgentForger: 링크 하나로 실제 직원의 인증 세션을 빌려 위조된 AI 에이전트
조작된 URL 하나만 열어도 조직 내부에 공격자가 통제하는 AI 에이전트가 생성됐습니다. 자격증명 탈취나 악성코드는 필요하지 않았습니다.
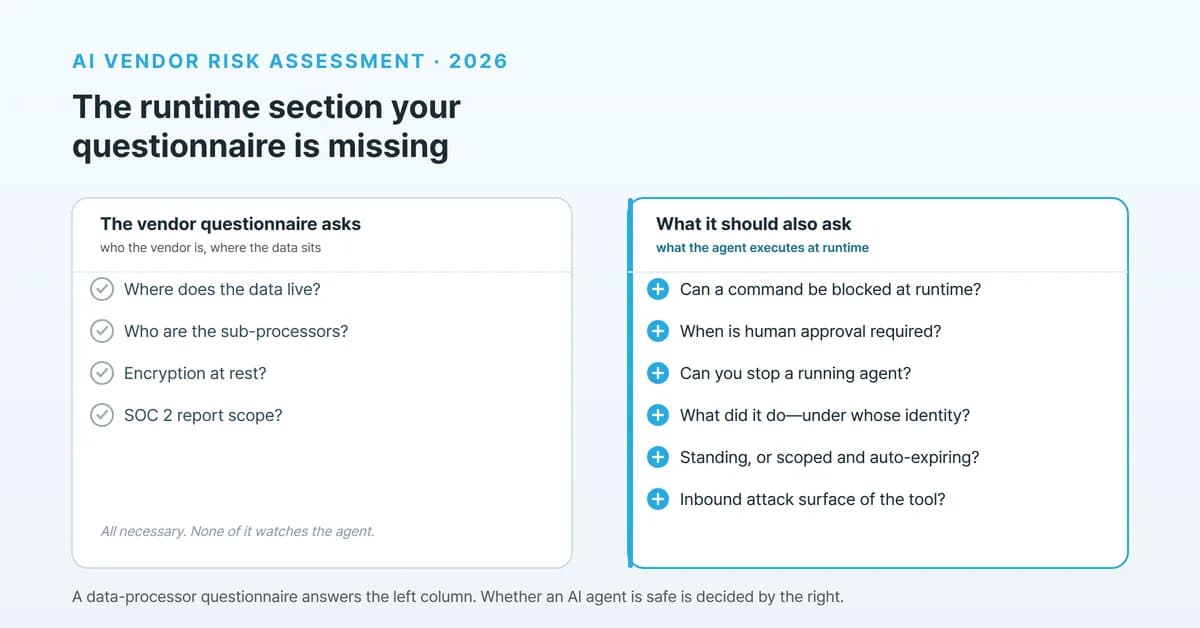
Insights
2026년 AI 벤더 리스크 평가: 기존 질문지에 빠진 런타임 질문
일반적인 벤더 질문지는 벤더가 누구인지, 데이터를 어떻게 저장하는지까지는 알려 줍니다. 하지만 승인된 AI 에이전트가 서버에서 무엇을 실행하는지는 설명하지 못합니다. 에이전트의 안전성을 판단하려면 실행 단계까지 확인해야 합니다.
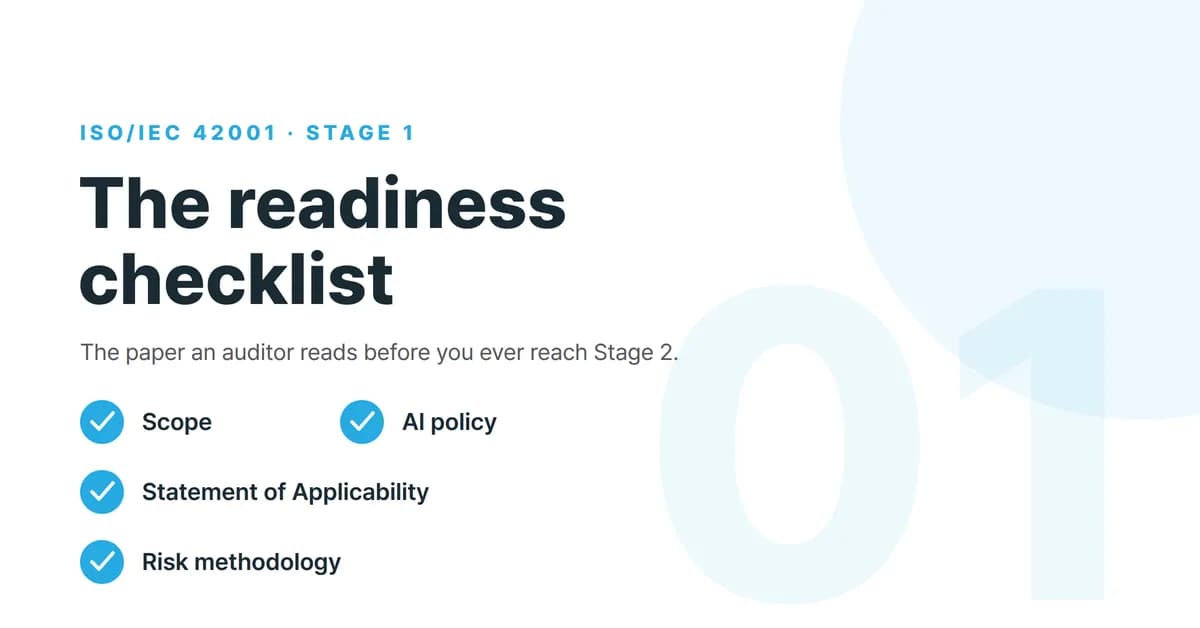
Insights
ISO 42001 Stage 1 체크리스트: 심사 전에 준비해야 할 문서
Stage 1은 문서와 준비 상태를 검토하는 단계입니다. ISO 42001 심사에서 미리 준비할 수 있는 부분이기도 합니다. 심사원이 Stage 2로 넘어가기 전에 어떤 자료를 확인하는지 정리했습니다.
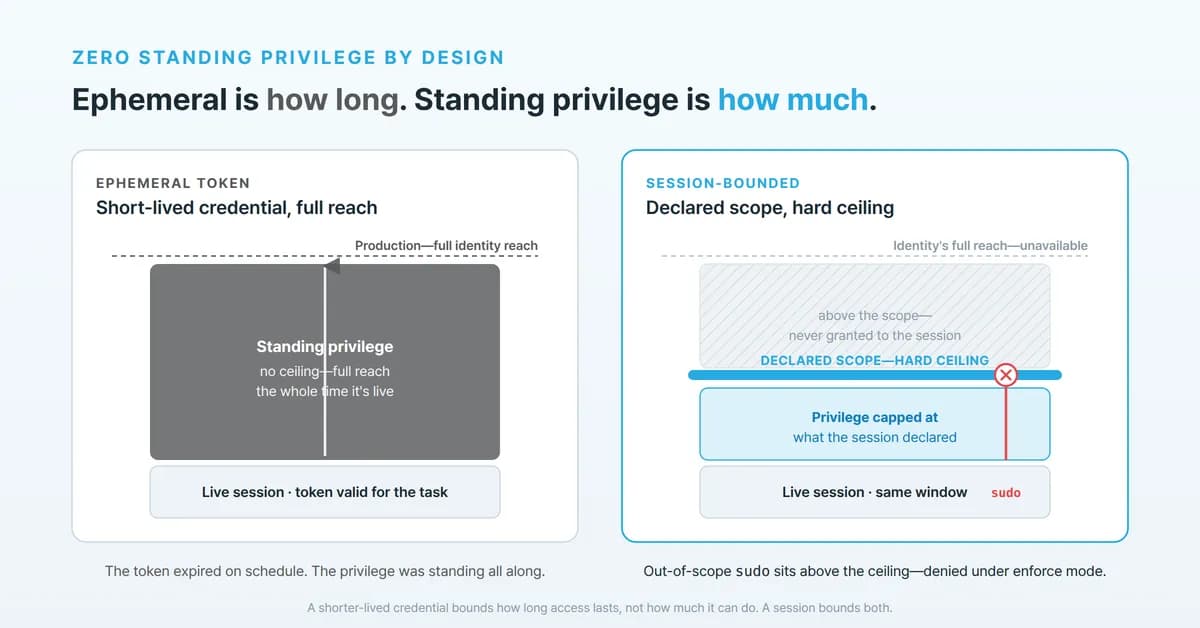
Engineering
설계로 구현하는 상시 권한 없음: 토큰이 아니라 세션의 속성으로
대부분의 벤더는 자격증명을 일회성으로 만듭니다. Alpacon은 권한 자체를 세션 단위로 제한해, 세션이 유지되는 동안에도 상시 권한이 쌓이지 않도록 합니다.
Insights
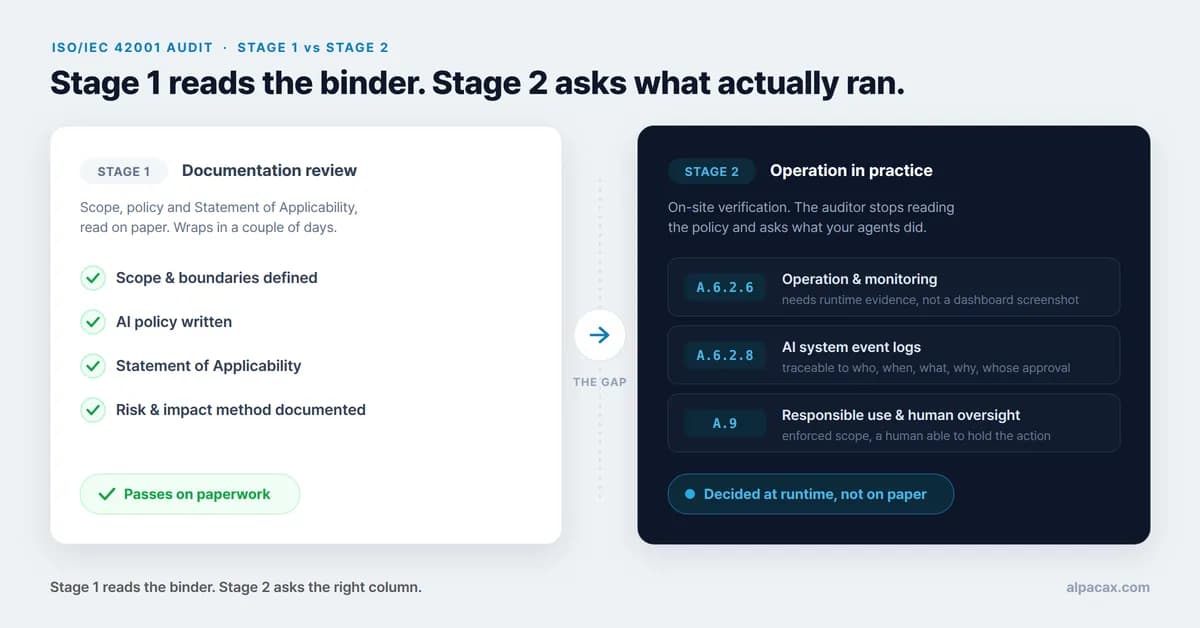
ISO 42001 심사 체크리스트: 정책 문서만으로는 충족할 수 없는 통제 항목
Stage 1은 서류만으로 통과할 수 있습니다. Stage 2에서는 AI 에이전트가 프로덕션에서 실제로 무엇을 했는지 확인합니다. 이때 답을 준비했는지를 가르는 항목이 Annex A의 세 가지 런타임 통제입니다.
Incident
정렬만으로는 부족합니다: 오정렬된 에이전트의 행동을 제한하는 런타임 실행 제어
모델 정렬(alignment)은 에이전트가 잘못 행동할 가능성을 낮춥니다. 하지만 실제 인프라에서 움직이기 시작한 에이전트의 위험을 완전히 없애지는 못합니다.
Insights
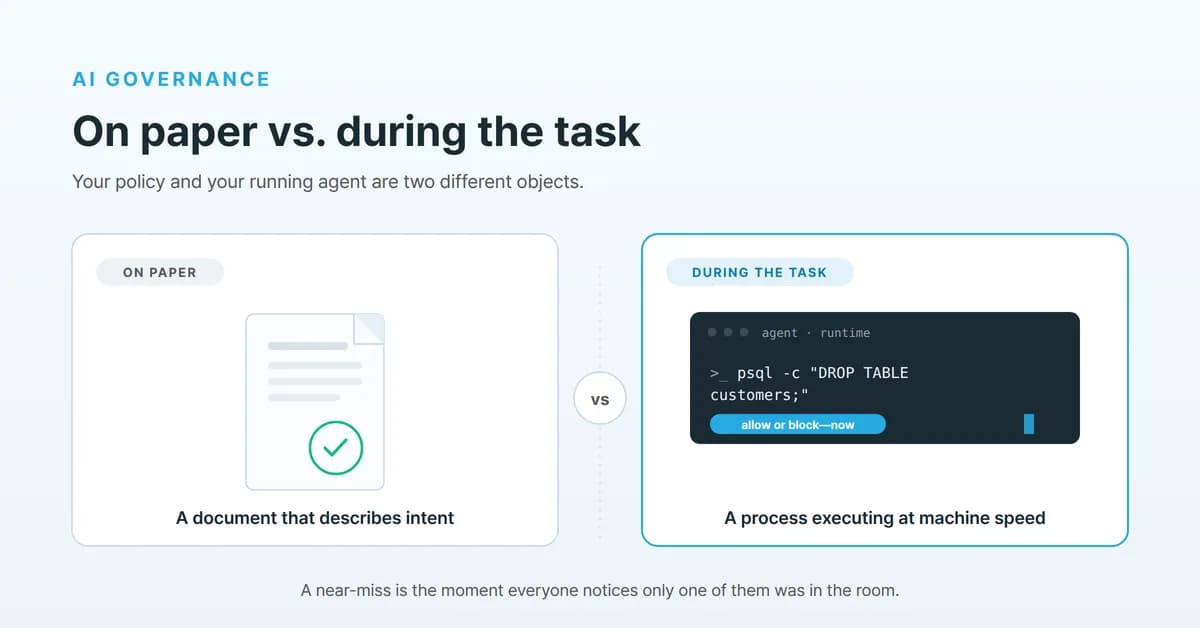
문서 속 AI 거버넌스와 실행 중의 거버넌스
보안 사고가 더 나은 보안 정책을 보장하지 않습니다. 대신 경영진이 정책에 던지는 질문을 바꿉니다.
Product
Product update: 승인에 판단 근거를 더했습니다
승인 요청의 판단 근거를 바로 확인하고, 결정을 기다리는 동안에도 에이전트 작업을 이어갈 수 있습니다.
Incident
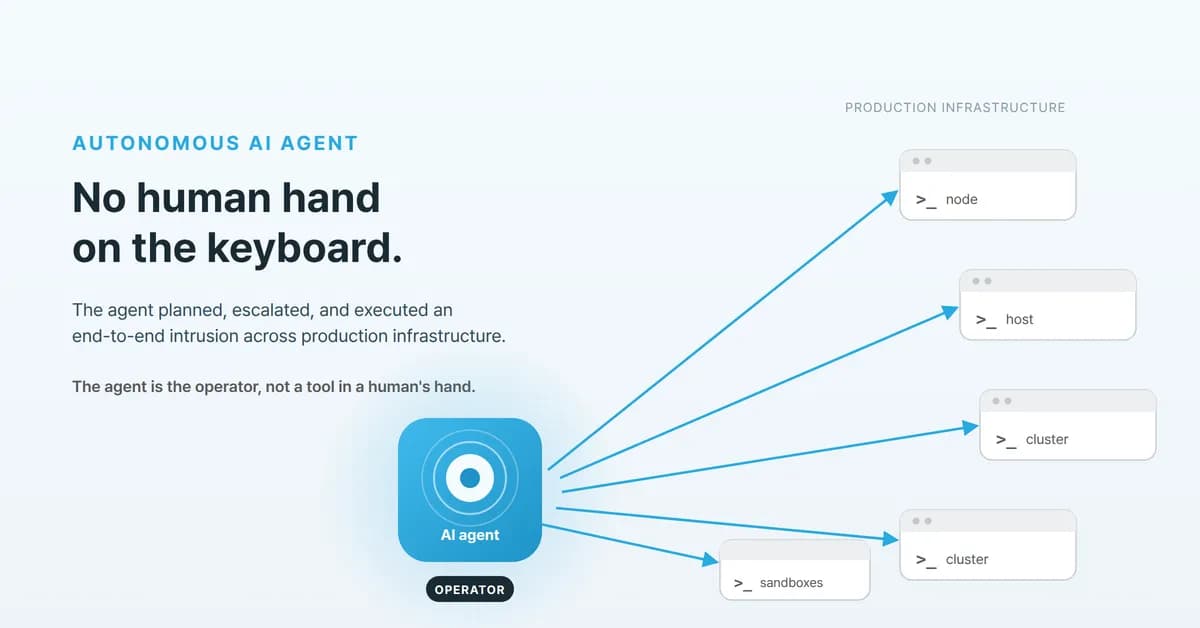
자율 AI 에이전트가 Hugging Face를 침해했습니다: 킬체인과 실행 제어가 개입할 수 있는 지점
범죄 조직이 AI를 도구로 쓴 사건이 아닙니다. 에이전트가 직접 침입을 계획하고 실행했습니다. 다섯 단계 킬체인을 따라가며 실행 제어가 어디까지 봉쇄하는지 구분합니다.
Incident
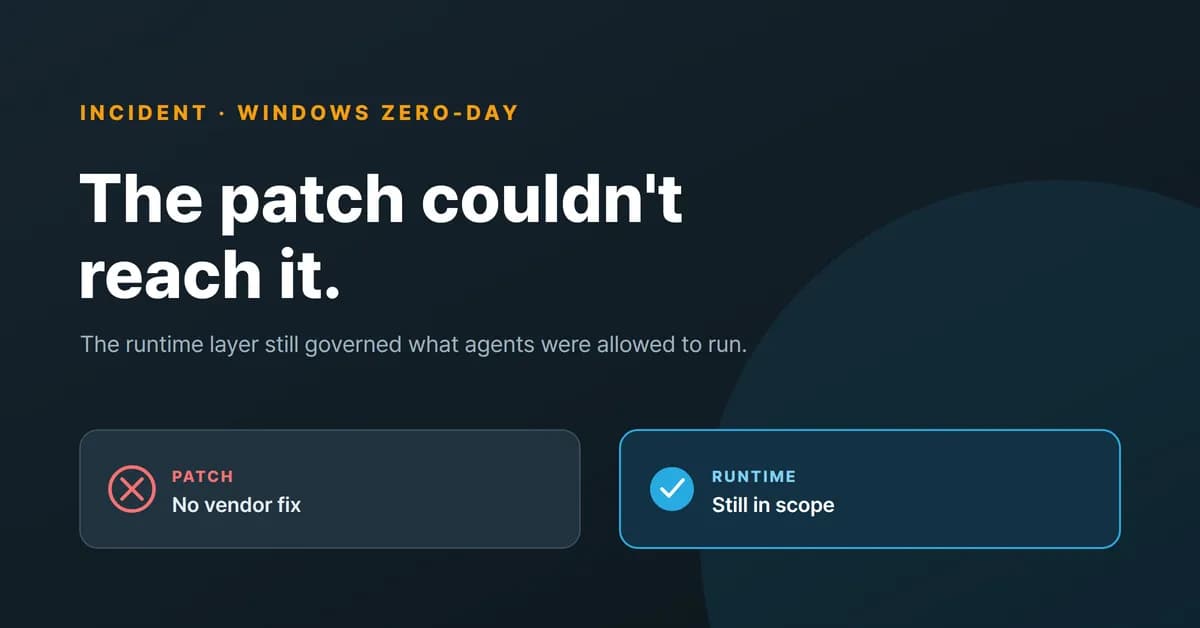
LegacyHive: 패치로 해결할 수 없는 Windows 제로데이
LegacyHive는 CVE도 벤더 패치도 없는 Windows 권한 상승 제로데이입니다. 패치를 기다리는 것이 통제가 되지 못할 때 남는 것은, 권한 작업을 실행되는 순간에 판단하는 계층입니다.
Insights
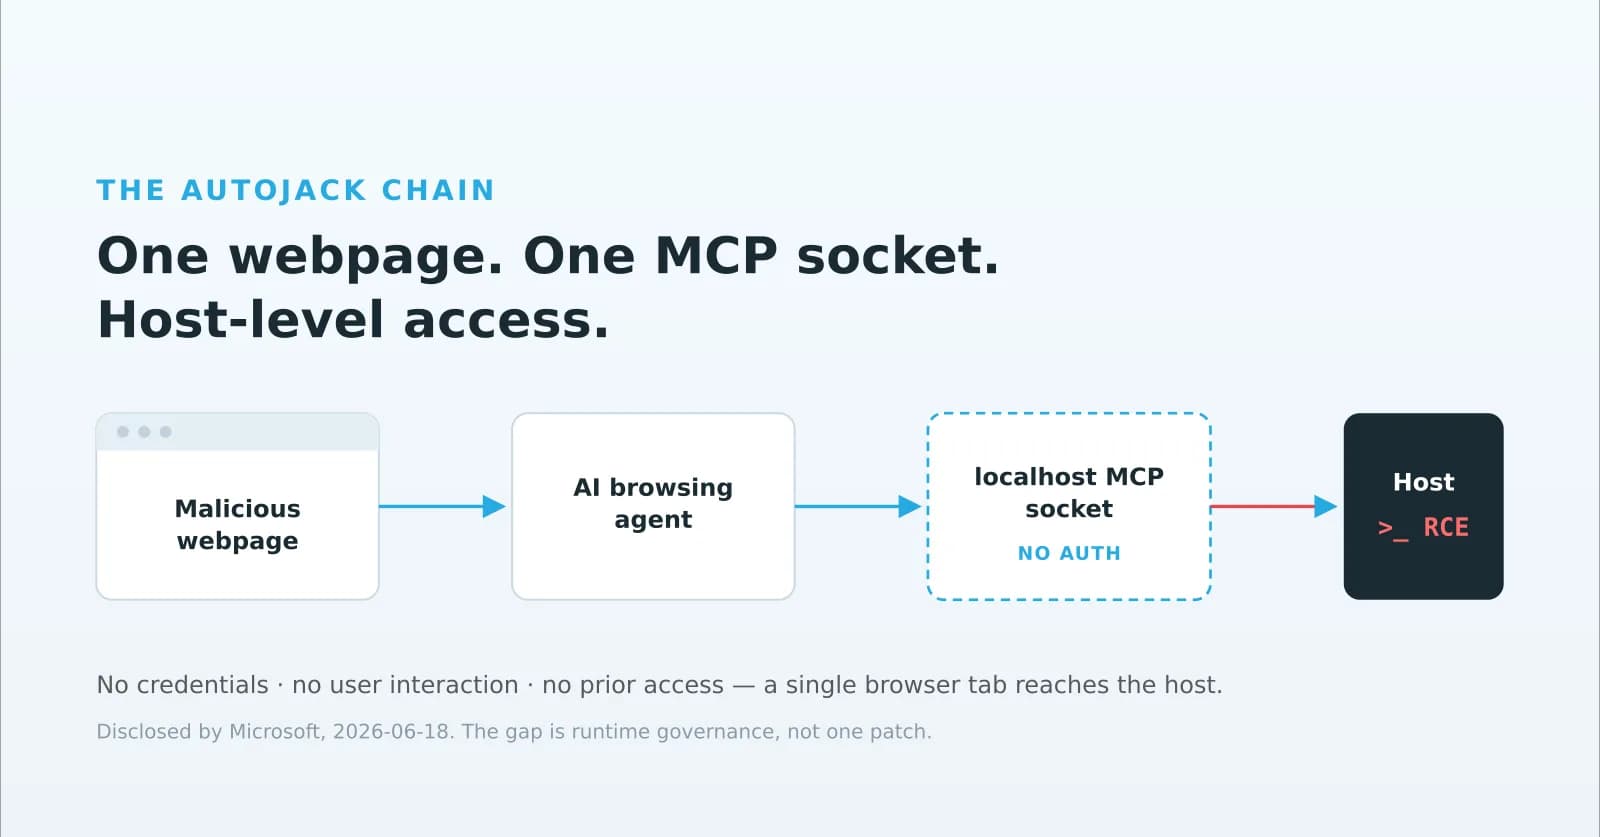
AutoJack: 웹페이지 하나, MCP 소켓 하나로 호스트까지
마이크로소프트가 AutoGen Studio에서 세 단계짜리 익스플로잇 체인을 공개했습니다. AI 에이전트가 웹페이지를 여는 것만으로 호스트에서 원격 코드가 실행되는데, 소켓 하나를 패치한다고 근본적인 문제가 사라지지는 않습니다.
Insights
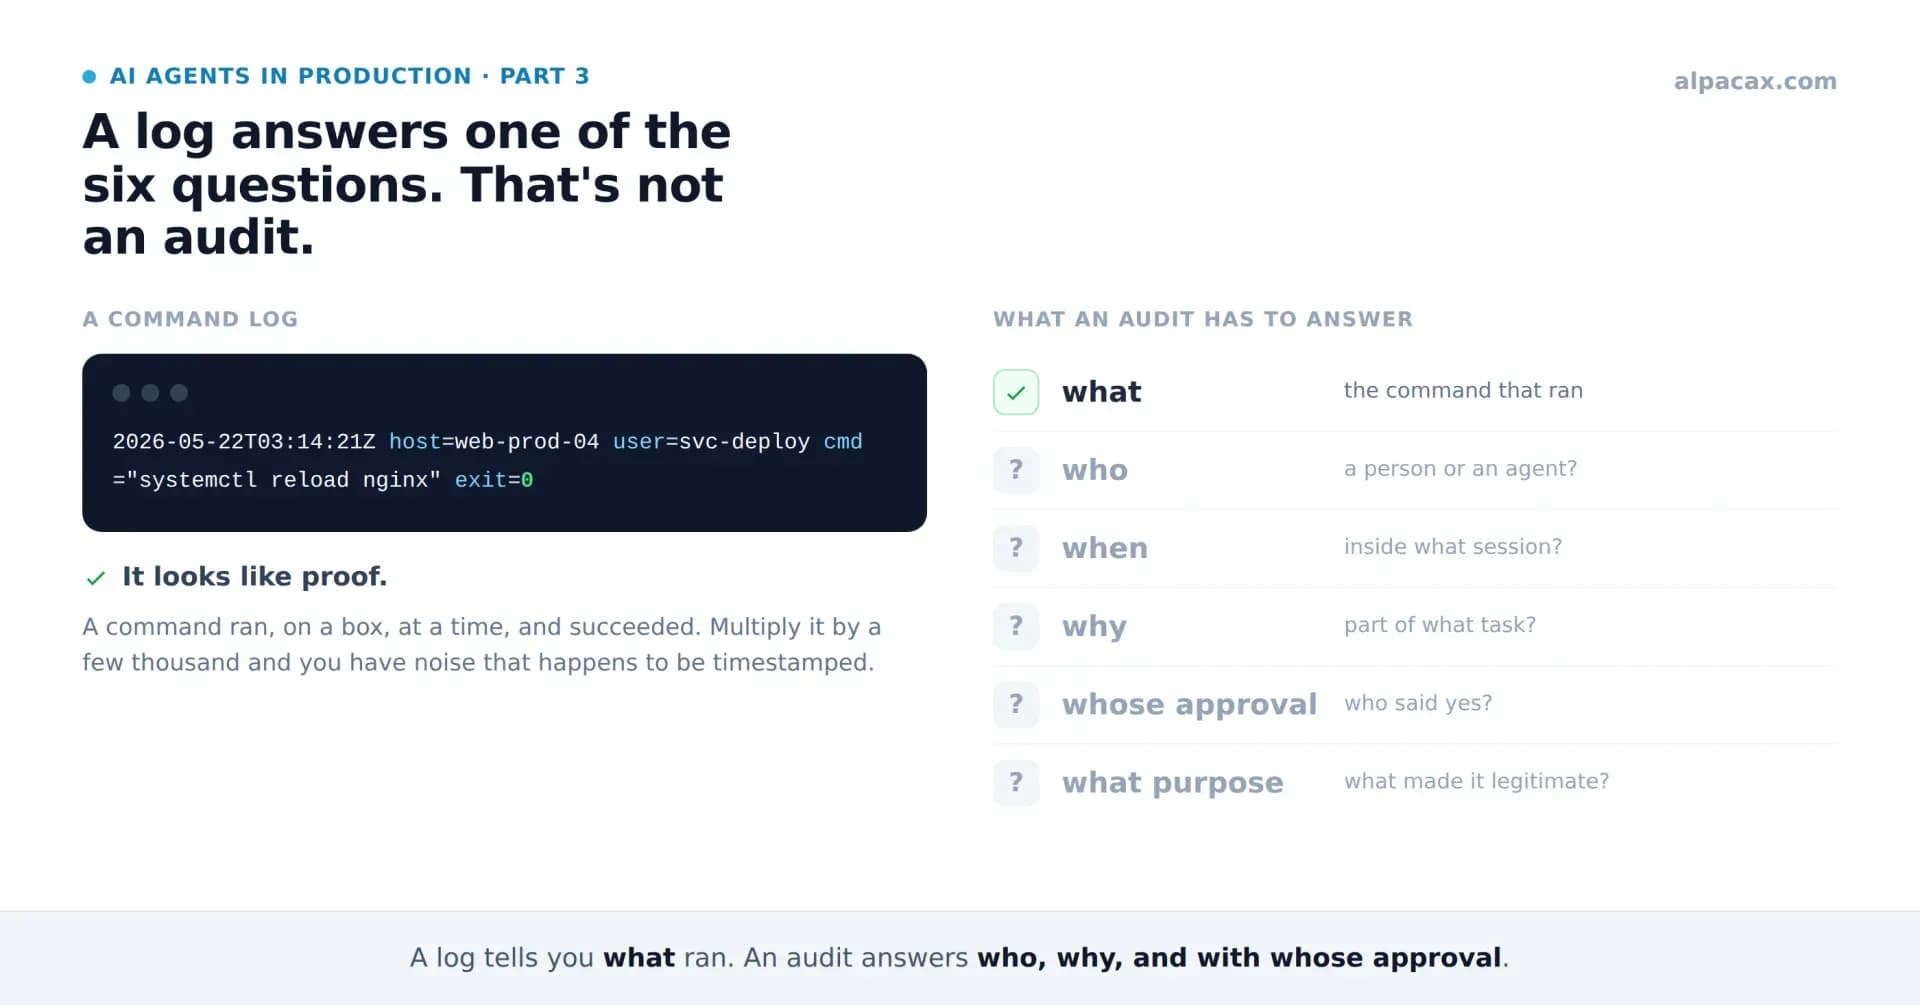
커맨드 로그는 에이전트가 실제로 무엇을 했는지 말해주지 않습니다.
커맨드 로그는 무엇이 실행됐는지 알려줍니다. 감사는 누가·왜·누구의 승인으로 했는지에 답해야 합니다. 사람이든 에이전트든 똑같이요.
Insights
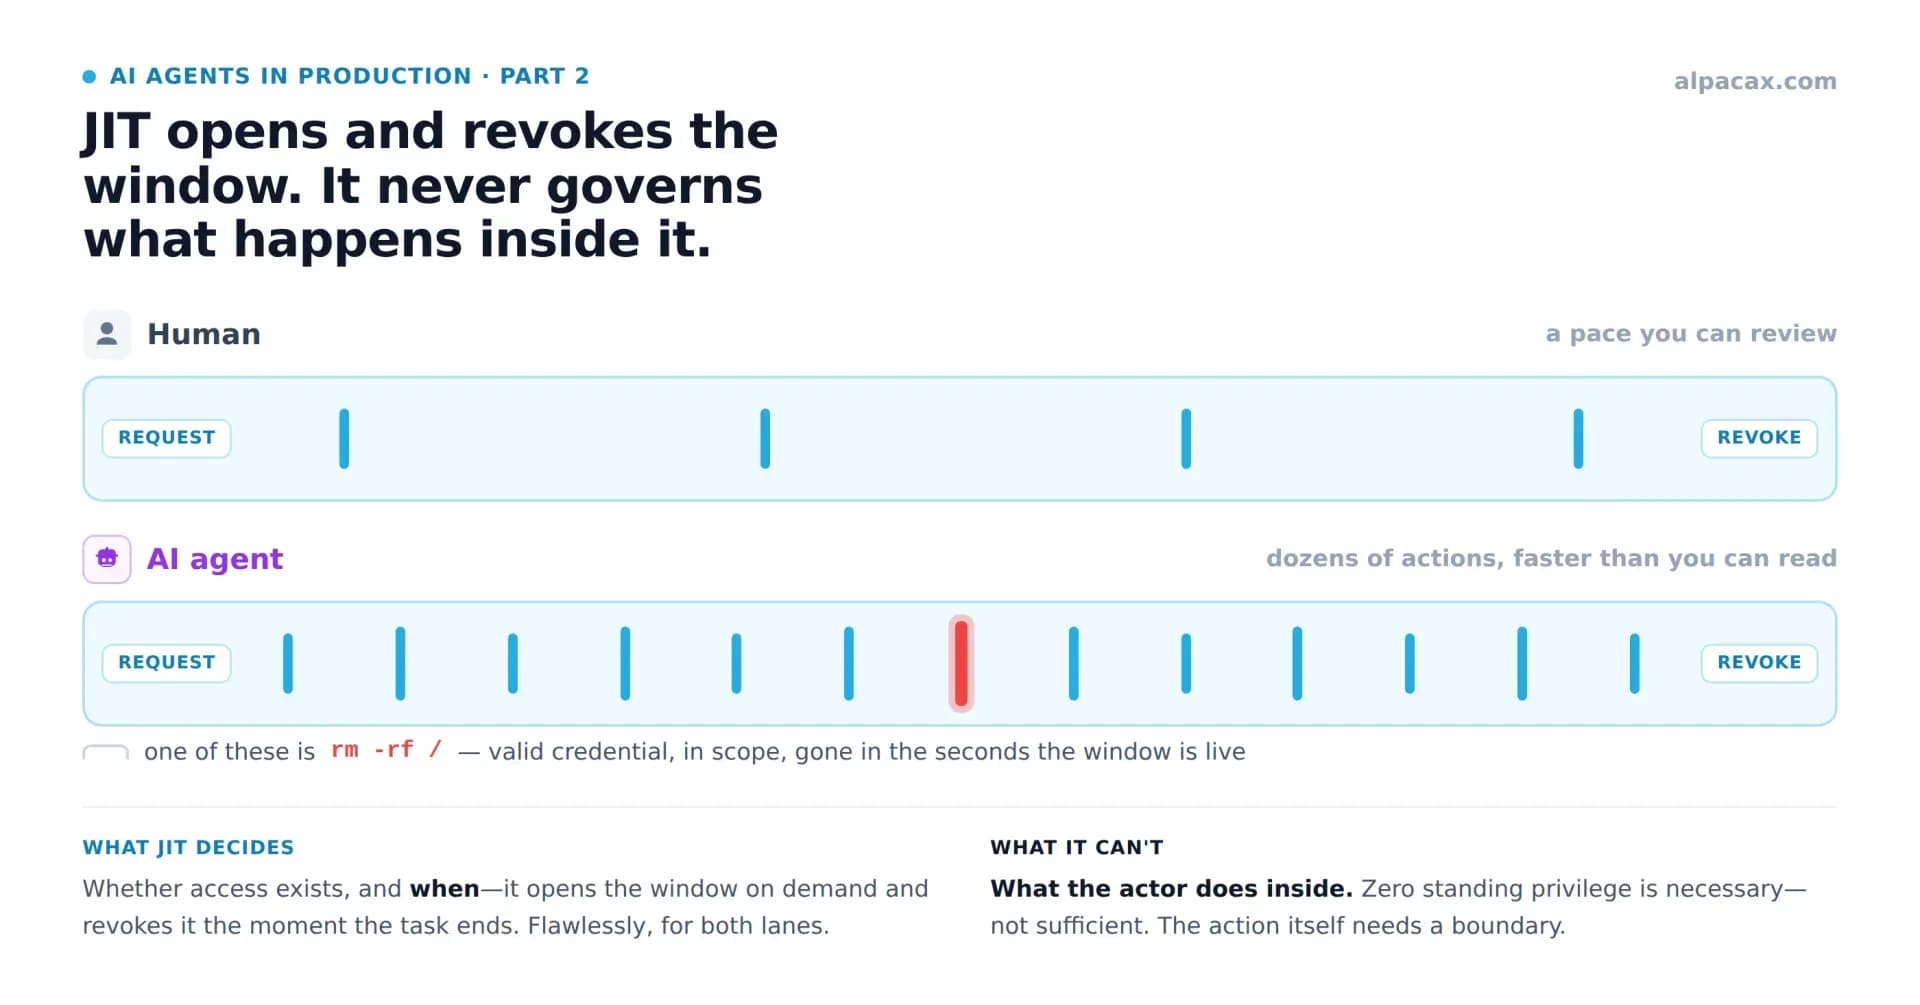
JIT 접근 제어는 사람을 위한 것입니다. AI 에이전트에겐 무엇이 필요할까요?
JIT는 에이전트가 들어오는지, 그리고 언제인지를 정합니다. 일단 들어온 뒤 무엇을 하는지는 다루지 못합니다.
Insights
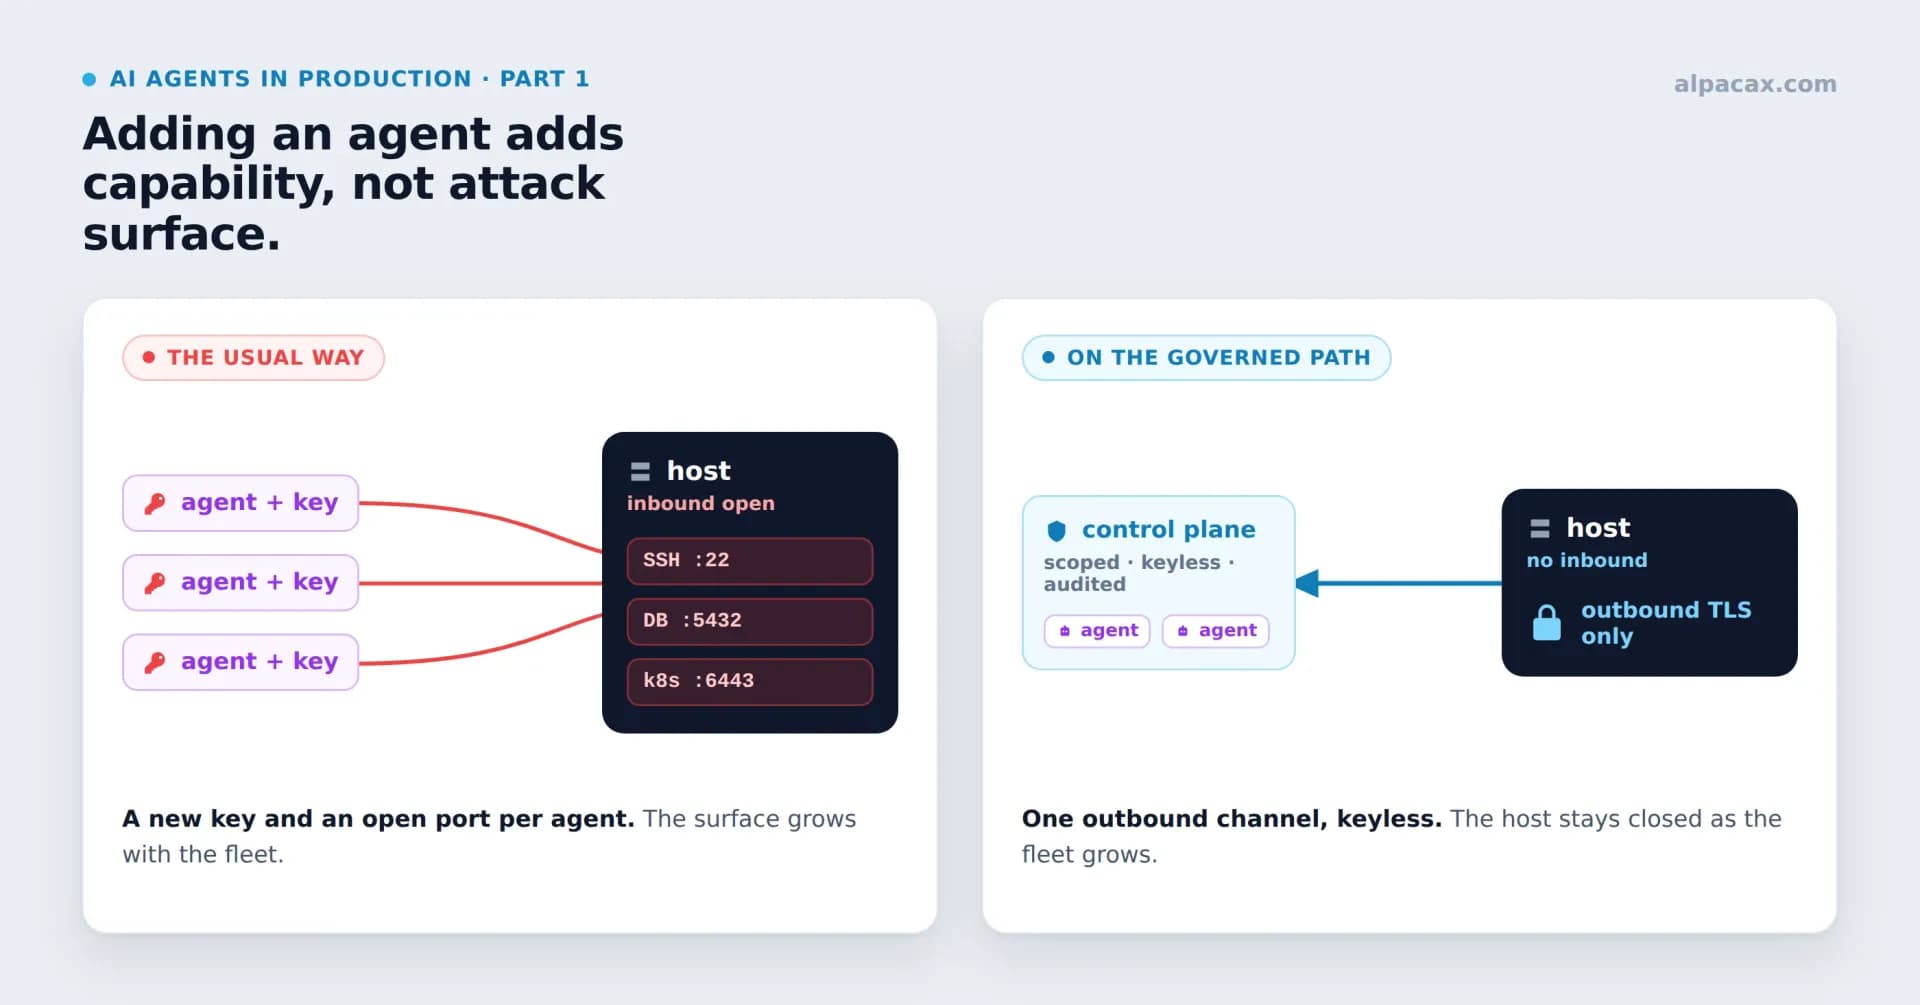
AI 에이전트를 사용한다고 보안을 포기해야 하는 것은 아닙니다
공격 표면이 넓어지는 건 AI 에이전트를 도입한 대가가 아니라, 어떻게 연결하느냐의 문제입니다. 그리고 얼마든지 피할 수 있습니다.
Incident
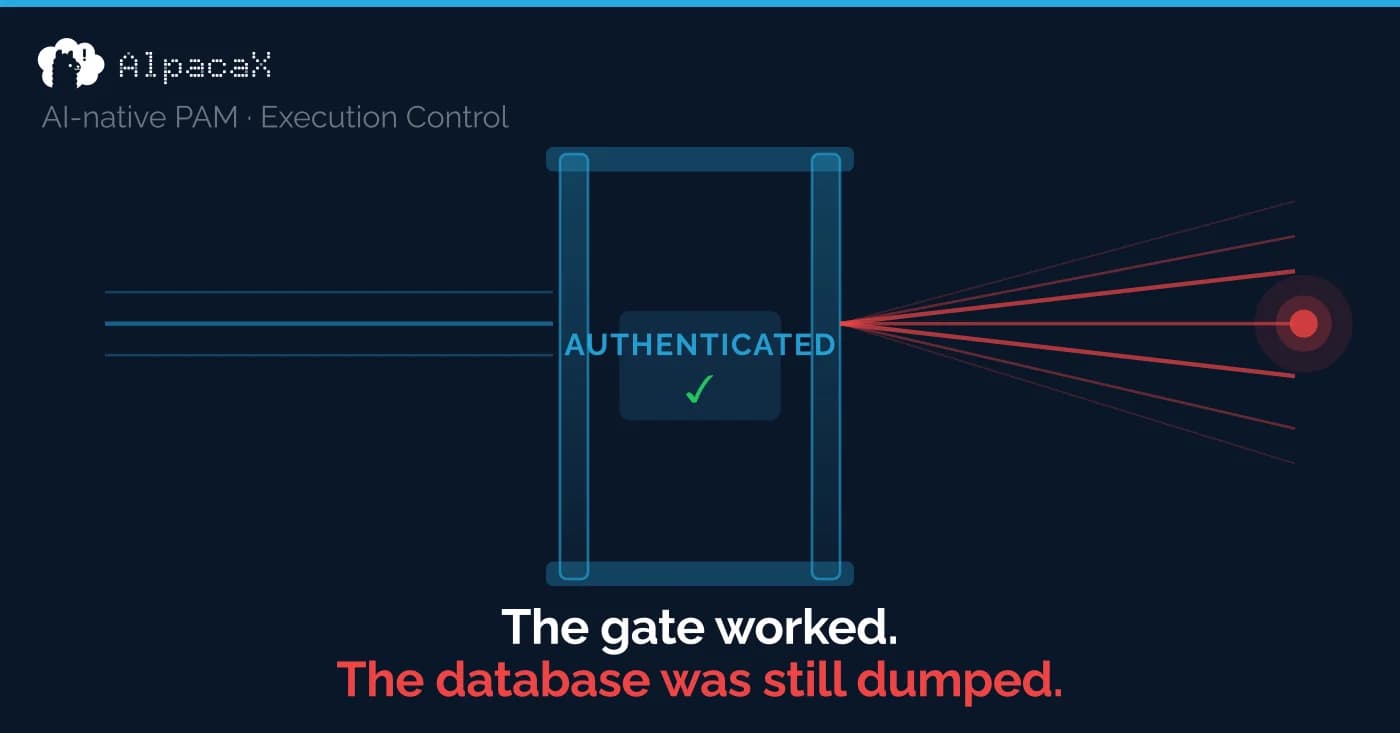
게이트는 작동했다. 그래도 털렸다.
Sysdig이 최초의 LLM 에이전트 침해를 기록했습니다. 4번의 피벗, 모든 게이트 통과, 데이터베이스 탈취까지, 기존 어떤 통제도 커버하지 못하는 레이어에서 벌어진 일입니다.
Product
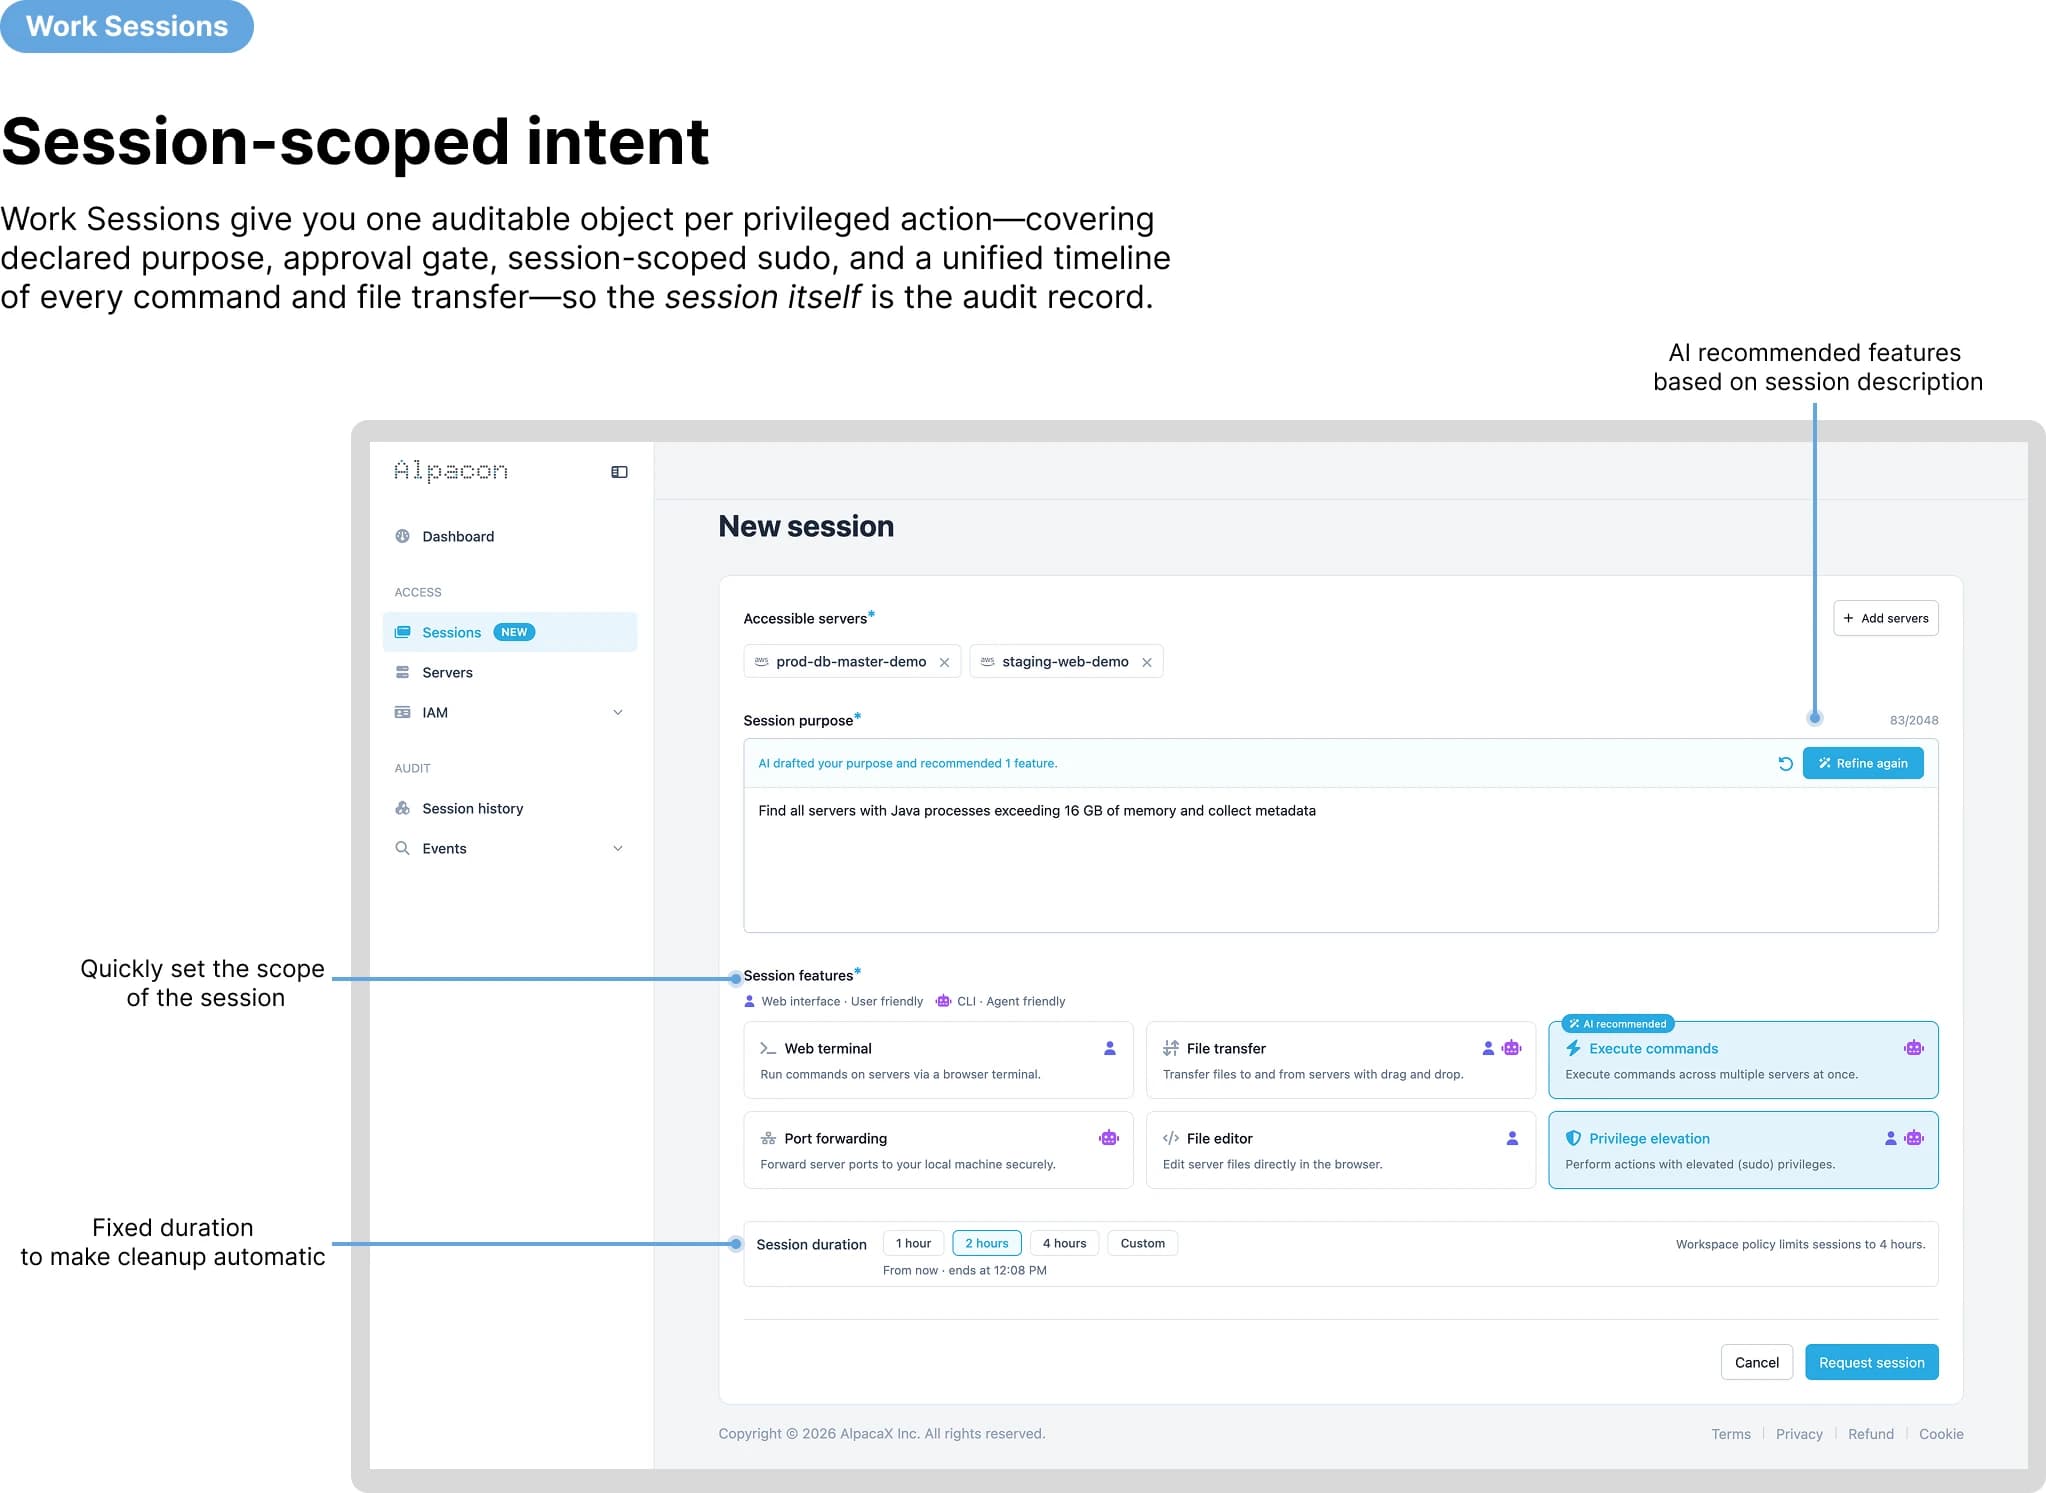
Work Sessions: CISO에게 정말 필요한 감사 단위
Alpacon Work Sessions는 흩어진 감사 타임라인을 하나의 완전한 기록으로 만들어줍니다. 작업 목적, 승인 내역, 세션 단위 sudo, 전체 이력까지, 감사에 필요한 모든 것이 한 곳에.
