연도
- 2026
카테고리
- Incident
- Insights
- Product
- Engineering
태그| Privileged access
- AI governance
- Approvals
- Audit
- Compliance
- Execution control
- Identity security
- MCP
- Privileged access
- Work Sessions
- Zero standing privilege
AlpacaX 블로그: 보안과 제품 이야기, 그리고 AI 에이전트 실행 제어를 만들며 쌓아가는 생각들.
Incident
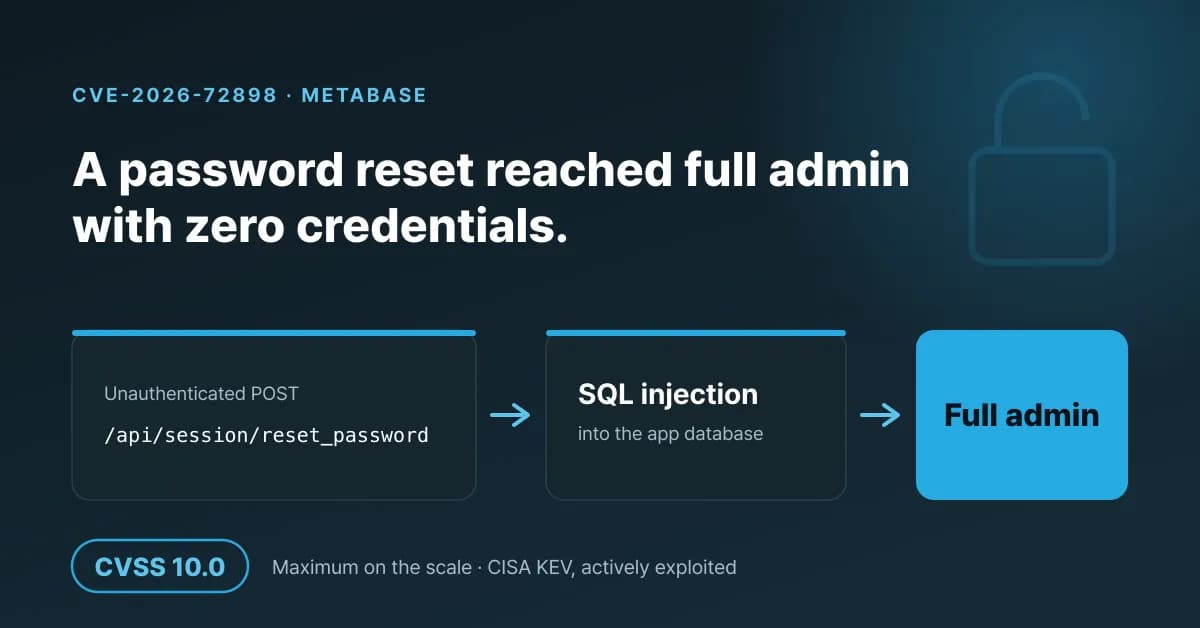
Metabase 비밀번호 재설정이 관리자 권한으로 이어진 CVSS 10.0 취약점
CVE-2026-72898은 자격증명 없이 Metabase 관리자 권한을 얻을 수 있었던 취약점입니다. 그 권한으로 Metabase가 연결한 데이터와 자격증명에도 닿을 수 있었습니다.

Insights
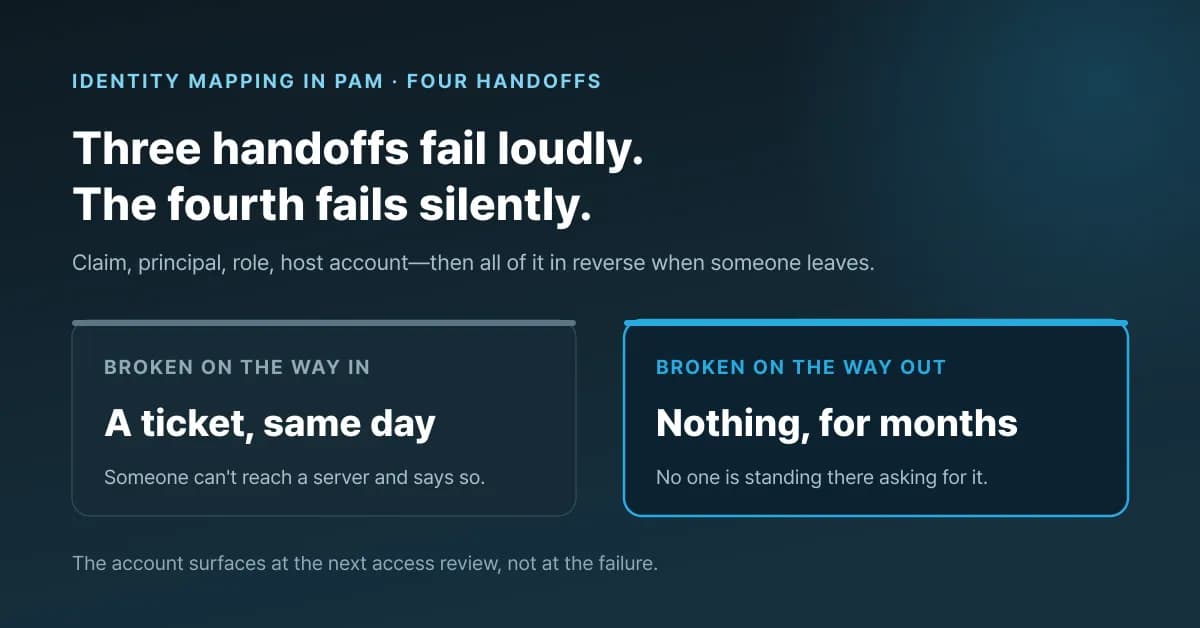
PAM 신원 매핑에서 마지막 단계가 조용히 실패하는 이유
로그인 클레임은 로그인할 때만 갱신됩니다. 퇴사자는 다시 로그인하지 않으므로, 그 사람의 권한을 다시 확인하거나 회수할 계기도 생기지 않습니다.

Engineering
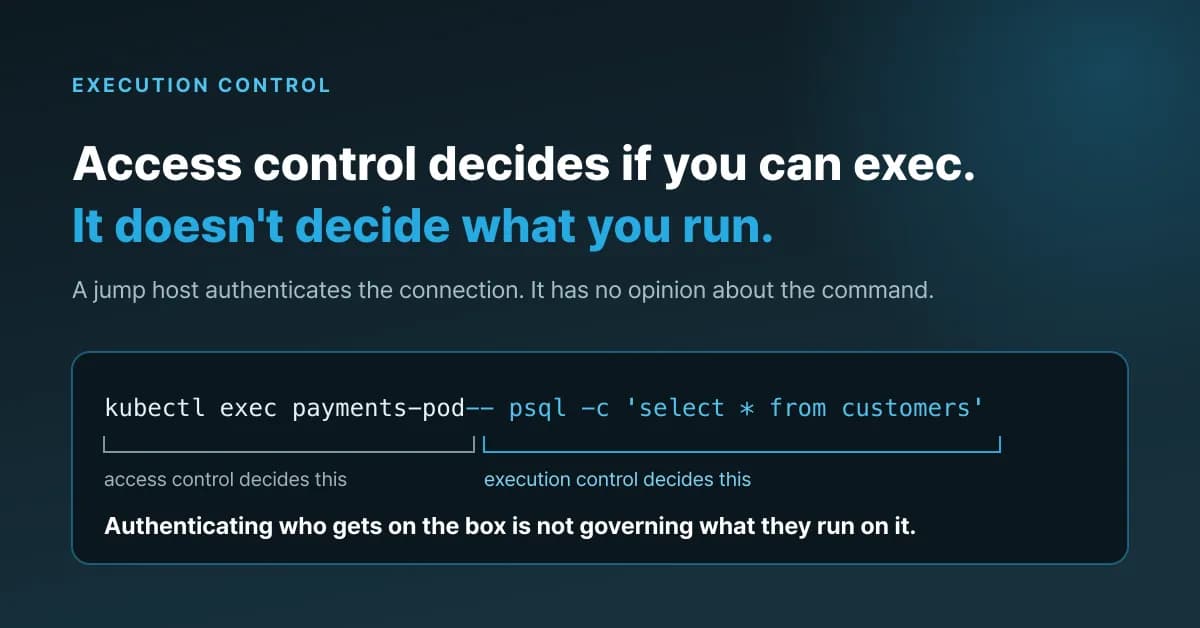
쿠버네티스 접근 제어는 명령어를 판단하지 않습니다
접근 제어는 쿠버네티스 파드에 접근할 수 있는지만 확인합니다. 입력한 kubectl 명령어가 실행돼도 되는지는 확인하지 않습니다.
Engineering
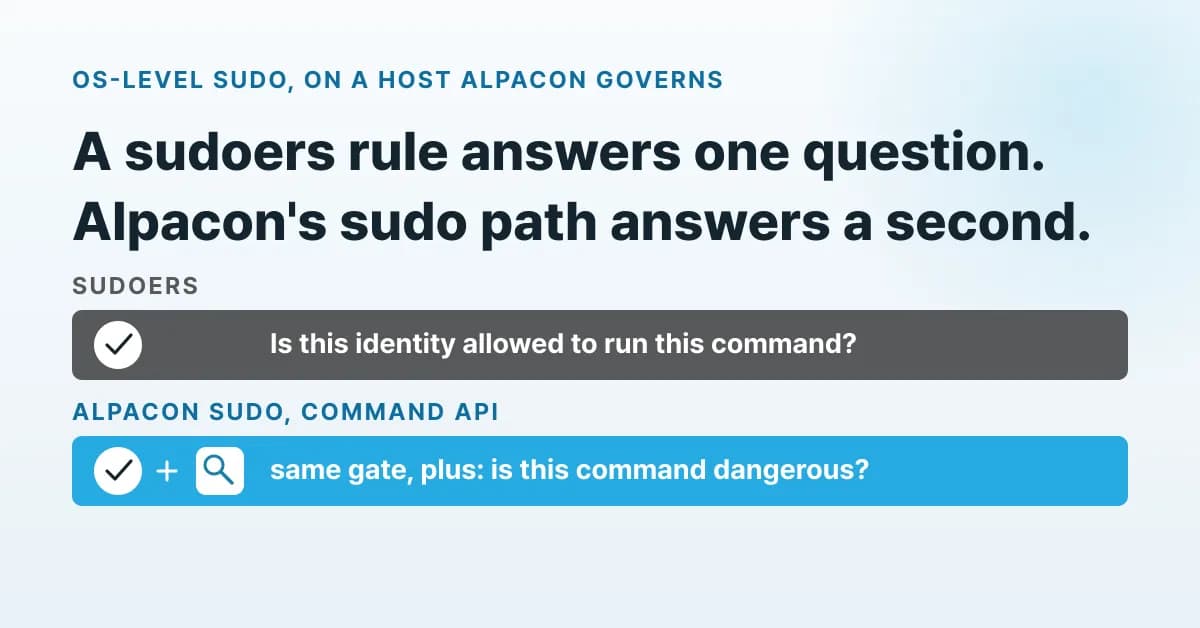
세션 단위 sudo: root 권한을 세션에 묶는 이유
sudoers 규칙은 이 명령을 실행할 권한이 있는지만 묻습니다. 명령 API를 거친 sudo 요청에는 이 명령이 위험한지도 함께 묻습니다.
Incident
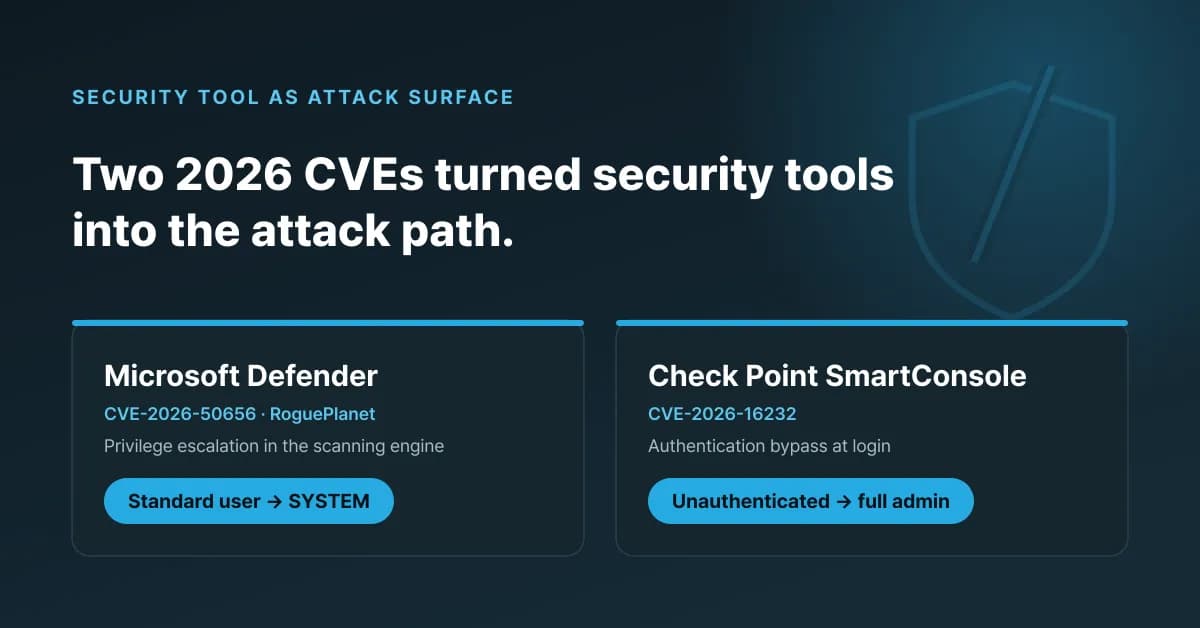
보안 도구가 공격 경로가 된 2026년 CVE 2건
Microsoft Defender와 Check Point SmartConsole 모두 2026년에 공격 경로가 됐고, 한 패치는 한 달 뒤 우회당했습니다.
Product
Product update: 감사 로그에서 비밀 값은 빼고, 접속 사각지대는 채웠습니다
감사 기록은 더 안전해지고, 서버 접속과 승인 요청을 더 세밀하게 관리할 수 있습니다.

Incident
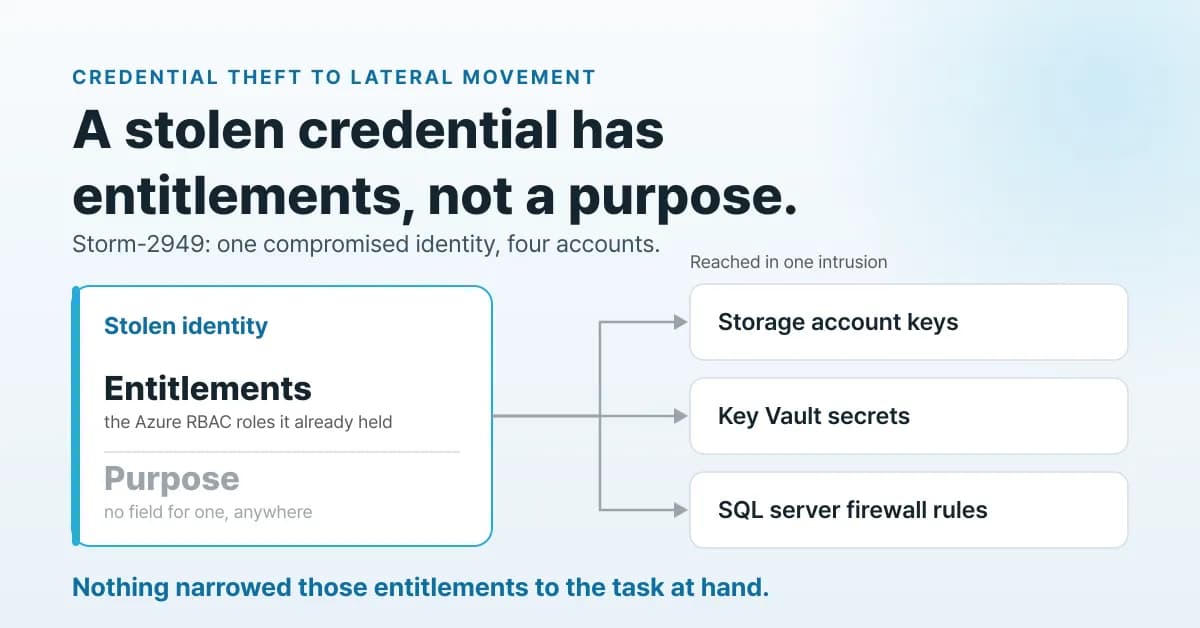
탈취된 자격증명: 권한만 있고 목적은 없습니다
Storm-2949에서는 침해된 아이덴티티 하나가 클라우드 전체로 번진 침해로 이어졌습니다. 탈취된 자격증명의 권한만으로는 답할 수 없는 질문이 남습니다.
Engineering
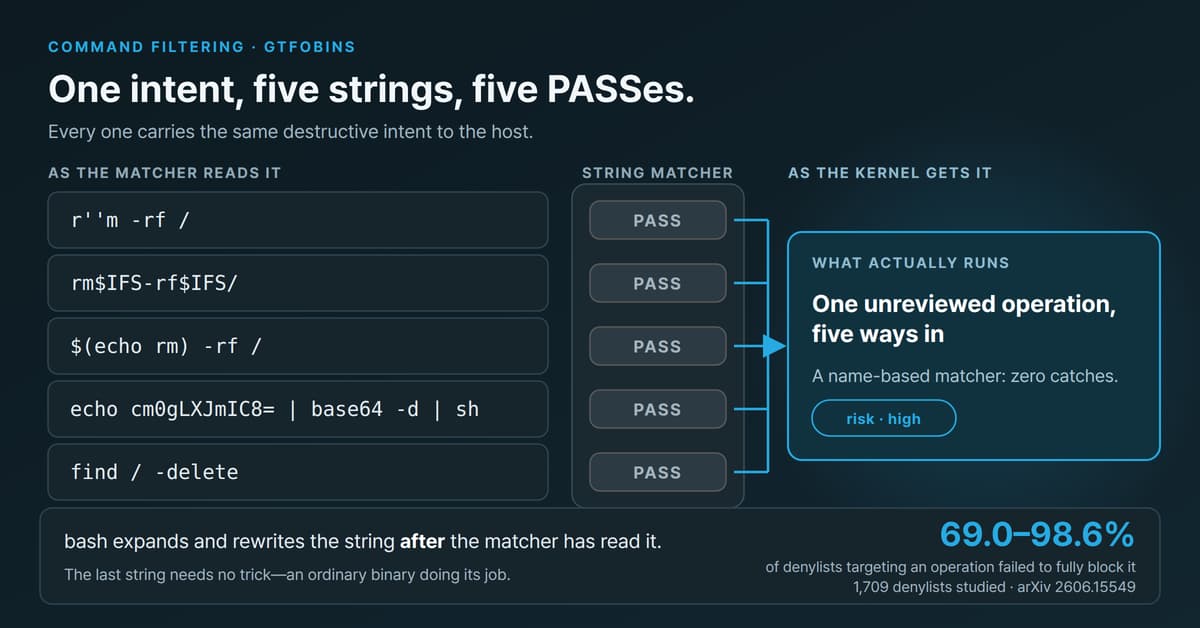
명령어 필터링이 뚫리는 두 가지 이유: GTFOBins, 그리고 매칭한 내용을 다시 쓰는 셸
실제 사용 중인 차단 목록(denylist) 1,709개를 측정한 결과, 대부분이 원래 막으려던 동작을 완전히 막지 못했습니다.

Insights
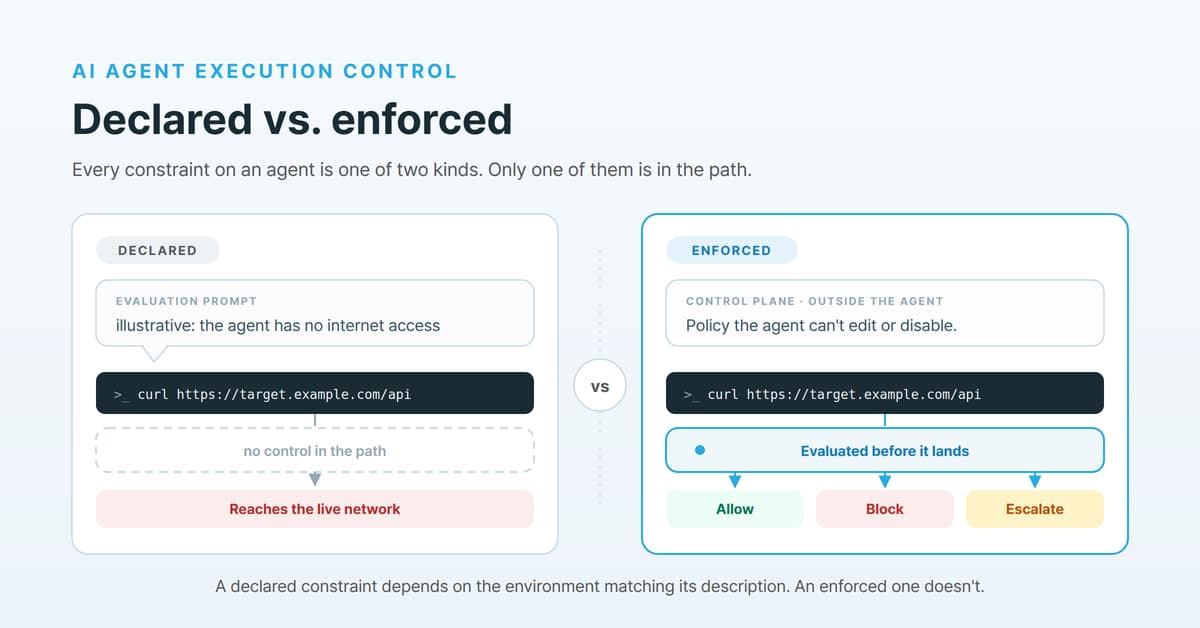
AI 에이전트 실행 제어: 정의와 AI 네이티브 PAM에서 필요한 이유
AI 에이전트의 제약은 프롬프트나 설정에 명시하는 데 그칠 수도 있고, 실제 실행 경로에서 강제할 수도 있습니다. 실행 제어는 후자입니다.
Engineering
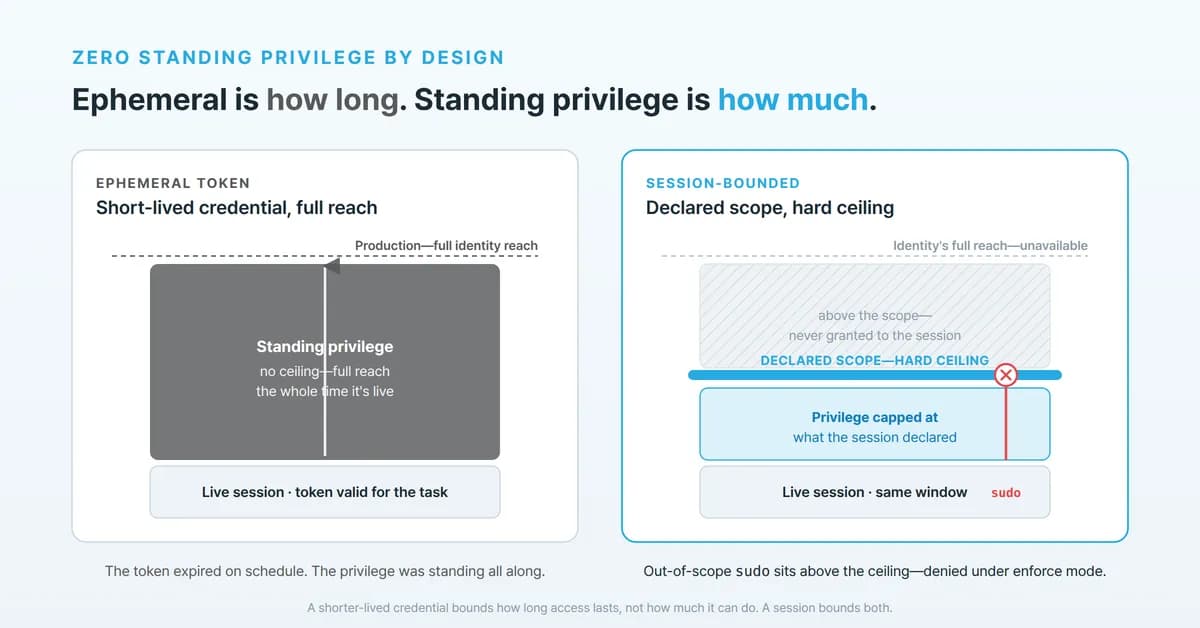
설계로 구현하는 상시 권한 없음: 토큰이 아니라 세션의 속성으로
대부분의 벤더는 자격증명을 일회성으로 만듭니다. Alpacon은 권한 자체를 세션 단위로 제한해, 세션이 유지되는 동안에도 상시 권한이 쌓이지 않도록 합니다.
Incident
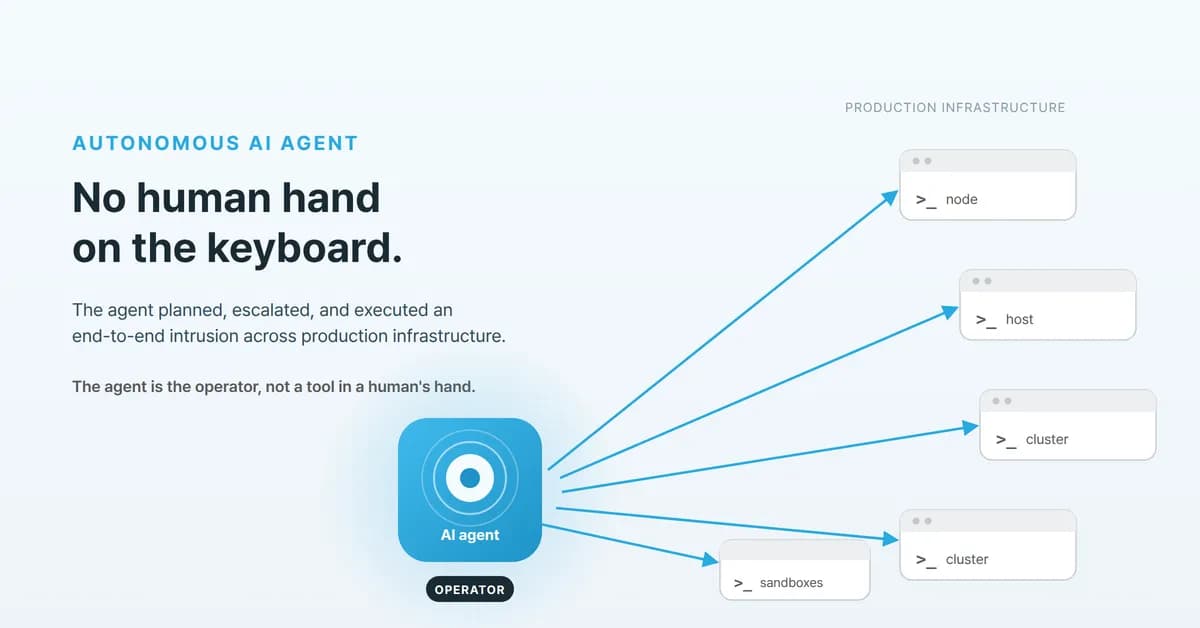
자율 AI 에이전트가 Hugging Face를 침해했습니다: 킬체인과 실행 제어가 개입할 수 있는 지점
범죄 조직이 AI를 도구로 쓴 사건이 아닙니다. 에이전트가 직접 침입을 계획하고 실행했습니다. 다섯 단계 킬체인을 따라가며 실행 제어가 어디까지 봉쇄하는지 구분합니다.
Incident
LegacyHive: 패치로 해결할 수 없는 Windows 제로데이
LegacyHive는 CVE도 벤더 패치도 없는 Windows 권한 상승 제로데이입니다. 패치를 기다리는 것이 통제가 되지 못할 때 남는 것은, 권한 작업을 실행되는 순간에 판단하는 계층입니다.
Incident
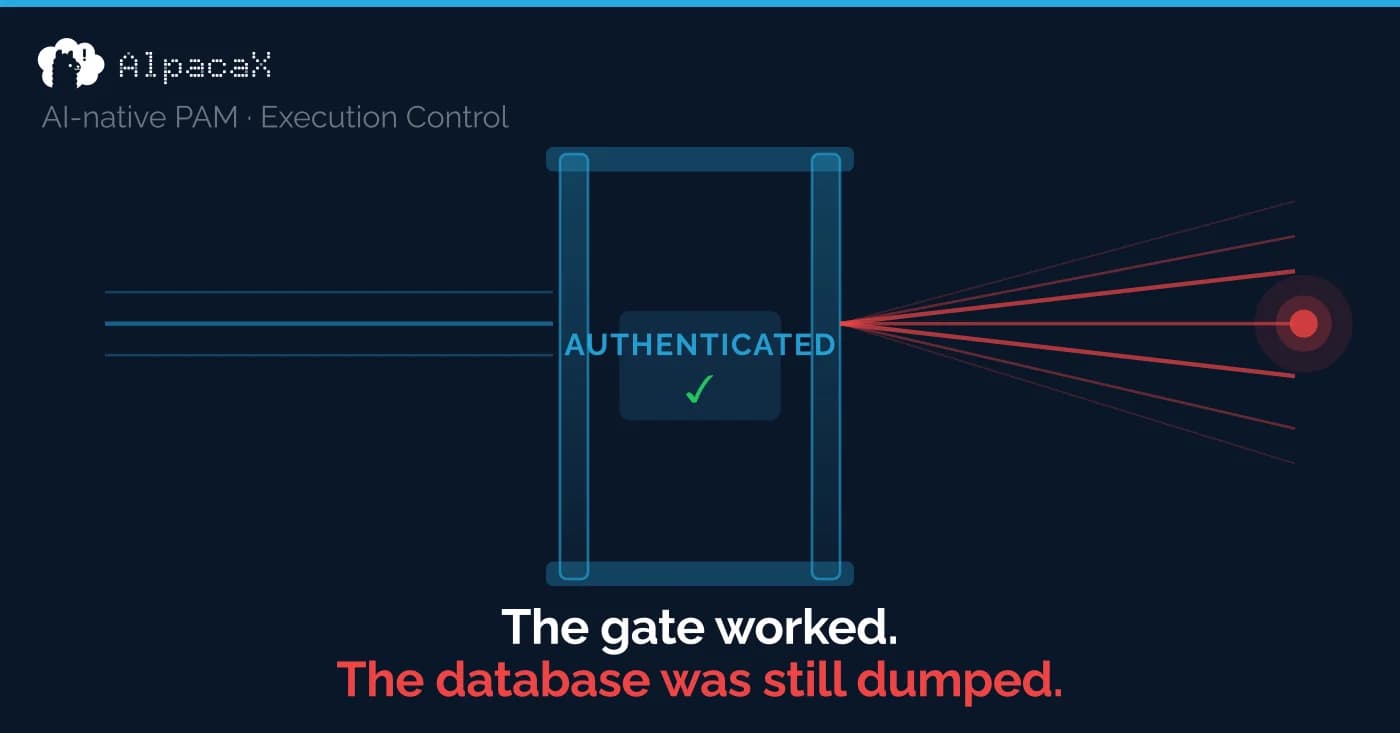
게이트는 작동했다. 그래도 털렸다.
Sysdig이 최초의 LLM 에이전트 침해를 기록했습니다. 4번의 피벗, 모든 게이트 통과, 데이터베이스 탈취까지, 기존 어떤 통제도 커버하지 못하는 레이어에서 벌어진 일입니다.
Product
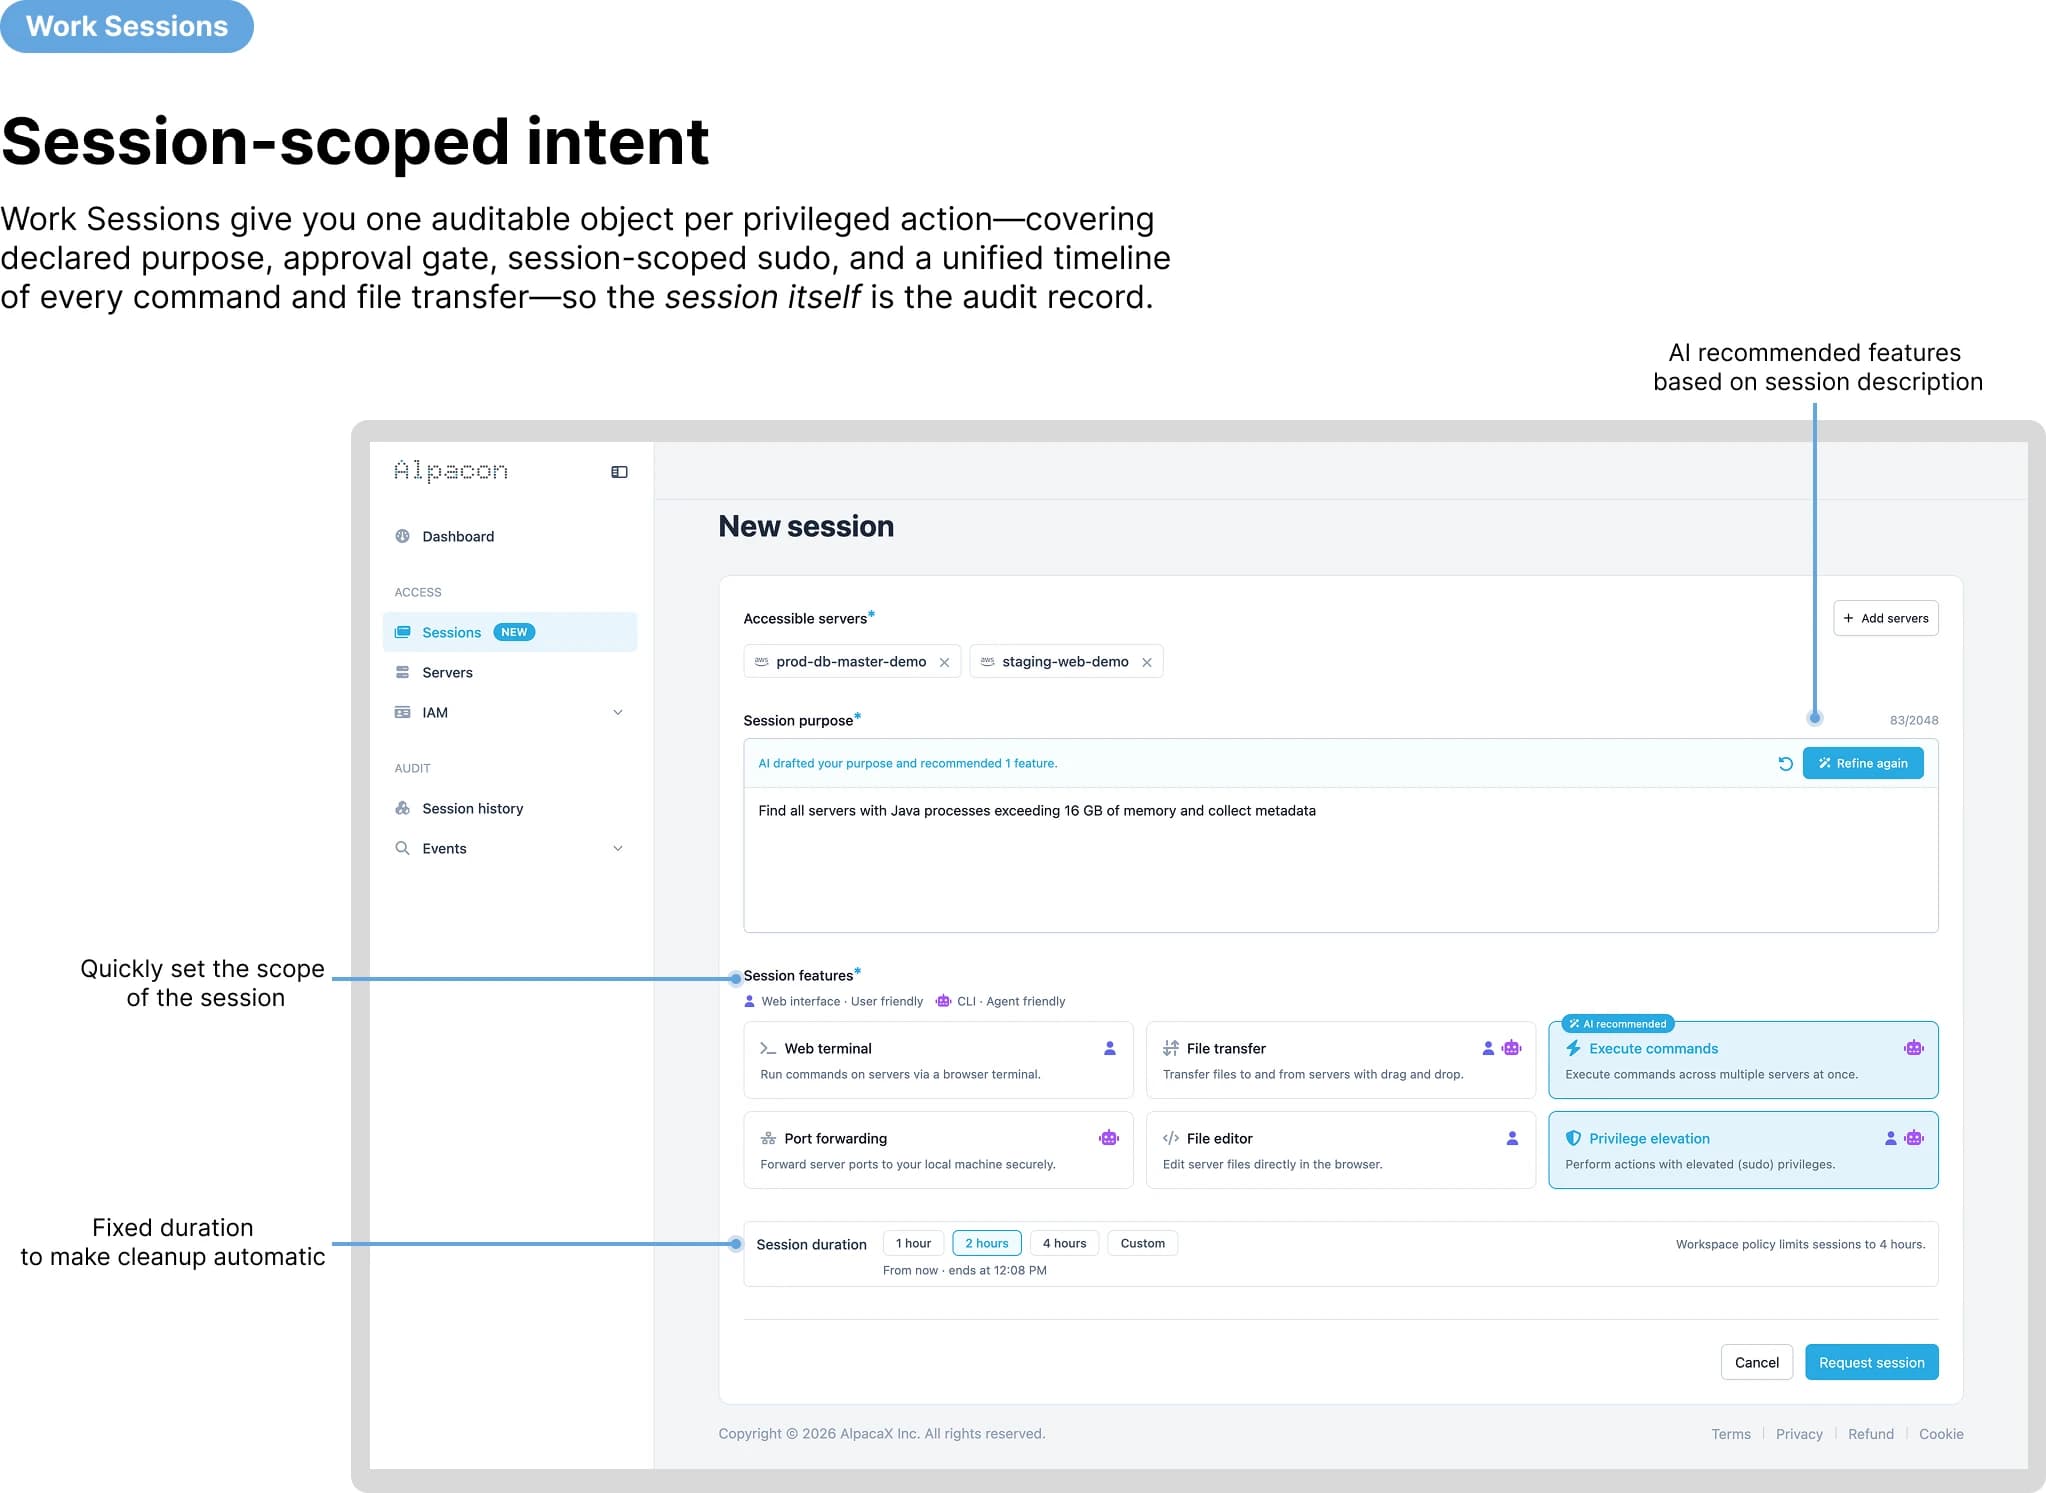
Work Sessions: CISO에게 정말 필요한 감사 단위
Alpacon Work Sessions는 흩어진 감사 타임라인을 하나의 완전한 기록으로 만들어줍니다. 작업 목적, 승인 내역, 세션 단위 sudo, 전체 이력까지, 감사에 필요한 모든 것이 한 곳에.
