연도
- 2026
카테고리
- Insights
- Incident
- Product
- Engineering
태그| Work Sessions
- AI governance
- Approvals
- Audit
- Compliance
- Execution control
- Identity security
- MCP
- Privileged access
- Work Sessions
- Zero standing privilege
AlpacaX 블로그: 보안과 제품 이야기, 그리고 AI 에이전트 실행 제어를 만들며 쌓아가는 생각들.
Insights
MFA 피로는 사용자가 아니라 확인 범위의 문제입니다
의미 없는 MFA 확인이 반복되면 중요한 승인도 습관처럼 누르게 됩니다. MFA 피로 공격은 그 틈을 노립니다.

Marco KwakHead of GTM · 2026년 9월 17일
Insights
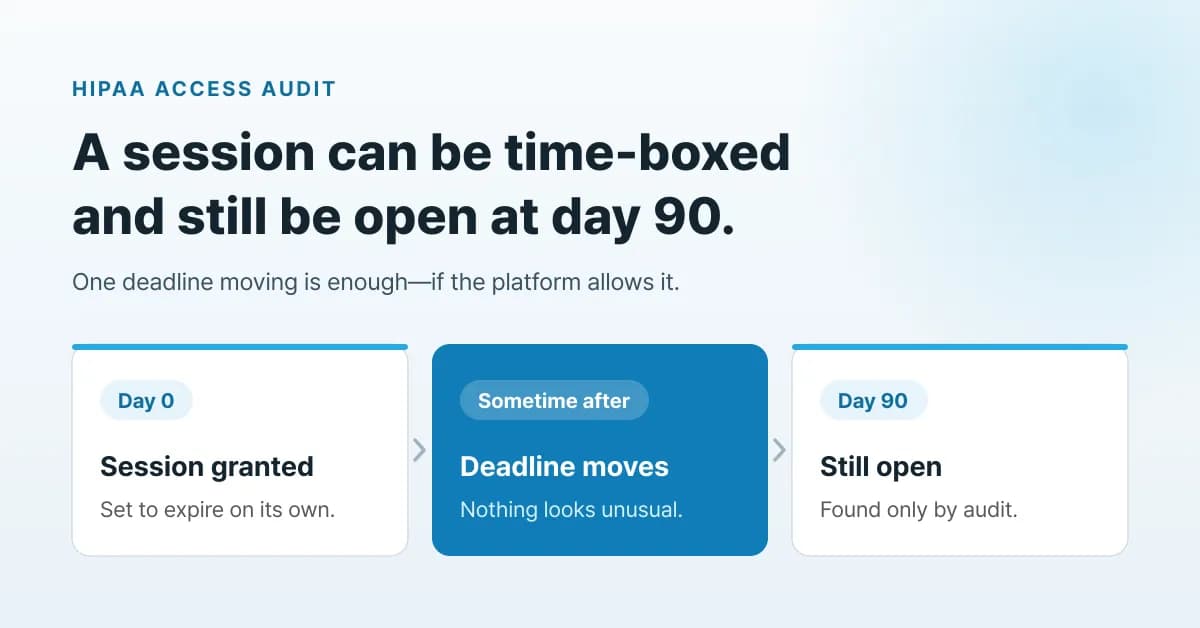
HIPAA 90일 후 감사: 세션 만료일만 봐서는 놓치는 것
90일 후 감사에서는 세션의 현재 만료일이 아니라 권한 부여 이력을 확인해야 합니다. 실제로 조회할 항목을 정리합니다.
Marco KwakHead of GTM · 2026년 8월 27일
Engineering
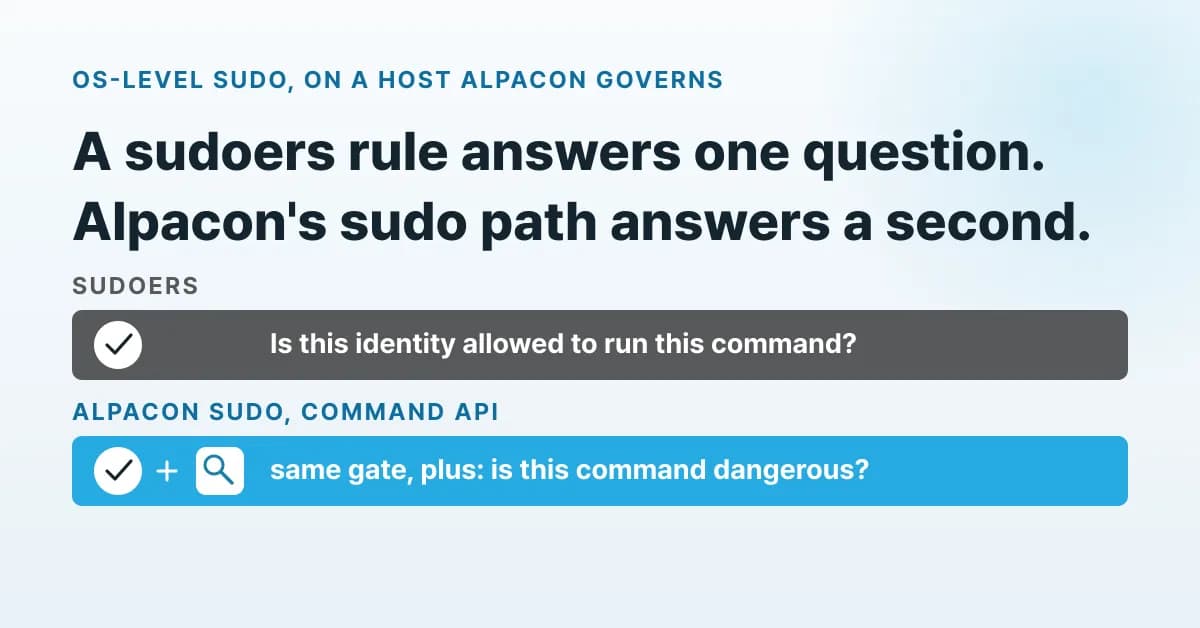
세션 단위 sudo: root 권한을 세션에 묶는 이유
sudoers 규칙은 이 명령을 실행할 권한이 있는지만 묻습니다. 명령 API를 거친 sudo 요청에는 이 명령이 위험한지도 함께 묻습니다.

Jungyeon LeeContent Marketer · 2026년 8월 26일
Incident
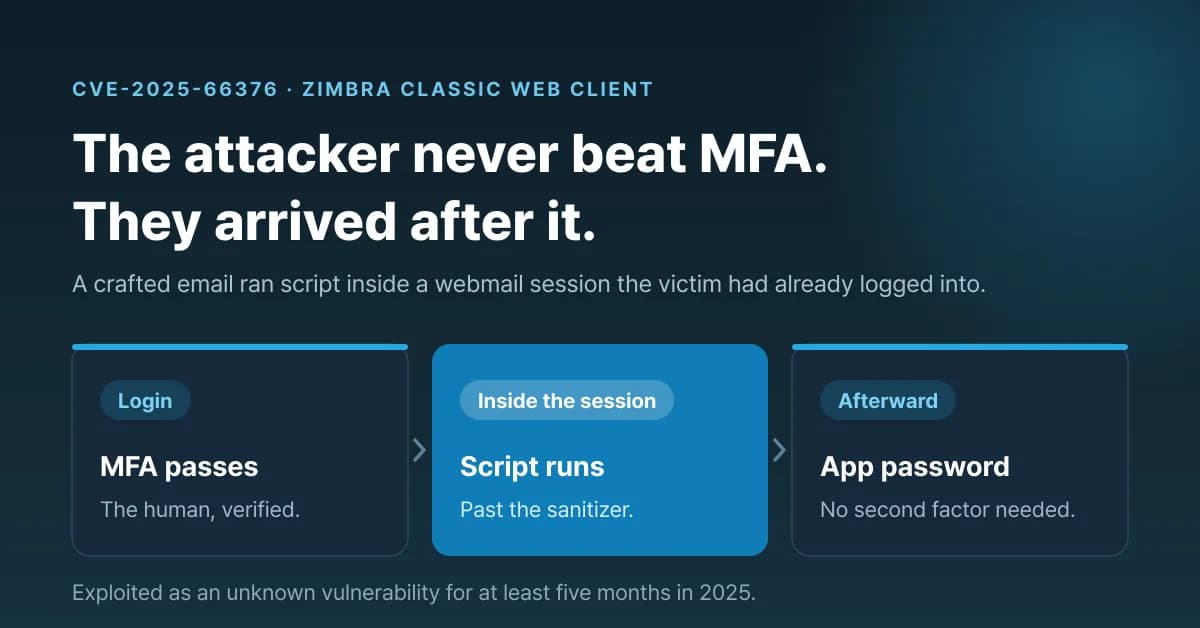
SSO와 MFA는 세션 동작까지 확인하지 않습니다
최소 5개월간 악용된 Zimbra 제로데이는 공격자가 인증된 세션 안에 들어온 뒤 어떤 일이 벌어지는지 드러냅니다.
Jungyeon LeeContent Marketer · 2026년 8월 24일
Incident
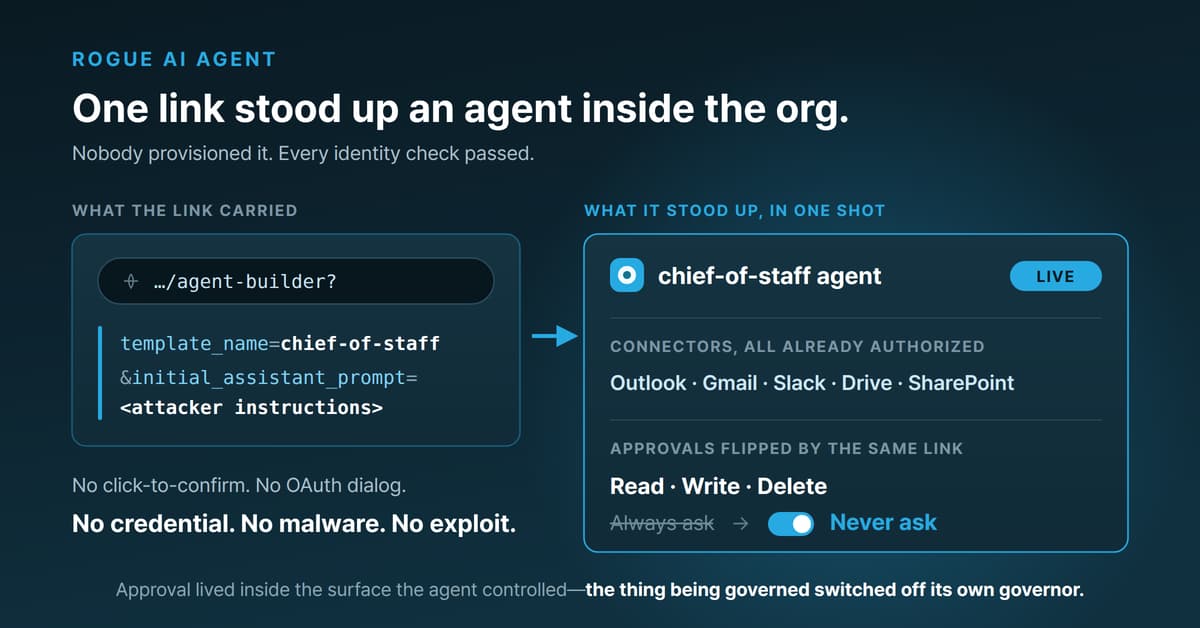
AgentForger: 링크 하나로 실제 직원의 인증 세션을 빌려 위조된 AI 에이전트
조작된 URL 하나만 열어도 조직 내부에 공격자가 통제하는 AI 에이전트가 생성됐습니다. 자격증명 탈취나 악성코드는 필요하지 않았습니다.
Jungyeon LeeContent Marketer · 2026년 8월 17일
Engineering
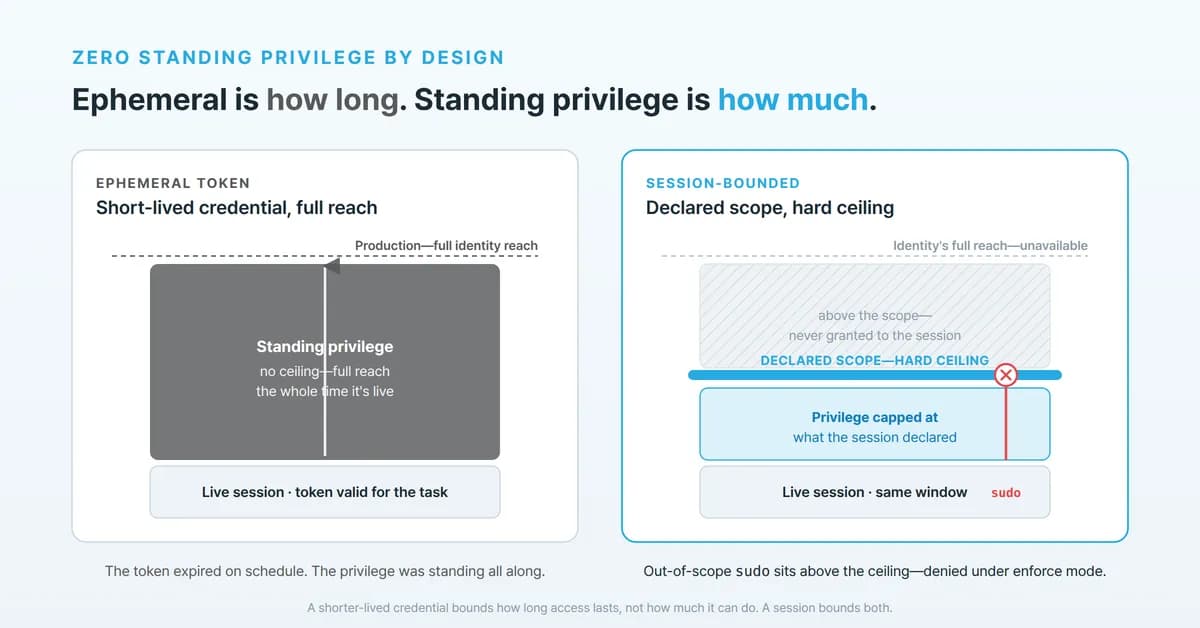
설계로 구현하는 상시 권한 없음: 토큰이 아니라 세션의 속성으로
대부분의 벤더는 자격증명을 일회성으로 만듭니다. Alpacon은 권한 자체를 세션 단위로 제한해, 세션이 유지되는 동안에도 상시 권한이 쌓이지 않도록 합니다.

Eunyoung JeongFounder & CEO · 2026년 8월 13일
Insights
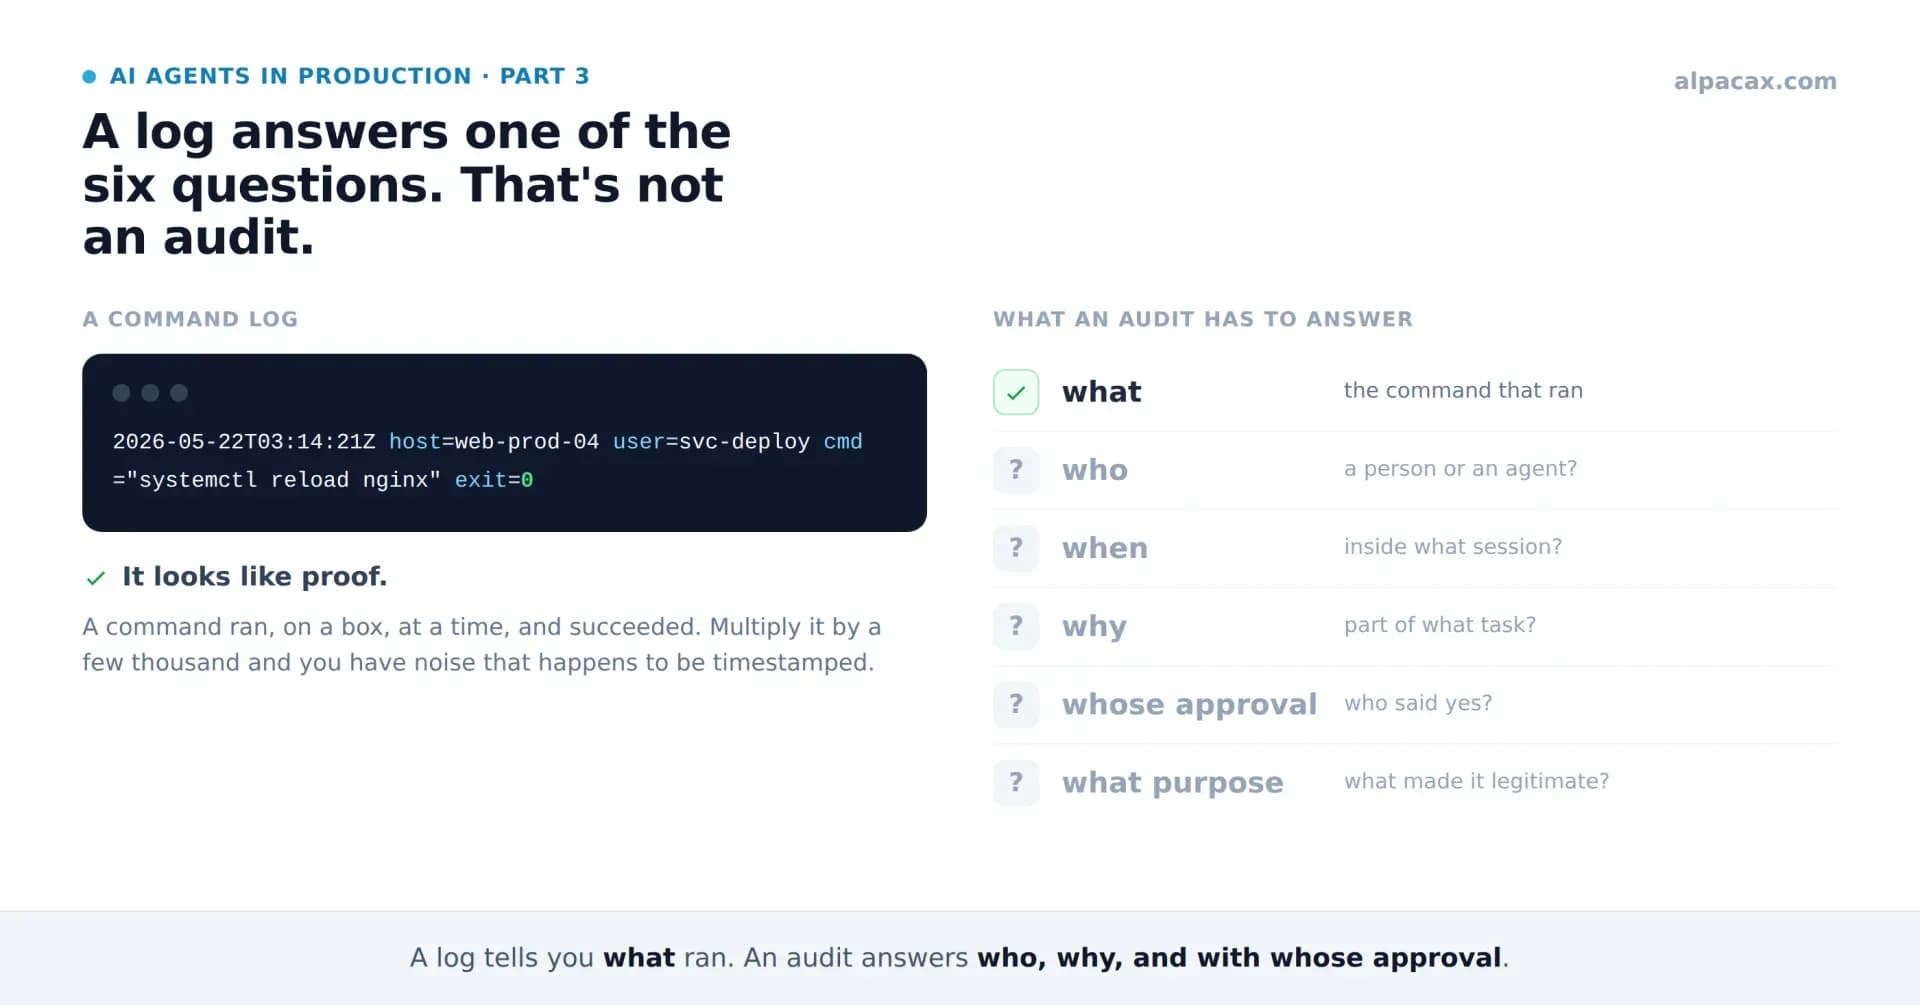
커맨드 로그는 에이전트가 실제로 무엇을 했는지 말해주지 않습니다.
커맨드 로그는 무엇이 실행됐는지 알려줍니다. 감사는 누가·왜·누구의 승인으로 했는지에 답해야 합니다. 사람이든 에이전트든 똑같이요.
Eunyoung JeongFounder & CEO · 2026년 7월 21일
Product
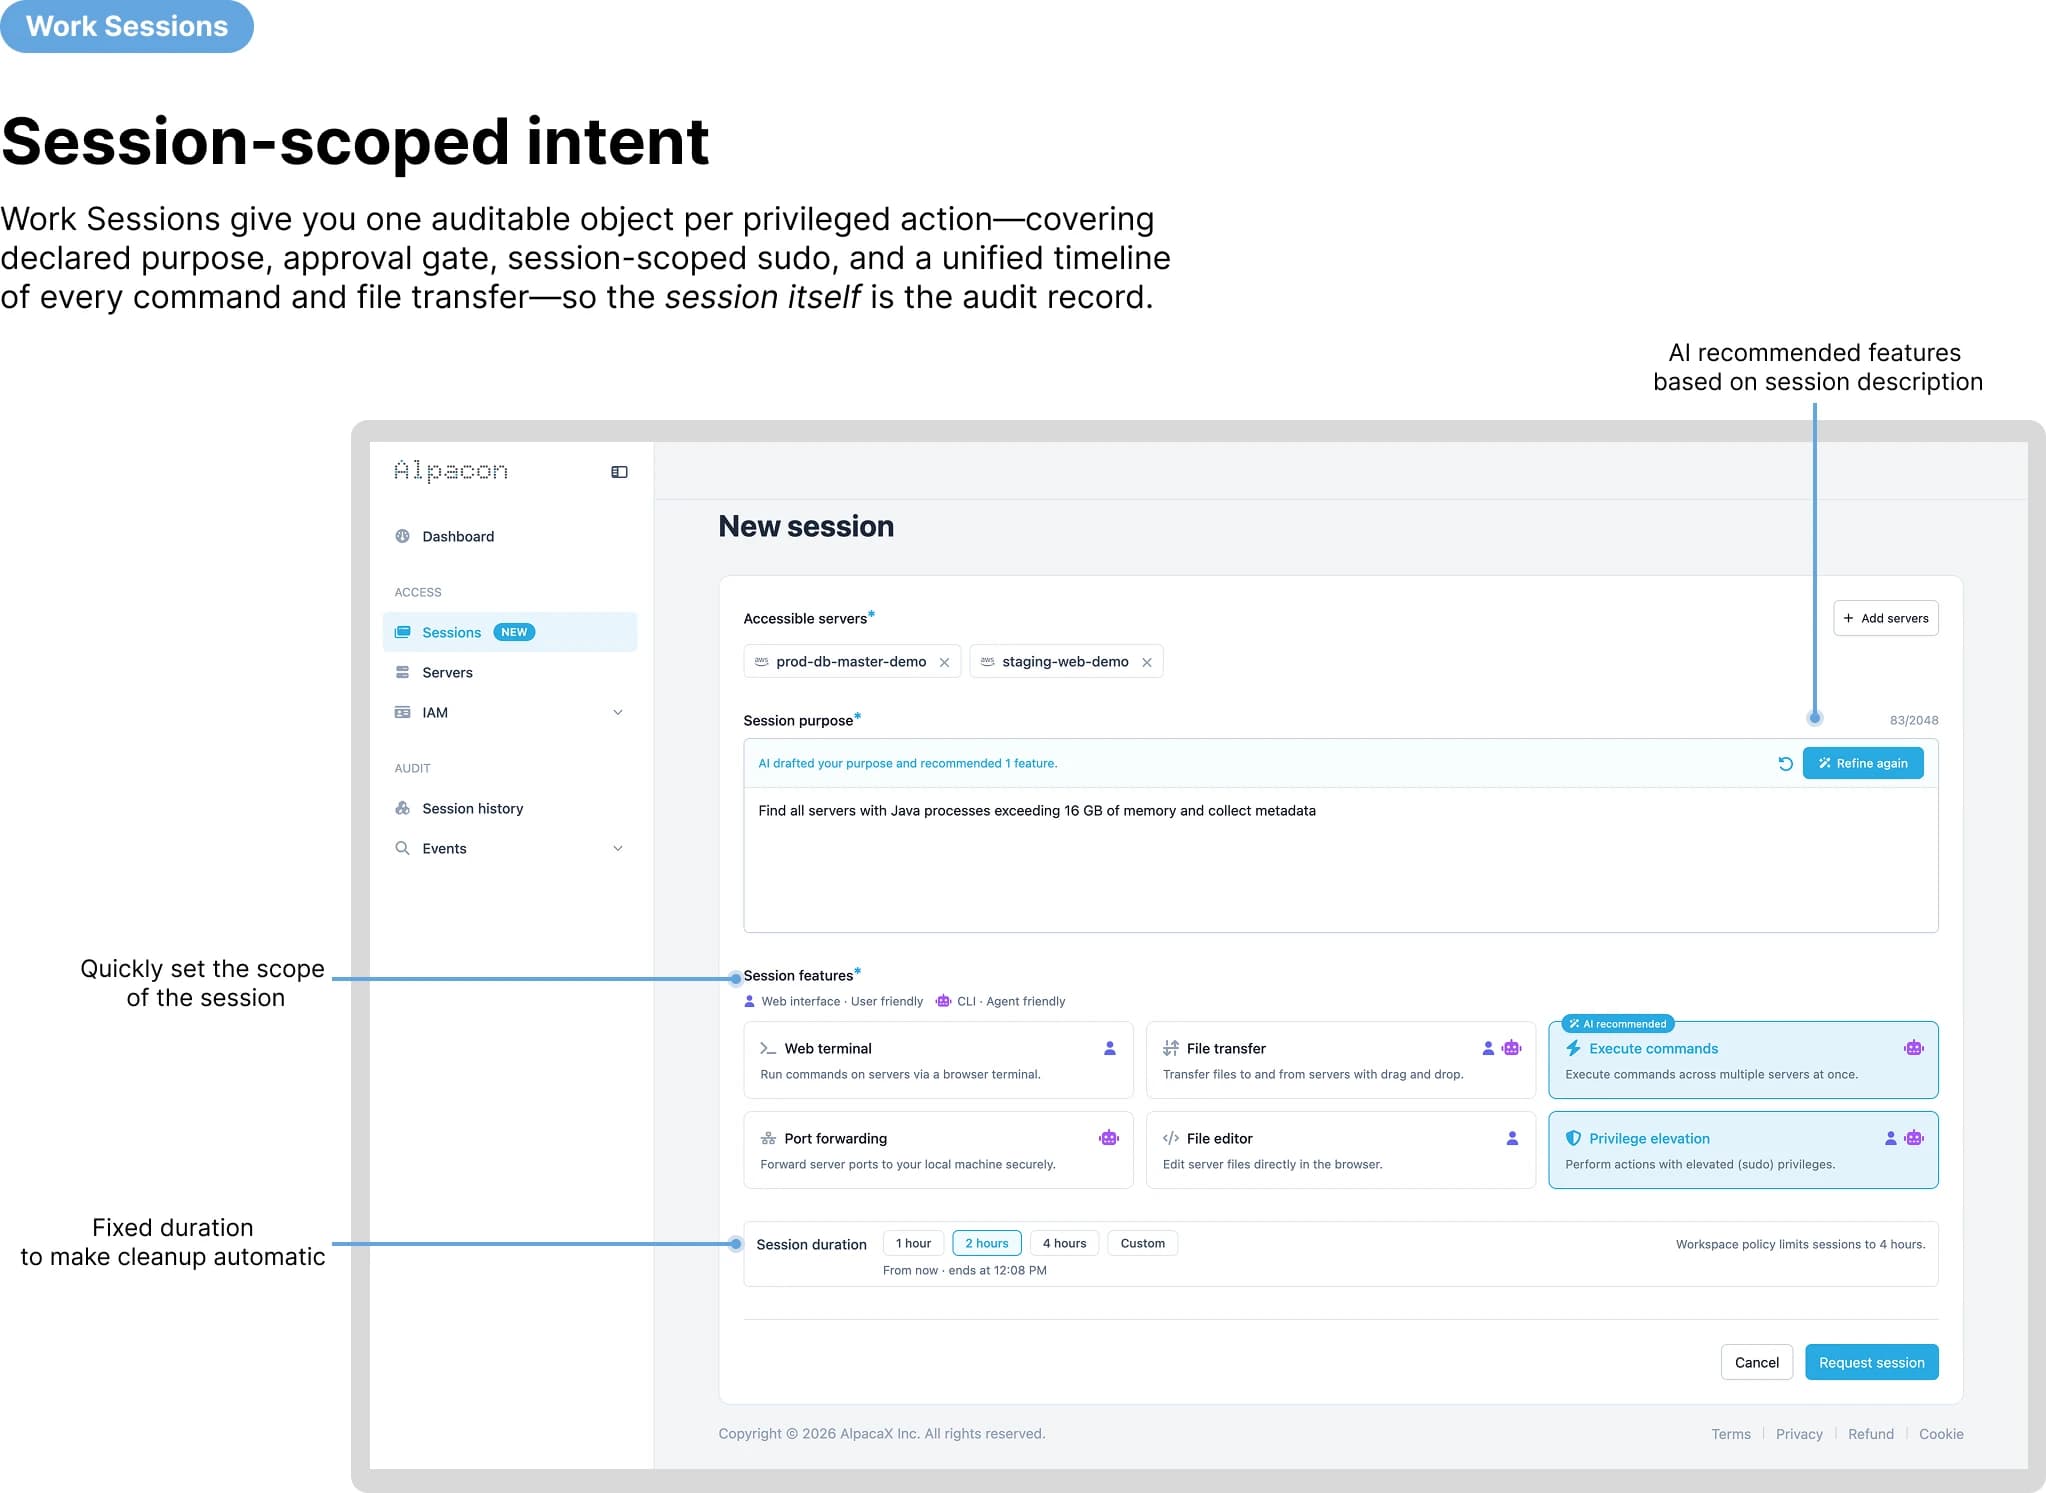
Work Sessions: CISO에게 정말 필요한 감사 단위
Alpacon Work Sessions는 흩어진 감사 타임라인을 하나의 완전한 기록으로 만들어줍니다. 작업 목적, 승인 내역, 세션 단위 sudo, 전체 이력까지, 감사에 필요한 모든 것이 한 곳에.

David CalvertDeveloper Advocate · 2026년 5월 7일