연도
- 2026
카테고리
- Insights
- Incident
- Product
- Engineering
태그| Zero standing privilege
- AI governance
- Approvals
- Audit
- Compliance
- Execution control
- Identity security
- MCP
- Privileged access
- Work Sessions
- Zero standing privilege
AlpacaX 블로그: 보안과 제품 이야기, 그리고 AI 에이전트 실행 제어를 만들며 쌓아가는 생각들.
Insights
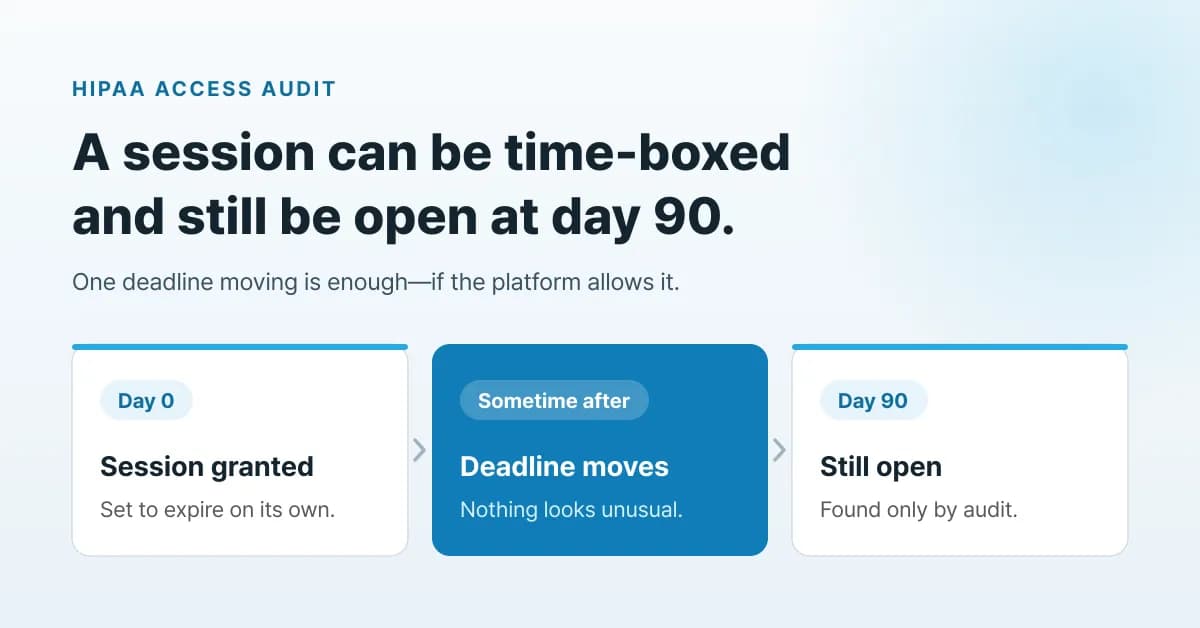
HIPAA 90일 후 감사: 세션 만료일만 봐서는 놓치는 것
90일 후 감사에서는 세션의 현재 만료일이 아니라 권한 부여 이력을 확인해야 합니다. 실제로 조회할 항목을 정리합니다.

Marco KwakHead of GTM · 2026년 8월 27일
Engineering
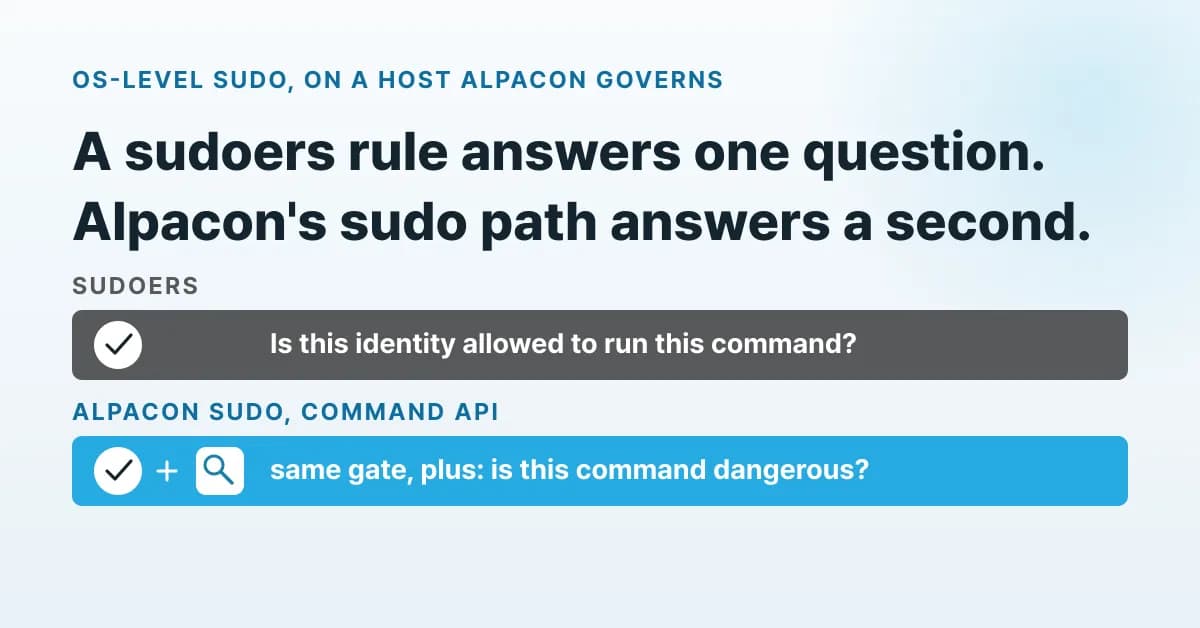
세션 단위 sudo: root 권한을 세션에 묶는 이유
sudoers 규칙은 이 명령을 실행할 권한이 있는지만 묻습니다. 명령 API를 거친 sudo 요청에는 이 명령이 위험한지도 함께 묻습니다.

Jungyeon LeeContent Marketer · 2026년 8월 26일
Engineering
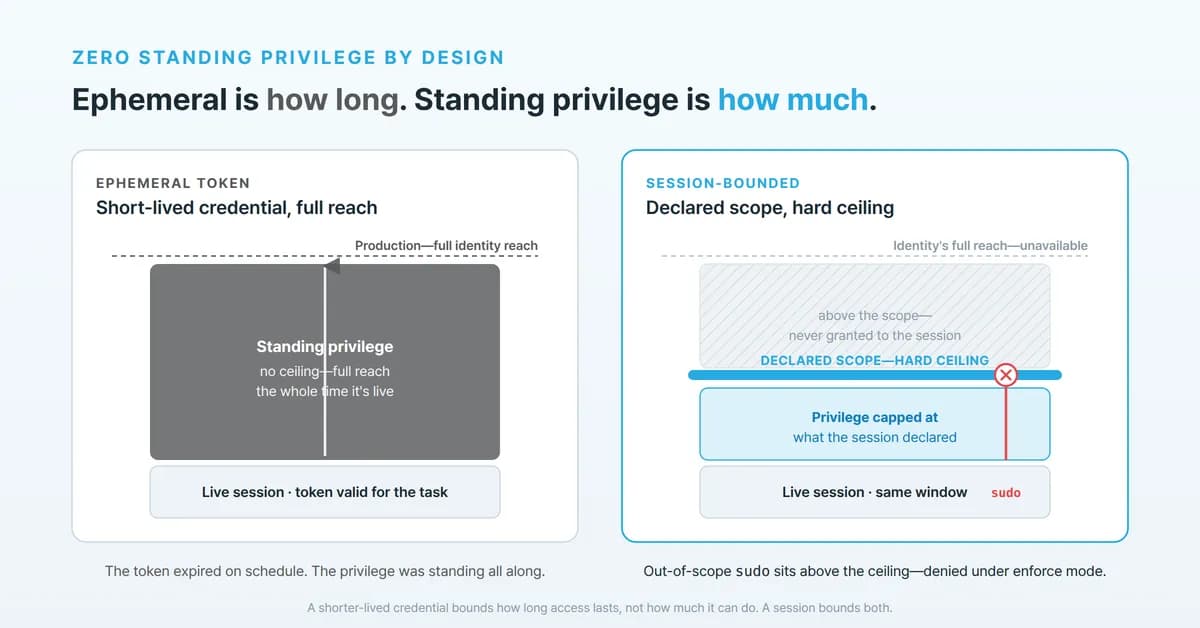
설계로 구현하는 상시 권한 없음: 토큰이 아니라 세션의 속성으로
대부분의 벤더는 자격증명을 일회성으로 만듭니다. Alpacon은 권한 자체를 세션 단위로 제한해, 세션이 유지되는 동안에도 상시 권한이 쌓이지 않도록 합니다.

Eunyoung JeongFounder & CEO · 2026년 8월 13일
Insights
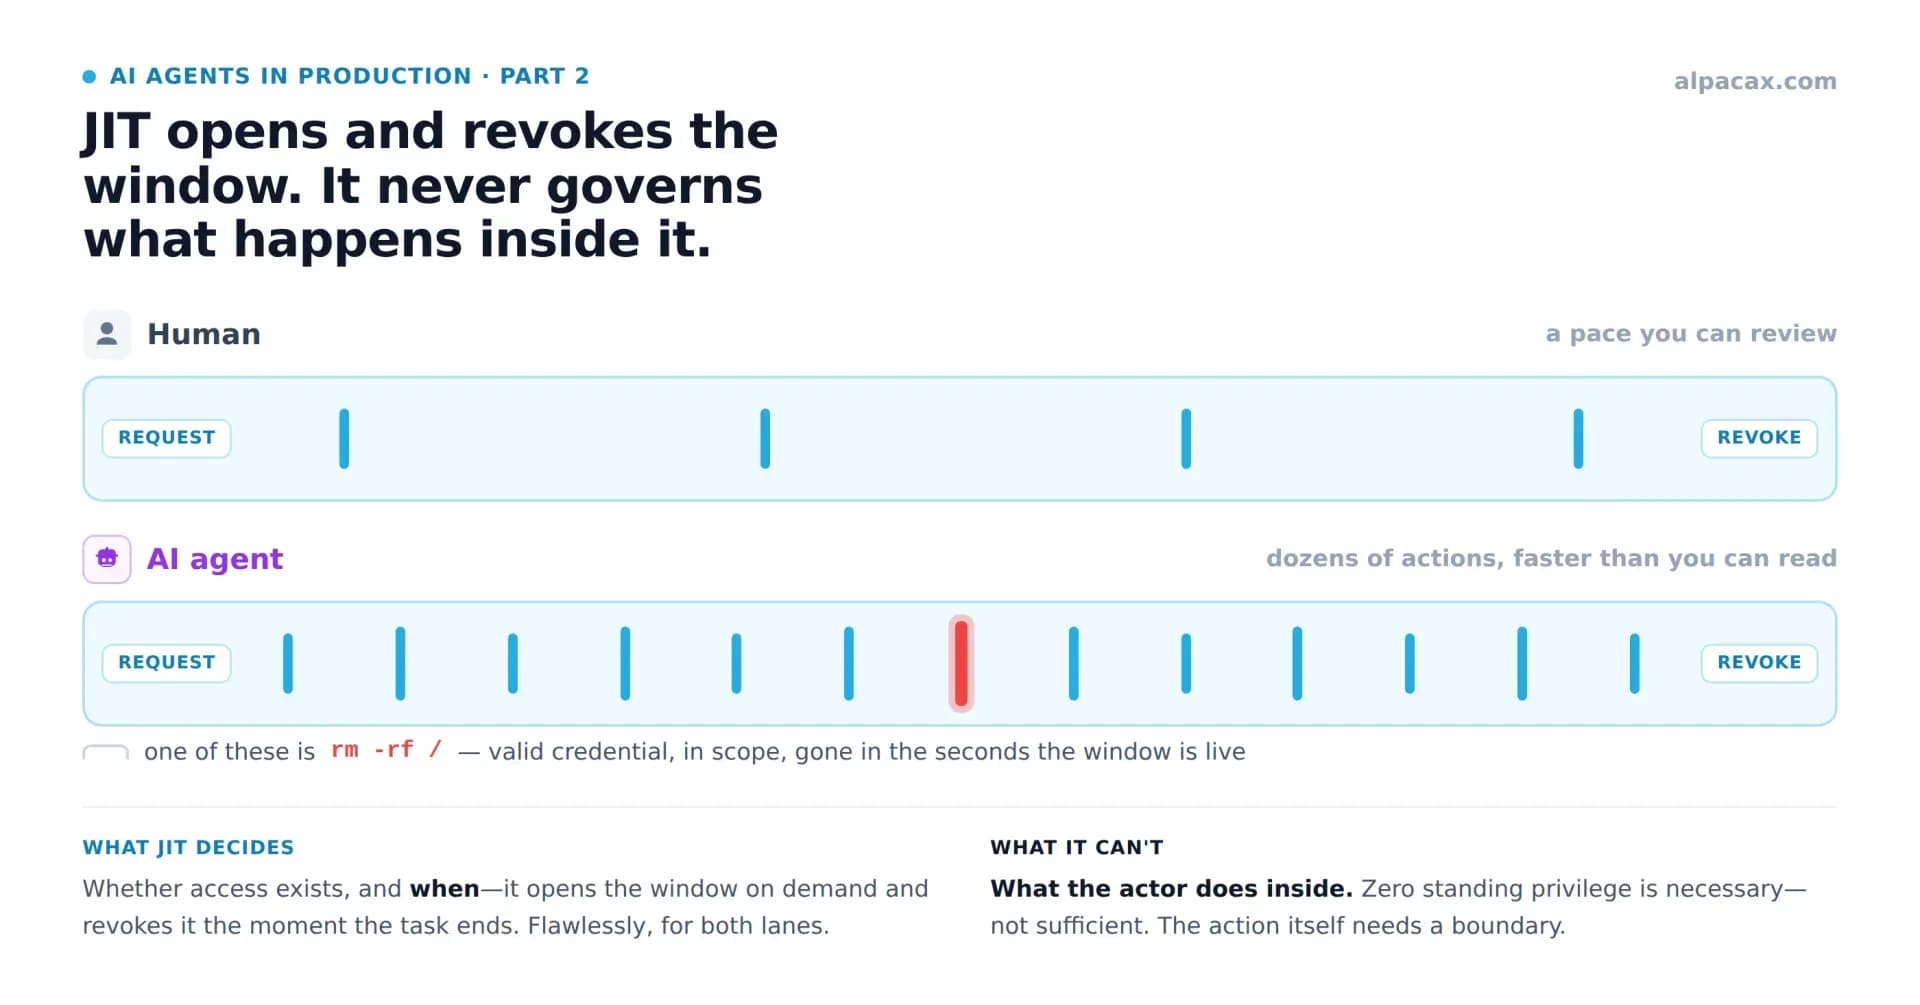
JIT 접근 제어는 사람을 위한 것입니다. AI 에이전트에겐 무엇이 필요할까요?
JIT는 에이전트가 들어오는지, 그리고 언제인지를 정합니다. 일단 들어온 뒤 무엇을 하는지는 다루지 못합니다.
Eunyoung JeongFounder & CEO · 2026년 7월 14일
Insights
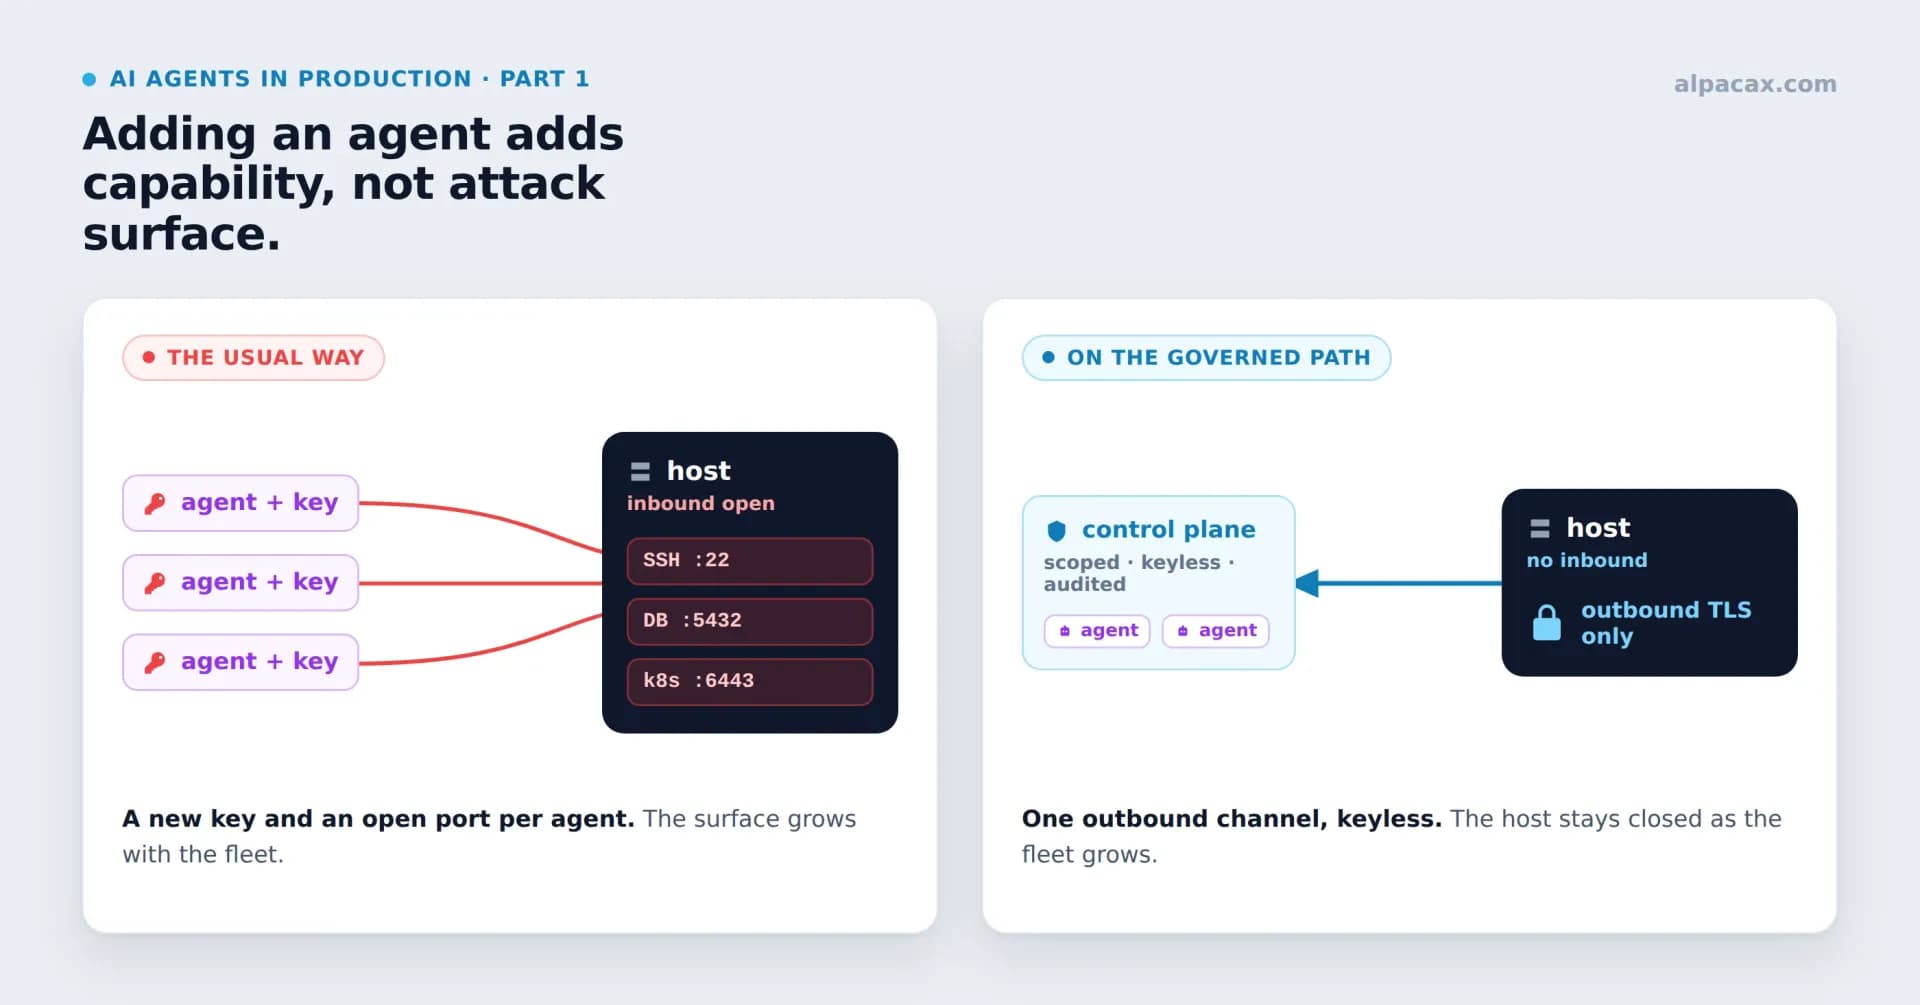
AI 에이전트를 사용한다고 보안을 포기해야 하는 것은 아닙니다
공격 표면이 넓어지는 건 AI 에이전트를 도입한 대가가 아니라, 어떻게 연결하느냐의 문제입니다. 그리고 얼마든지 피할 수 있습니다.
Eunyoung JeongFounder & CEO · 2026년 7월 9일